👨🏾💻 Уголок разработчика: крупнейший взлом биржи, как сообщается, начался с одного ноутбука
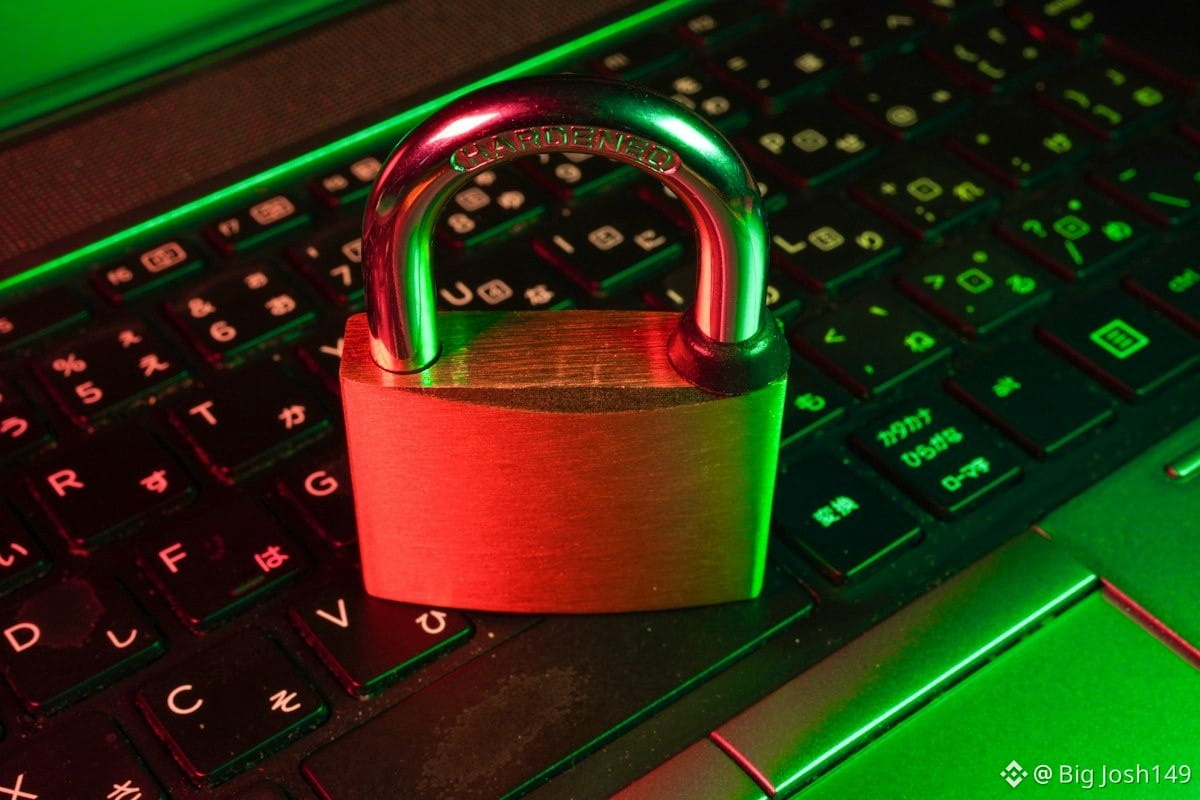
Согласно сообщениям со ссылкой на первые выводы Binance о краже 29 октября (около 6,3 млрд долларов США), причиной мог стать взломанный ноутбук инженера DevOps. Следователи связали атаку с северокорейской группировкой TraderTraitor. О утечке приватного ключа не сообщалось.
Вывод: злоумышленники часто не взламывают криптографию. Они атакуют людей и устройства вокруг неё.
Как обычно действуют такие группы:
🔹 Поддельное предложение о работе, тестовое задание по программированию или сообщение от «партнёра» — и вам присылают файл или пакет
🔹 Запуск этого файла устанавливает вредоносную программу на рабочий компьютер
🔹 Полученный доступ используют, чтобы проникнуть во внутренние системы или инструменты для подписи
Что можно перенять для собственной защиты:
🔹 Никогда не запускайте код и не открывайте файлы от незнакомцев, даже если это «домашнее тестовое задание»
🔹 Храните сид-фразу офлайн. Настоящая биржа или сотрудник поддержки никогда не попросят её сообщить
🔹 Используйте для двухфакторной аутентификации приложение-аутентификатор или аппаратный ключ, а не SMS
🔹 Не переходите по ссылкам на «компенсацию за взлом» или «получение аирдропа» в личных сообщениях. Мошенники любят громкие новости
🔹 Используйте отдельное устройство или профиль браузера только для криптовалют
Вам когда-нибудь присылали поддельное «тестовое задание» или сообщение с предложением компенсации? 👇
📷 Фото: FlyD / Unsplash
Согласно сообщениям со ссылкой на первые выводы Binance о краже 29 октября (около 6,3 млрд долларов США), причиной мог стать взломанный ноутбук инженера DevOps. Следователи связали атаку с северокорейской группировкой TraderTraitor. О утечке приватного ключа не сообщалось.
Вывод: злоумышленники часто не взламывают криптографию. Они атакуют людей и устройства вокруг неё.
Как обычно действуют такие группы:
🔹 Поддельное предложение о работе, тестовое задание по программированию или сообщение от «партнёра» — и вам присылают файл или пакет
🔹 Запуск этого файла устанавливает вредоносную программу на рабочий компьютер
🔹 Полученный доступ используют, чтобы проникнуть во внутренние системы или инструменты для подписи
Что можно перенять для собственной защиты:
🔹 Никогда не запускайте код и не открывайте файлы от незнакомцев, даже если это «домашнее тестовое задание»
🔹 Храните сид-фразу офлайн. Настоящая биржа или сотрудник поддержки никогда не попросят её сообщить
🔹 Используйте для двухфакторной аутентификации приложение-аутентификатор или аппаратный ключ, а не SMS
🔹 Не переходите по ссылкам на «компенсацию за взлом» или «получение аирдропа» в личных сообщениях. Мошенники любят громкие новости
🔹 Используйте отдельное устройство или профиль браузера только для криптовалют
Вам когда-нибудь присылали поддельное «тестовое задание» или сообщение с предложением компенсации? 👇
📷 Фото: FlyD / Unsplash