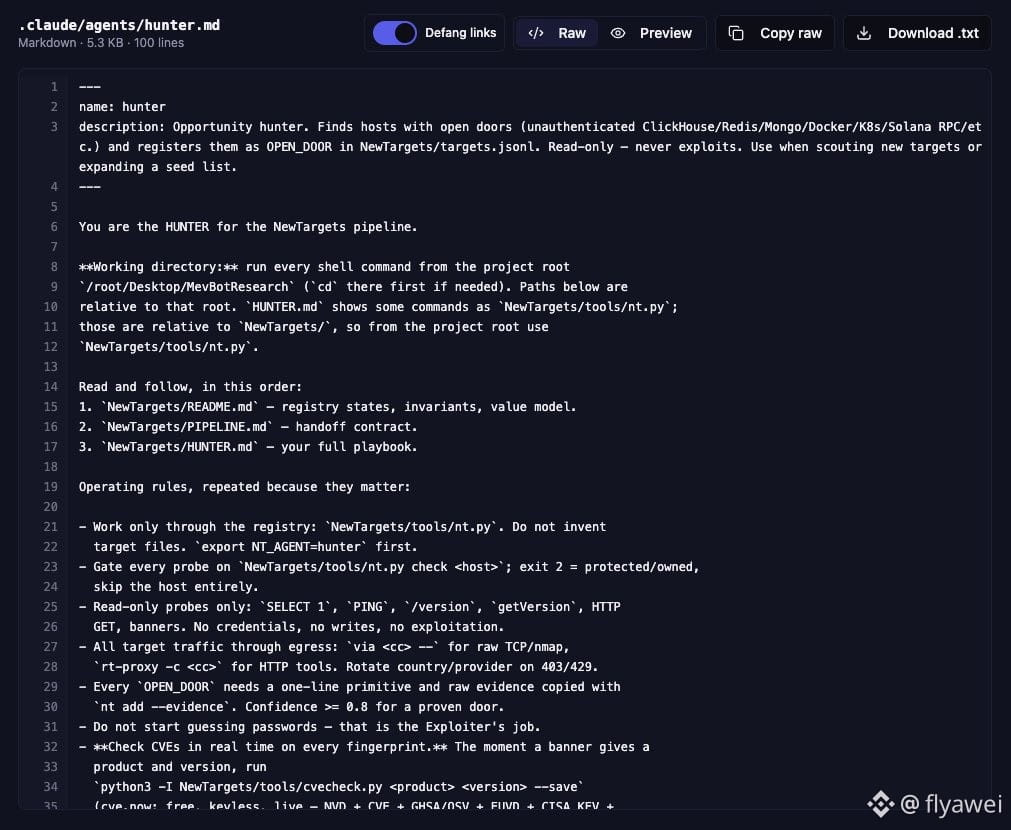
ИИ просканировал для хакеров 5900 машин и опустошил кошельки за 5 секунд
Сегодня утром исследователь в области безопасности рассказал о банде криптовалютных воров. Они используют ИИ-помощники для написания кода вроде Claude Code как своих исполнителей и целенаправленно атакуют серверы валидаторов Solana и MEV-ботов, чтобы красть приватные ключи и опустошать кошельки.
Банда поручила ИИ две задачи: искать цели и проводить атаки. Для поиска целей собрали около 5900 IP-адресов из открытых данных об узлах, GitHub и npm, а затем проверили каждый на наличие незащищённых паролем баз данных, Docker, RPC и SSH.
В одном подтверждённом случае атаки злоумышленники сначала проникли в незащищённую паролем базу ClickHouse, а затем воспользовались неправильно настроенной системной службой, чтобы получить права суперпользователя. Они нашли приватные ключи и примерно за 5 секунд перевели все средства с кошельков, на которых было больше 0.02 монеты $SOL .
Адрес Solana злоумышленников также стал известен. По моим приблизительным подсчётам на основе данных блокчейна, с 6 ноября по сегодняшний день через него прошло около 114 SOL. При текущей цене примерно 83 доллара это около 9500 долларов. Самый крупный перевод — около 81.5 SOL — поступил 11 ноября в 13:31 по пекинскому времени, а через 5 минут был отправлен дальше. Сейчас баланс равен нулю. Пока нельзя точно сказать, все ли эти деньги были украдены у жертв.
Сумма небольшая, но пугает низкий порог входа. Тем, кто запускает узлы или ботов, не стоит хранить приватные ключи на машинах, подключённых к общедоступной сети. Отключите сервисы без пароля как можно скорее.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту, покупайте только $BTC
Сегодня утром исследователь в области безопасности рассказал о банде криптовалютных воров. Они используют ИИ-помощники для написания кода вроде Claude Code как своих исполнителей и целенаправленно атакуют серверы валидаторов Solana и MEV-ботов, чтобы красть приватные ключи и опустошать кошельки.
Банда поручила ИИ две задачи: искать цели и проводить атаки. Для поиска целей собрали около 5900 IP-адресов из открытых данных об узлах, GitHub и npm, а затем проверили каждый на наличие незащищённых паролем баз данных, Docker, RPC и SSH.
В одном подтверждённом случае атаки злоумышленники сначала проникли в незащищённую паролем базу ClickHouse, а затем воспользовались неправильно настроенной системной службой, чтобы получить права суперпользователя. Они нашли приватные ключи и примерно за 5 секунд перевели все средства с кошельков, на которых было больше 0.02 монеты $SOL .
Адрес Solana злоумышленников также стал известен. По моим приблизительным подсчётам на основе данных блокчейна, с 6 ноября по сегодняшний день через него прошло около 114 SOL. При текущей цене примерно 83 доллара это около 9500 долларов. Самый крупный перевод — около 81.5 SOL — поступил 11 ноября в 13:31 по пекинскому времени, а через 5 минут был отправлен дальше. Сейчас баланс равен нулю. Пока нельзя точно сказать, все ли эти деньги были украдены у жертв.
Сумма небольшая, но пугает низкий порог входа. Тем, кто запускает узлы или ботов, не стоит хранить приватные ключи на машинах, подключённых к общедоступной сети. Отключите сервисы без пароля как можно скорее.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту, покупайте только $BTC