
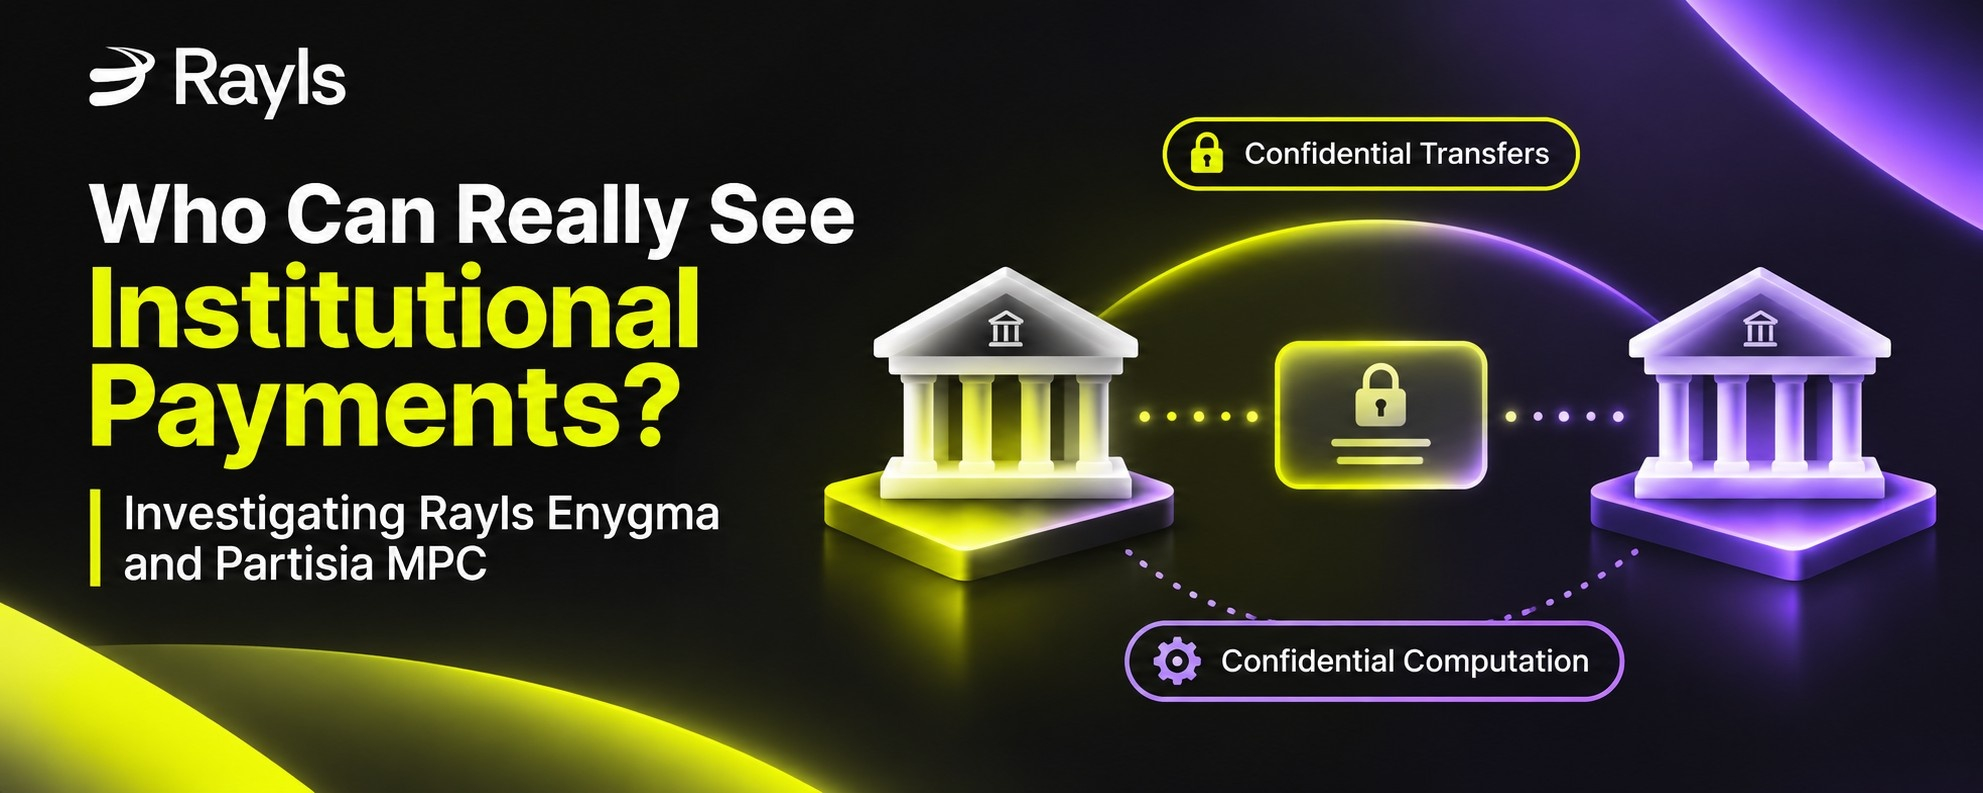
Конфиденциальность в институциональных финансах — это не просто сокрытие деталей транзакций. Гораздо важнее вопросы: кто может видеть данные? Что остаётся видимым для участников сети? И кто уполномочен получать доступ к конфиденциальной информации?
Я изучил два разных подхода к этим вопросам: Rayls Enygma и Partisia MPC.
Хотя оба решения работают с конфиденциальными данными, они предназначены для решения разных задач.
Rayls Enygma: конфиденциальные переводы между учреждениями
Rayls Enygma разработан для поддержки конфиденциальных переводов между учреждениями, работающими в отдельных суверенных блокчейнах.
Её модель конфиденциальности сочетает криптографические обязательства и доказательства с нулевым разглашением, чтобы проверять транзакции, не раскрывая обычным наблюдателям Hub конфиденциальные сведения о переводах.
Однако конфиденциальность не означает, что каждый участник становится невидимым.
Отправитель остаётся идентифицируемым в Hub, а получатель скрыт среди группы анонимности, насчитывающей до шести участников. Эта защита зависит от размера сети и не гарантирует значимой анонимности в очень маленькой сети.
Важно также различать обычных наблюдателей и оператора сети.
Службы управления оператора могут расшифровывать информацию о межсетевых транзакциях с помощью зашифрованных ключей просмотра участников. Это обеспечивает возможность аудита и мониторинга, но также означает, что доступ оператора является частью модели конфиденциальности.
За пределами документации
Важной частью исследования стал анализ репозитория Enygma, а не только описаний конфиденциальности на высоком уровне.
В эталонной реализации enygma_payments содержится уведомление Fix M-12, в котором указано, что механизмы аудита из раздела 7 существуют только в проекте и не реализованы в этой эталонной реализации.
Этот вывод требует осторожной интерпретации. Он не означает, что аудит отсутствует во всех интегрированных развёртываниях Rayls Private Network. В документации интегрированной архитектуры описаны отдельные службы управления и возможности аудита.
Ещё один важный аспект — доверенная настройка Groth16. Её безопасность зависит от процесса настройки, а параметры разработки из общедоступного репозитория не следует путать с параметрами производственной церемонии.
Partisia MPC: конфиденциальные вычисления
Partisia использует иной подход.
Вместо того чтобы сосредоточиваться исключительно на переводах институциональных активов, её платформа многосторонних вычислений позволяет нескольким сторонам совместно выполнять вычисления над конфиденциальными входными данными, не раскрывая их друг другу.
Входные данные распределяются между узлами MPC в виде секретных долей. Контракт определяет, как запускаются вычисления и как раскрываются результаты.
Пример аукциона Викри наглядно иллюстрирует это на уровне кода.
В его обратном вызове auction_compute_complete используется ZkStateChange::OpenVariables для раскрытия выбранных выходных переменных. Следующий обратный вызов считывает эти переменные и формирует результат аукциона.
Это демонстрирует важный принцип: сохранение конфиденциальности входных данных не обязательно означает, что конфиденциальными остаются все результаты вычислений. Раскрытие выходных данных можно контролировать с помощью логики контракта.
Две разные модели конфиденциальности
Сравнение выявляет важное различие.
Rayls Enygma ориентирована на конфиденциальные институциональные переводы и предусматривает чётко определённую модель управления и аудита со стороны оператора.
Partisia MPC ориентирована на конфиденциальные вычисления над закрытыми входными данными, а раскрытие результатов определяется контрактом приложения.
Это разные системы, и их гарантии конфиденциальности не следует считать равнозначными. Универсальная платформа вычислений Partisia также не обеспечивает автоматически межсетевые расчёты между институциональными участниками.
Заключение
Самый интересный вывод состоит в том, что конфиденциальность — это не одна-единственная функция.
Система может скрывать суммы транзакций от обычных наблюдателей, позволяя уполномоченному оператору проверять активность в разных сетях. Другая система может сохранять входные данные в тайне во время вычислений, намеренно раскрывая при этом отдельные результаты.
Понимать эти границы полезнее, чем просто называть платформу конфиденциальной.
В институциональных финансах важно спрашивать не только о том, что система скрывает, но и о том, что она раскрывает, кому и при каких условиях.