Одна подпись — и 300 тысяч долларов исчезли
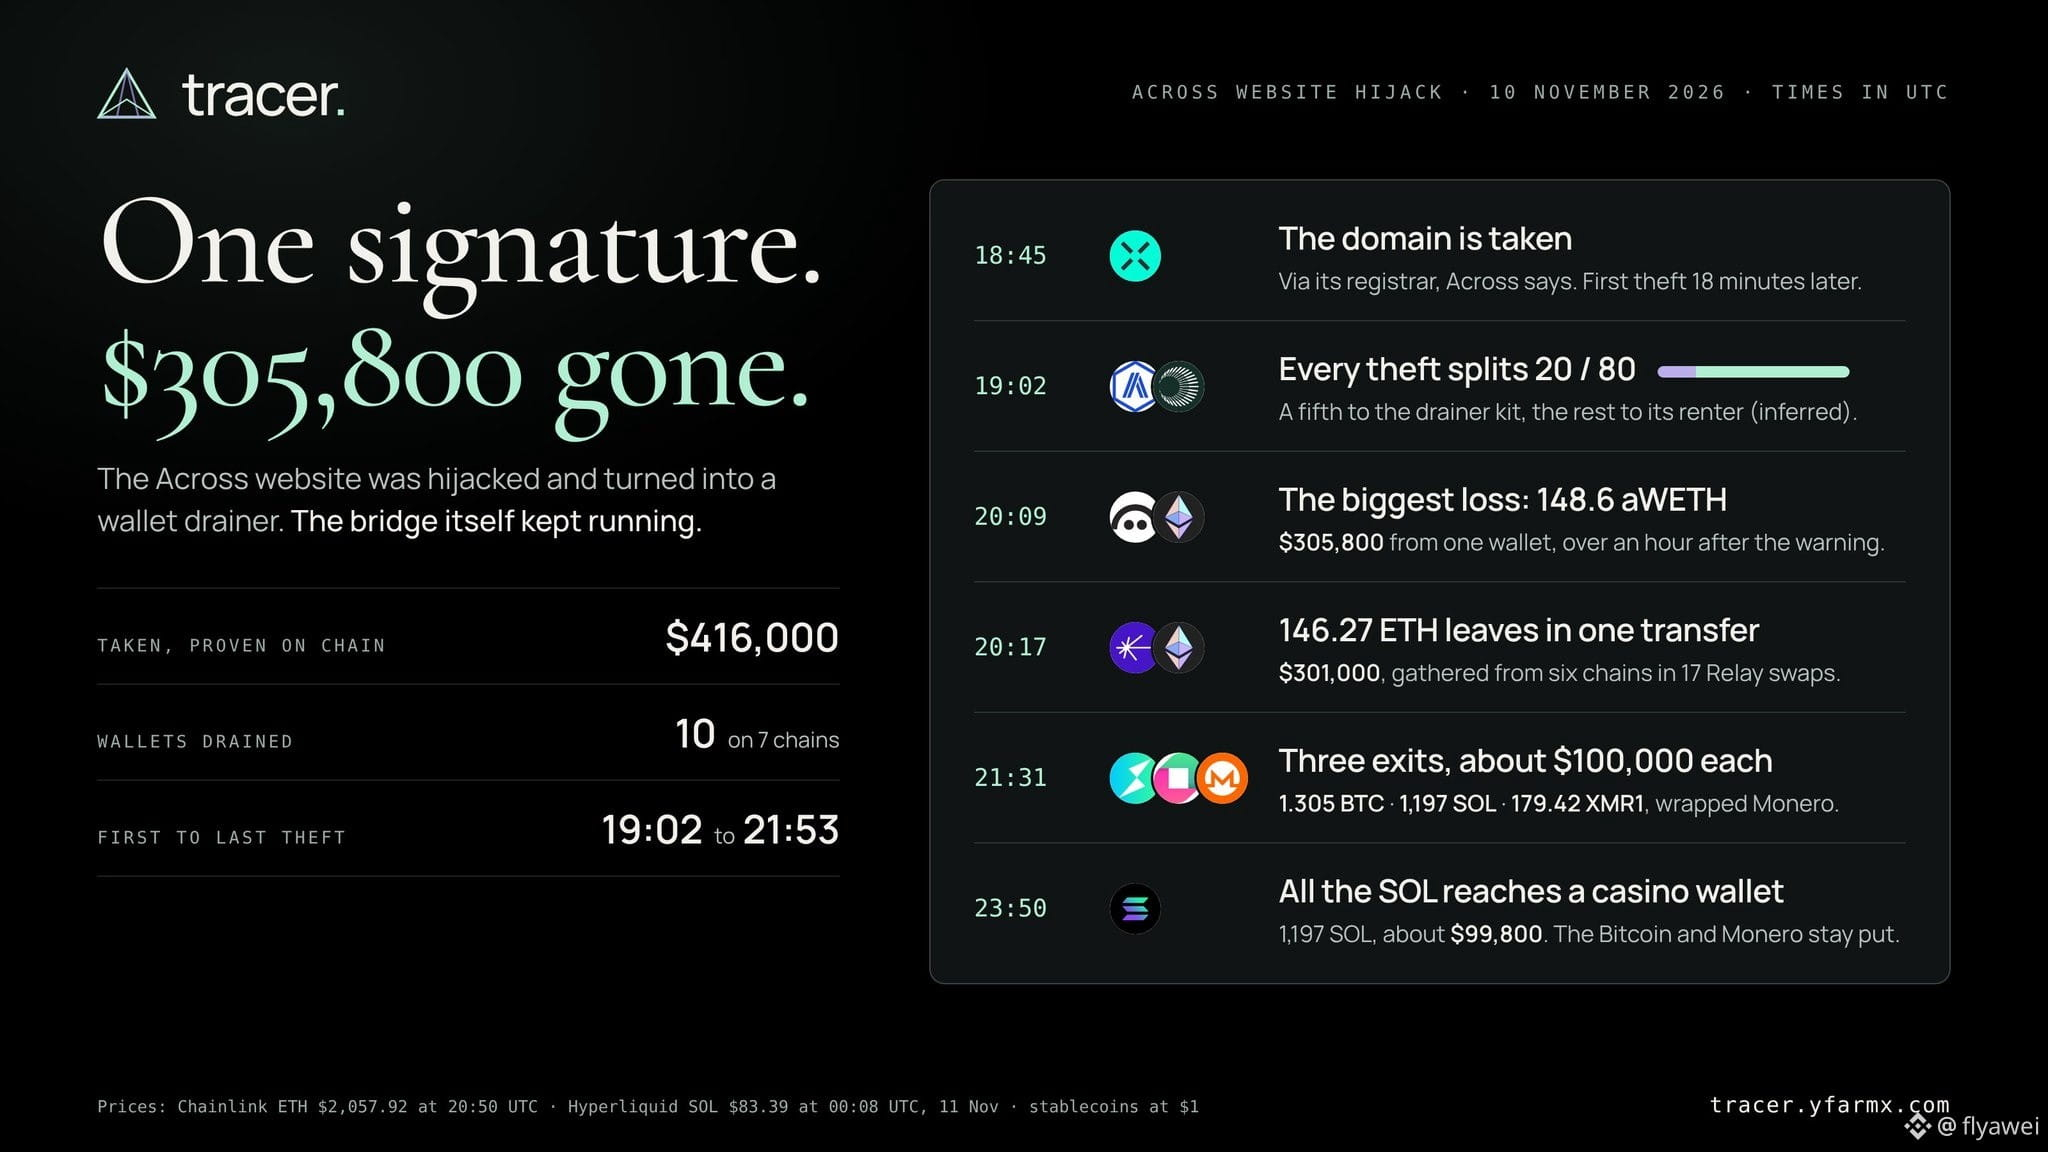
Ночью 11 ноября по пекинскому времени злоумышленники перехватили домен официального сайта Across — кроссчейн-моста. Поддельный сайт провисел около трёх часов. По оценкам нескольких команд специалистов по безопасности, у пользователей украли в общей сложности примерно от 350 до 416 тысяч долларов.
Около 2:45 ночи кто-то с помощью социальной инженерии атаковал регистратора домена Across, получил контроль над доменом и заменил официальный сайт фишинговой страницей. Смарт-контракты моста работали нормально — проблема была именно с сайтом.
Пользователи заходили по привычному адресу, а сайт предлагал подписать разрешение, которое выглядело вполне обычным. После подписи злоумышленники могли напрямую переводить монеты из кошелька. Первая кража произошла примерно через 18 минут после перехвата домена.
В 3:05 команда проекта уже опубликовала предупреждение и призвала пользователей не открывать сайт и не подключать кошельки. Однако самый крупный ущерб был нанесён более чем через час: владелец одного кошелька подписал транзакцию всего один раз, после чего более 140 ETH, хранившихся в Aave, вывели несколькими переводами. По тогдашнему курсу это составляло около 300 тысяч долларов.
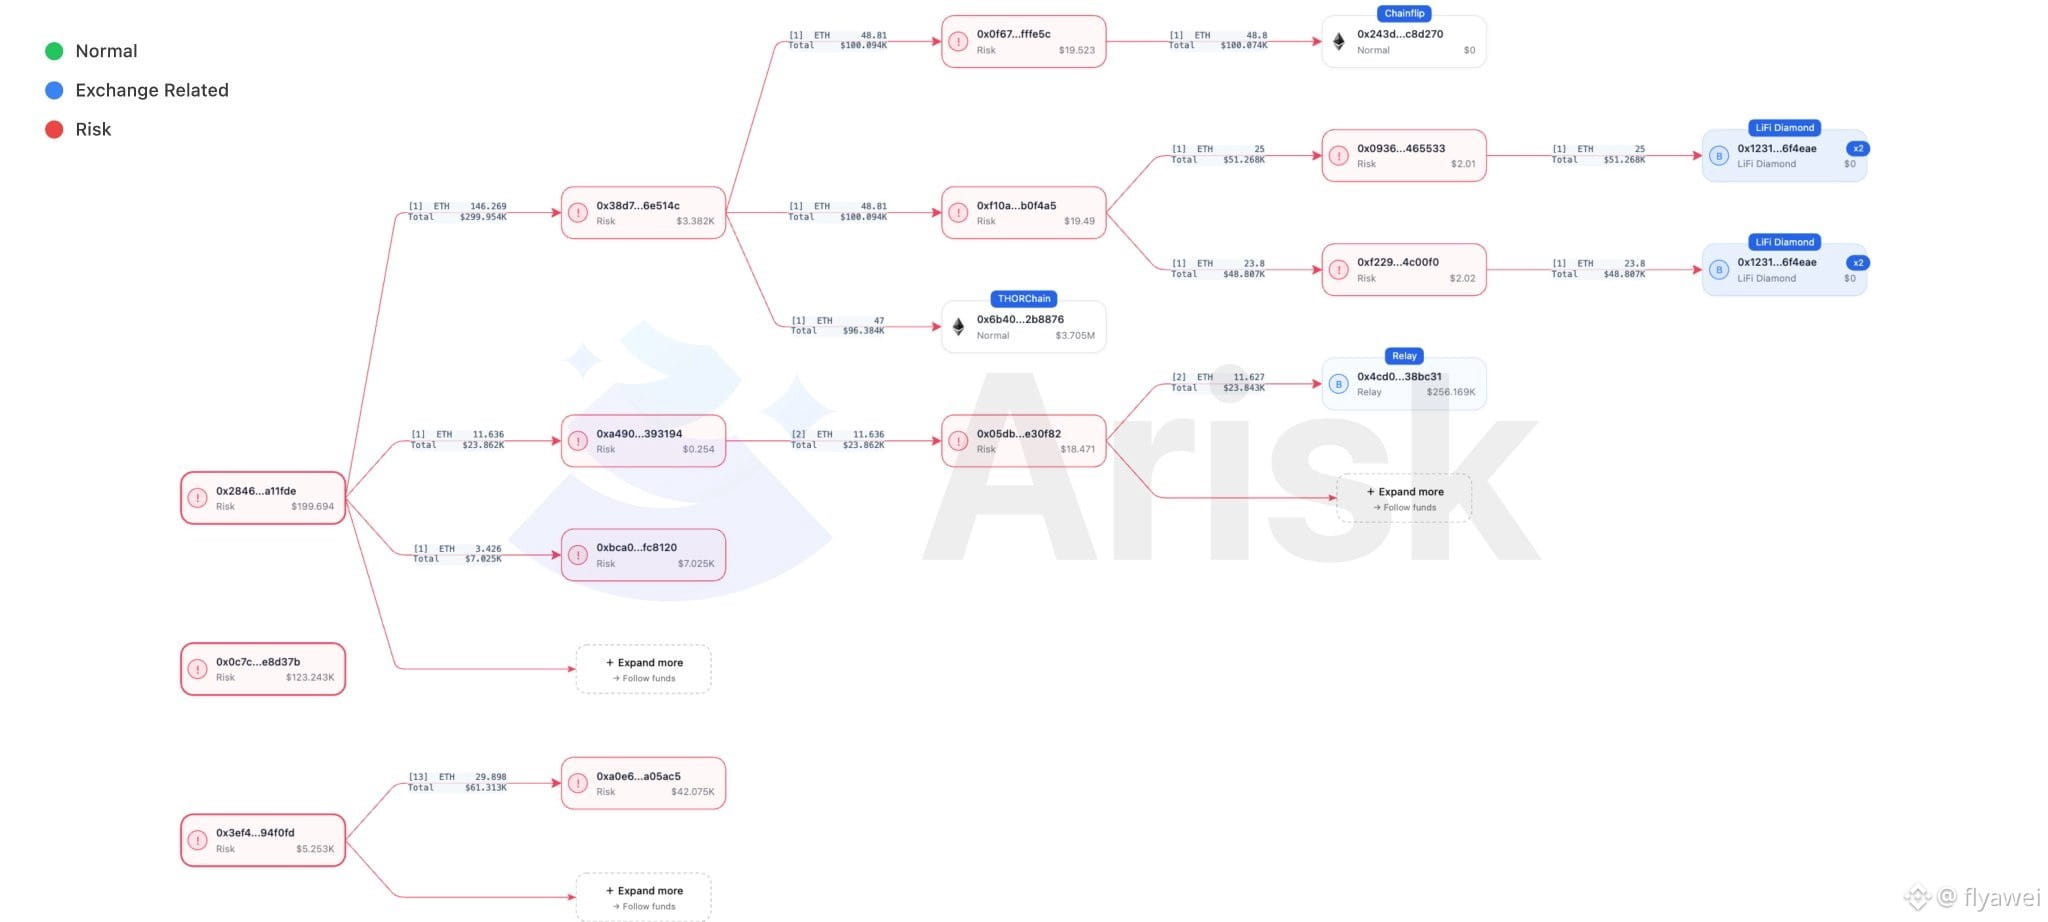
Каждую украденную сумму распределяли в пропорции 2 к 8 между двумя адресами. Затем средства переводили из шести сетей в ETH, после чего разбивали на части и отправляли разными путями в виде BTC, SOL и токенов, связанных с Monero.
После 9 утра Across вернула контроль над доменом и пообещала полностью возместить потери пострадавшим пользователям. Подробный разбор инцидента пока не опубликован.
Я считаю, что даже если адрес сайта введён правильно, можно попасть на поддельный сайт. Перед подписанием внимательно проверяйте, что именно разрешаете, а ненужные разрешения вовремя отзывайте.
Новичкам советую больше изучать и меньше совершать операций, а из монет покупать только $BTC
Ночью 11 ноября по пекинскому времени злоумышленники перехватили домен официального сайта Across — кроссчейн-моста. Поддельный сайт провисел около трёх часов. По оценкам нескольких команд специалистов по безопасности, у пользователей украли в общей сложности примерно от 350 до 416 тысяч долларов.
Около 2:45 ночи кто-то с помощью социальной инженерии атаковал регистратора домена Across, получил контроль над доменом и заменил официальный сайт фишинговой страницей. Смарт-контракты моста работали нормально — проблема была именно с сайтом.
Пользователи заходили по привычному адресу, а сайт предлагал подписать разрешение, которое выглядело вполне обычным. После подписи злоумышленники могли напрямую переводить монеты из кошелька. Первая кража произошла примерно через 18 минут после перехвата домена.
В 3:05 команда проекта уже опубликовала предупреждение и призвала пользователей не открывать сайт и не подключать кошельки. Однако самый крупный ущерб был нанесён более чем через час: владелец одного кошелька подписал транзакцию всего один раз, после чего более 140 ETH, хранившихся в Aave, вывели несколькими переводами. По тогдашнему курсу это составляло около 300 тысяч долларов.
Каждую украденную сумму распределяли в пропорции 2 к 8 между двумя адресами. Затем средства переводили из шести сетей в ETH, после чего разбивали на части и отправляли разными путями в виде BTC, SOL и токенов, связанных с Monero.
После 9 утра Across вернула контроль над доменом и пообещала полностью возместить потери пострадавшим пользователям. Подробный разбор инцидента пока не опубликован.
Я считаю, что даже если адрес сайта введён правильно, можно попасть на поддельный сайт. Перед подписанием внимательно проверяйте, что именно разрешаете, а ненужные разрешения вовремя отзывайте.
Новичкам советую больше изучать и меньше совершать операций, а из монет покупать только $BTC