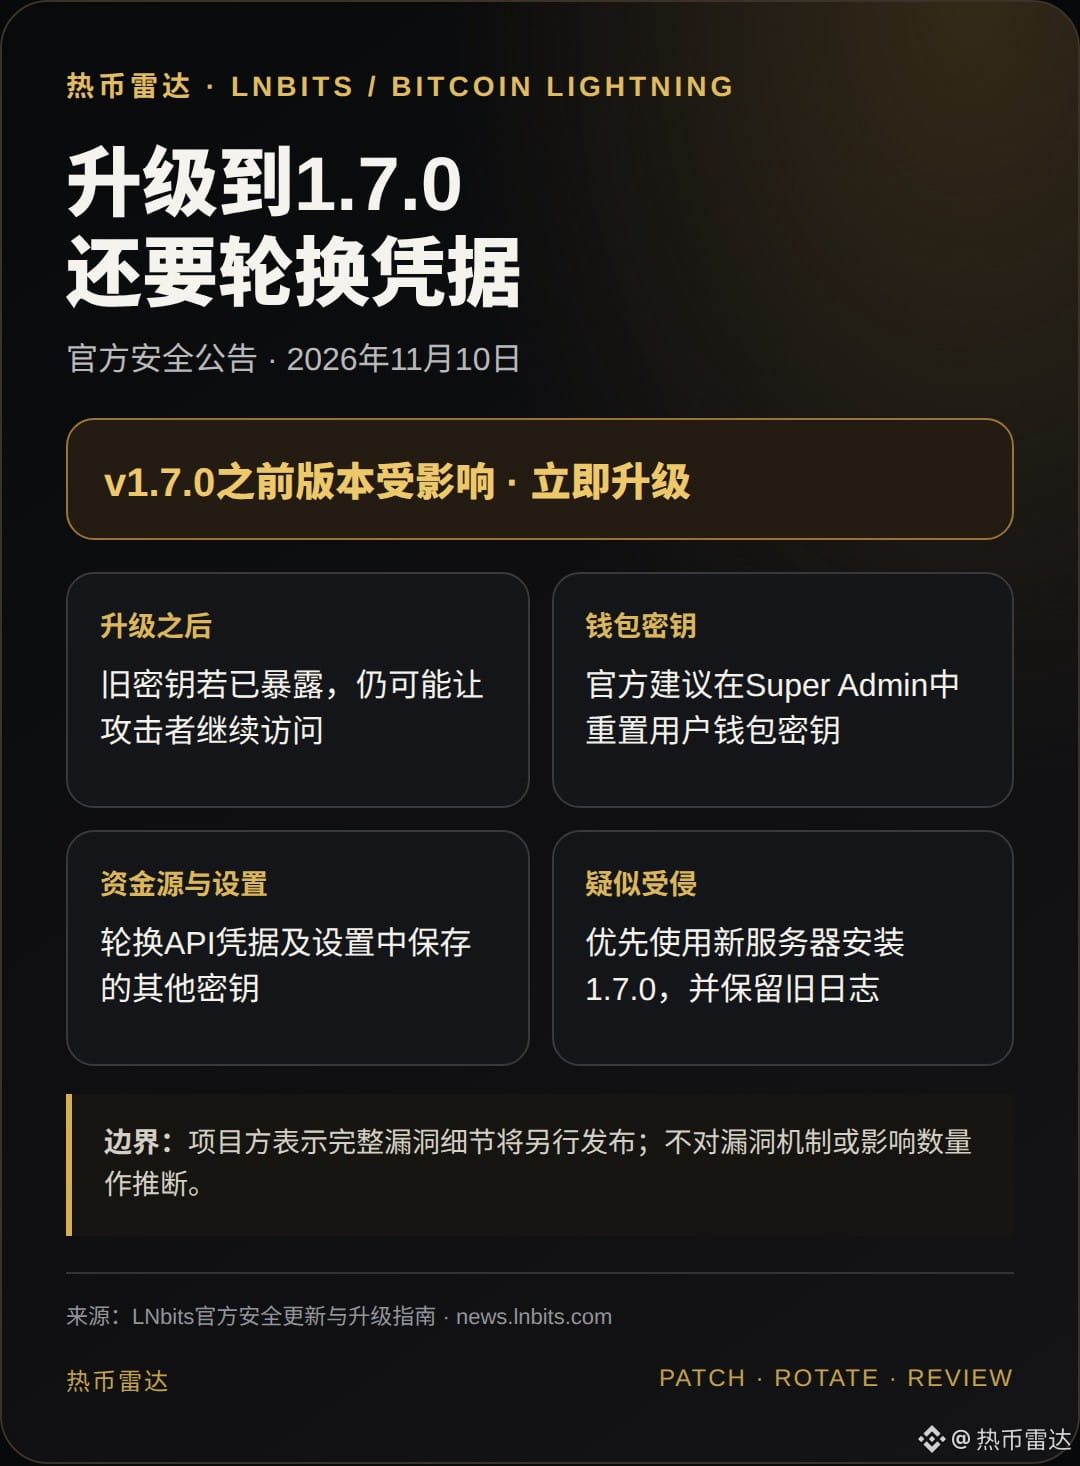
После обновления безопасности LNbits простого обновления может быть недостаточно. По заявлению разработчиков, уязвимы версии до v1.7.0; если старые учетные данные уже попали в чужие руки, злоумышленники могут сохранить доступ и после обновления. Операторам, подозревающим взлом, следует в первую очередь перенести систему на новый сервер, предварительно сохранив соответствующие журналы и записи, а затем сбросить ключи кошелька, заменить источники финансирования/API и ключи настроек, а также заново настроить подключения расширений. Полный механизм уязвимости будет описан в последующем официальном отчете. Источник: https://news.lnbits.com/news/lnbits-1-7-0-security-update
Эта статья может участвовать в программе вознаграждений за контент Binance Square Write to Earn; условия зависят от соответствия требованиям и правил платформы. Не является инвестиционной рекомендацией.
Эта статья может участвовать в программе вознаграждений за контент Binance Square Write to Earn; условия зависят от соответствия требованиям и правил платформы. Не является инвестиционной рекомендацией.