У AI-агентов снова произошёл инцидент с безопасностью — на этот раз у NEAR AI.
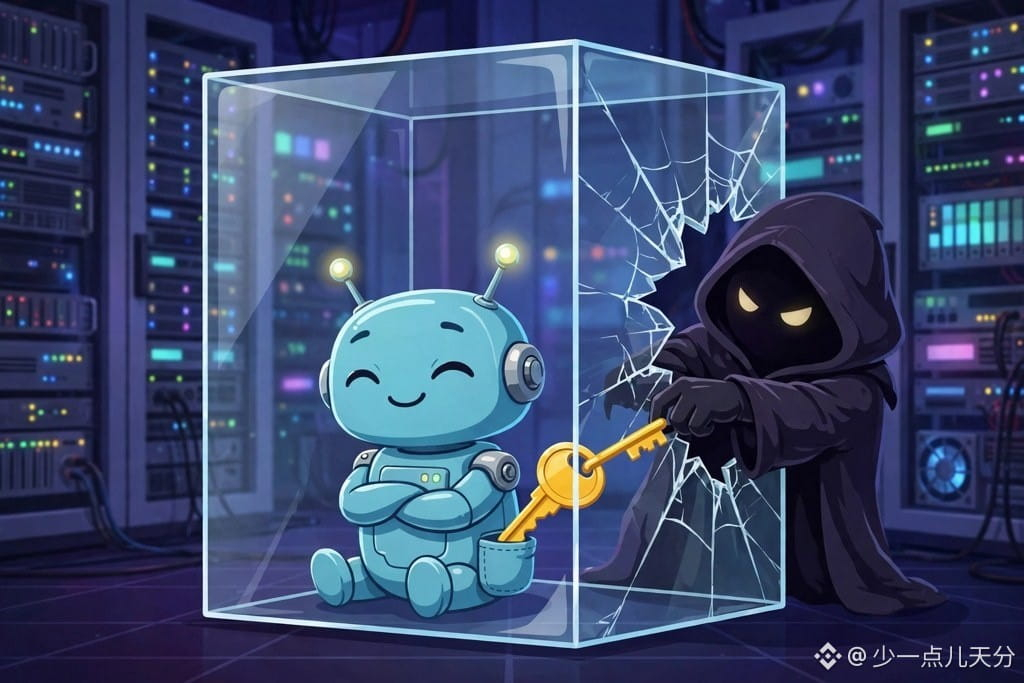
Как сообщают Decrypt и другие издания, в отчёте об инциденте NEAR AI от 9 ноября подтверждается: 8 ноября злоумышленник воспользовался уязвимостью удалённого выполнения кода в SGLang и проник на сервер для инференса, а затем — во внутреннюю сеть. Он скачал данные примерно 100 пользователей (имена, адреса электронной почты и т. д.), просмотрел историю чатов 18 агентов, а в логах также утекли API-ключи двух облачных клиентов. Их уже отозвали.
Особенно обидно, что не помогли даже конфиденциальные вычисления, на которых делает ставку NEAR AI: запросы, обрабатывавшиеся в конфиденциальном режиме 8 ноября, тоже могли быть доступны посторонним. Официальное объяснение звучит вполне конкретно: конфиденциальные вычисления защищают от оператора и хост-машины, но не от уязвимостей в самом ПО внутри enclave. К счастью, злоумышленники не получили доступ к сохранённым личным перепискам и загруженным файлам, сама сеть NEAR не пострадала, уязвимость исправили, а облачный сервис восстановили.
Это уже третий инцидент с безопасностью AI-агентов за неделю (до этого были утечки ключей у Chainstack и Claude Code). Чем способнее агент, тем ценнее ключи.
Вы готовы доверить AI-агенту свои реальные деньги?
Личное мнение, не является инвестиционной рекомендацией
$NEAR #AI #Crypto #NEAR
Как сообщают Decrypt и другие издания, в отчёте об инциденте NEAR AI от 9 ноября подтверждается: 8 ноября злоумышленник воспользовался уязвимостью удалённого выполнения кода в SGLang и проник на сервер для инференса, а затем — во внутреннюю сеть. Он скачал данные примерно 100 пользователей (имена, адреса электронной почты и т. д.), просмотрел историю чатов 18 агентов, а в логах также утекли API-ключи двух облачных клиентов. Их уже отозвали.
Особенно обидно, что не помогли даже конфиденциальные вычисления, на которых делает ставку NEAR AI: запросы, обрабатывавшиеся в конфиденциальном режиме 8 ноября, тоже могли быть доступны посторонним. Официальное объяснение звучит вполне конкретно: конфиденциальные вычисления защищают от оператора и хост-машины, но не от уязвимостей в самом ПО внутри enclave. К счастью, злоумышленники не получили доступ к сохранённым личным перепискам и загруженным файлам, сама сеть NEAR не пострадала, уязвимость исправили, а облачный сервис восстановили.
Это уже третий инцидент с безопасностью AI-агентов за неделю (до этого были утечки ключей у Chainstack и Claude Code). Чем способнее агент, тем ценнее ключи.
Вы готовы доверить AI-агенту свои реальные деньги?
Личное мнение, не является инвестиционной рекомендацией
$NEAR #AI #Crypto #NEAR