Пользователи iPhone, не пролистывайте: Binance только что предупредила — приложение по соседству может подглядывать за сид-фразой вашего кошелька.
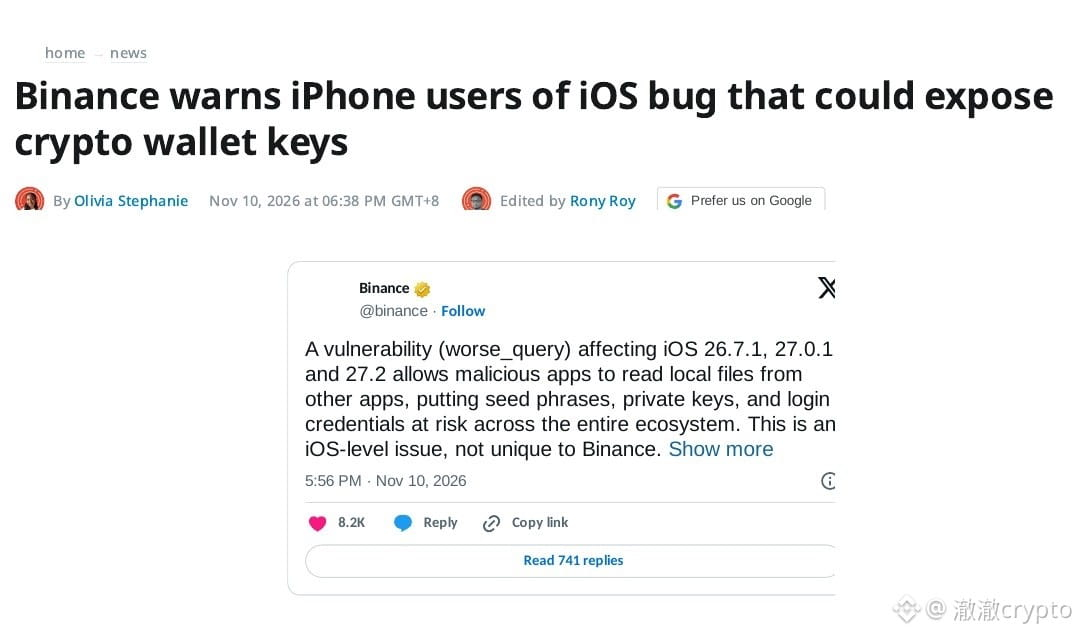
Вот что известно: 10 ноября Binance опубликовала в X предупреждение о безопасности: уязвимость iOS worse_query затрагивает версии 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может читать локальные файлы других приложений — под угрозой могут оказаться сид-фразы, приватные ключи и данные для входа.
Уязвимость была опубликована исследователем forcequitOS на GitHub ещё 8 ноября. Это выход из песочницы, а не джейлбрейк. 9 ноября Apple выпустила версии 27.2.1 и 26.7.3, но в примечаниях по безопасности worse_query не упоминается, поэтому никто не может поручиться, что уязвимость исправлена.
Пока нет ни одного подтверждённого случая кражи средств из-за этой уязвимости — это лично подтвердил представитель Binance.
Я считаю: звучит страшно, но паниковать не нужно — всё в ваших руках. Уязвимость угрожает только тем, кто установил приложение из неизвестного источника; пока нет доказательств, что она затрагивает приложения, установленные из официальных источников.
Что я сделал бы: удалил все приложения, установленные в обход App Store или подписанные вручную, и обновил iOS и приложения до последних версий. Если подозреваете, что устройство заражено, создайте новый кошелёк на чистом устройстве, переведите туда активы и сбросьте сеансы входа. Apple подтвердила, что в версии 27.2.1 уязвимость устранена, так что прежние выводы больше не актуальны.
На момент публикации BTC стоил 73 298 долларов, за 24 часа он подешевел на 1,89%.
У вас сейчас есть приложения, установленные в обход App Store? Есть или нет?
$BTC $ETH $SOL
#币安 #БезопасностьiOS
Вот что известно: 10 ноября Binance опубликовала в X предупреждение о безопасности: уязвимость iOS worse_query затрагивает версии 26.7.1, 27.0.1 и 27.2. Вредоносное приложение может читать локальные файлы других приложений — под угрозой могут оказаться сид-фразы, приватные ключи и данные для входа.
Уязвимость была опубликована исследователем forcequitOS на GitHub ещё 8 ноября. Это выход из песочницы, а не джейлбрейк. 9 ноября Apple выпустила версии 27.2.1 и 26.7.3, но в примечаниях по безопасности worse_query не упоминается, поэтому никто не может поручиться, что уязвимость исправлена.
Пока нет ни одного подтверждённого случая кражи средств из-за этой уязвимости — это лично подтвердил представитель Binance.
Я считаю: звучит страшно, но паниковать не нужно — всё в ваших руках. Уязвимость угрожает только тем, кто установил приложение из неизвестного источника; пока нет доказательств, что она затрагивает приложения, установленные из официальных источников.
Что я сделал бы: удалил все приложения, установленные в обход App Store или подписанные вручную, и обновил iOS и приложения до последних версий. Если подозреваете, что устройство заражено, создайте новый кошелёк на чистом устройстве, переведите туда активы и сбросьте сеансы входа. Apple подтвердила, что в версии 27.2.1 уязвимость устранена, так что прежние выводы больше не актуальны.
На момент публикации BTC стоил 73 298 долларов, за 24 часа он подешевел на 1,89%.
У вас сейчас есть приложения, установленные в обход App Store? Есть или нет?
$BTC $ETH $SOL
#币安 #БезопасностьiOS