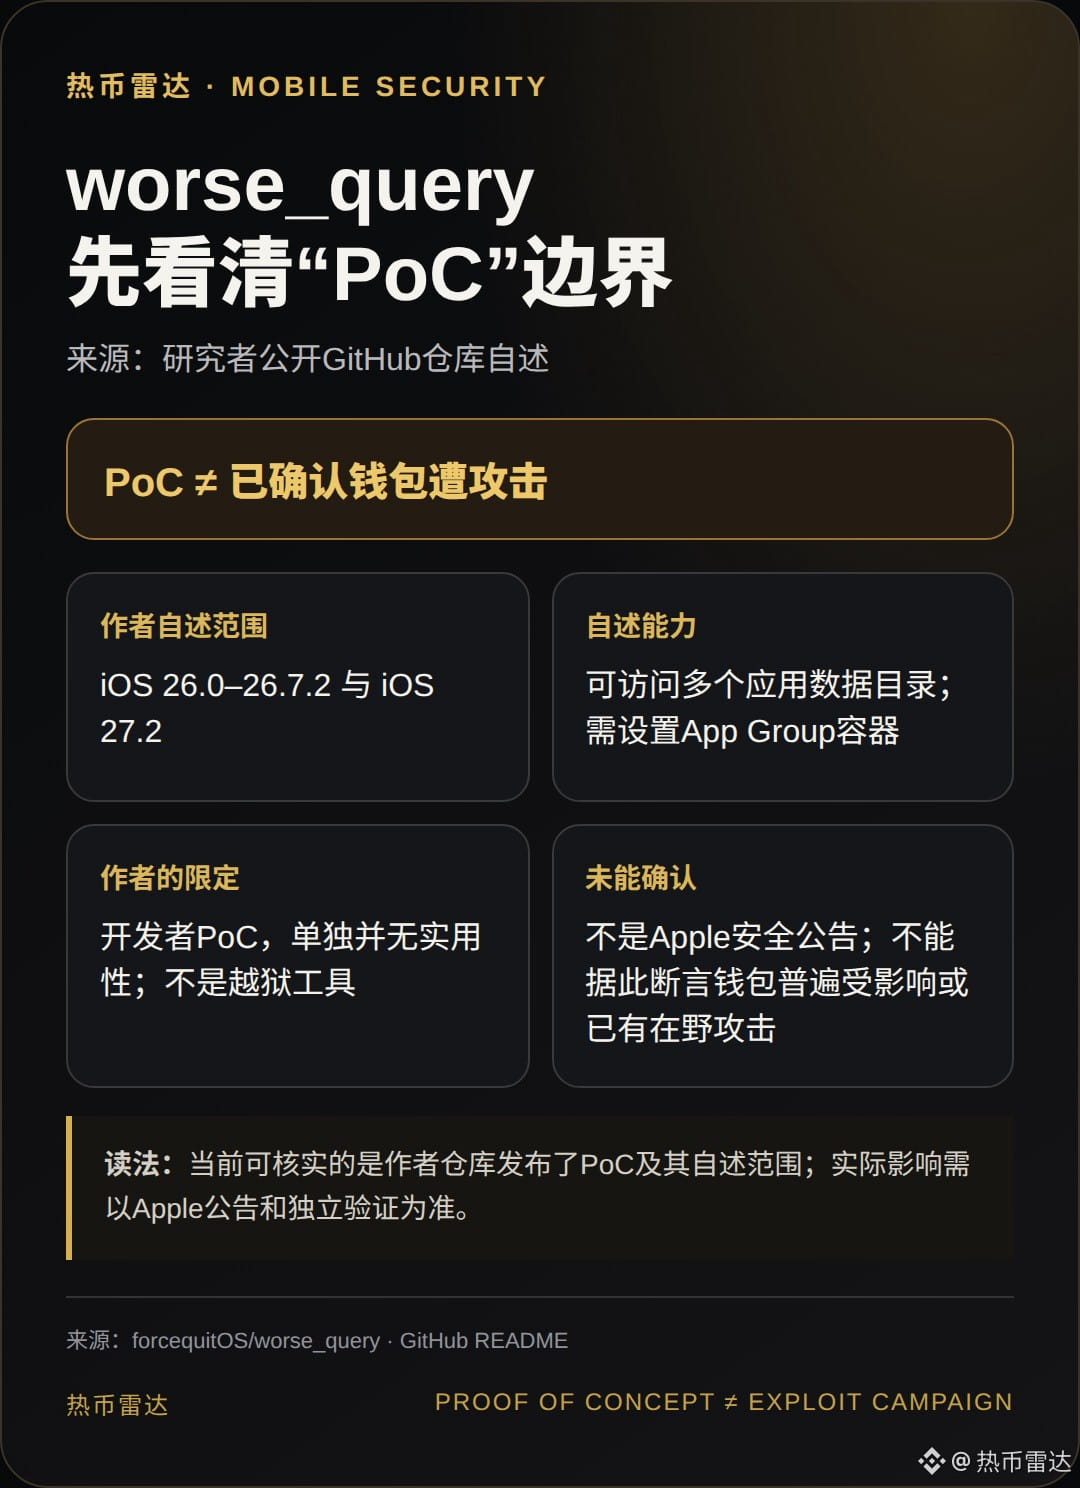
Публичный PoC не означает, что «все кошельки взломаны»: исследователь forcequitOS опубликовал на GitHub worse_query. Согласно README, инструмент предназначен для iOS 26.0–26.7.2 и 27.2 и может получить доступ к каталогам данных нескольких приложений. Автор также уточняет, что это PoC для разработчиков, который сам по себе не имеет практической ценности и не является инструментом для джейлбрейка. Это описание в репозитории исследователя, а не сообщение Apple о безопасности; на его основании нельзя утверждать, что затронуты конкретные кошельки или что уже происходят атаки в реальных условиях. Источник: https://github.com/forcequitOS/worse_query
Эта статья может участвовать в программе вознаграждений за контент Write to Earn на Binance Square; всё зависит от соответствия требованиям платформы и её правил. Не является инвестиционной рекомендацией.
Эта статья может участвовать в программе вознаграждений за контент Write to Earn на Binance Square; всё зависит от соответствия требованиям платформы и её правил. Не является инвестиционной рекомендацией.