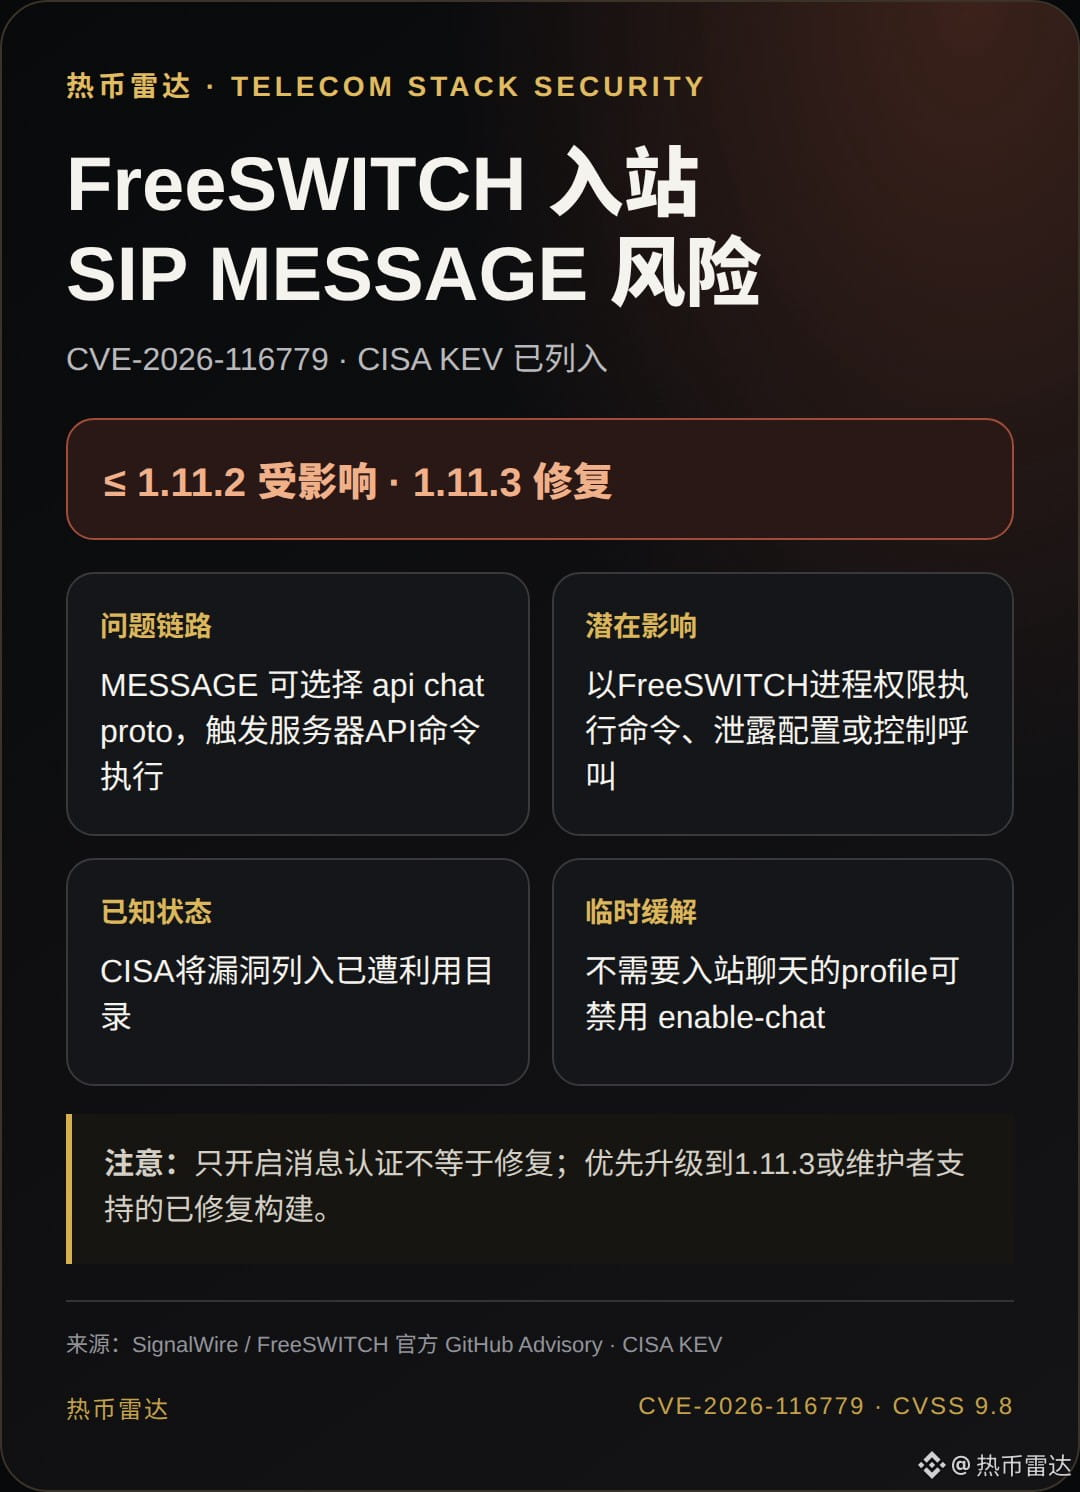
Входящие SIP MESSAGE в FreeSWITCH — это не просто риск, связанный с чатом: в объявлении сопровождающих указано, что версии 1.11.2 и более ранние позволяют сообщениям выбирать протокол чата `api`, что может привести к выполнению сервером команд API/ОС с правами процесса FreeSWITCH. CISA уже включило CVE-2026-116779 в каталог известных эксплуатируемых уязвимостей. Официальная исправленная версия — 1.11.3; если пока невозможно обновиться и входящий чат не нужен, в профиле можно отключить `enable-chat`, как рекомендуют сопровождающие. Одна лишь активация аутентификации сообщений не позволяет полностью закрыть этот вектор атаки. Источники: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Эта статья может участвовать в программе вознаграждений за контент Binance Square Write to Earn; всё зависит от соответствия требованиям и правил платформы. Не является торговой рекомендацией.
Эта статья может участвовать в программе вознаграждений за контент Binance Square Write to Earn; всё зависит от соответствия требованиям и правил платформы. Не является торговой рекомендацией.