ХАКЕР BINANCE ПЫТАЕТСЯ ОТМЫТЬ $1 МЛРД ЧЕРЕЗ THORCHAIN И CHAINFLIP — КРУПНЕЙШАЯ ГОНКА ПО ОТМЫВАНИЮ СРЕДСТВ МЕЖДУ БЛОКЧЕЙНАМИ ИЛИ ЛОВУШКА С НЕИЗБЕЖНОЙ ЗАМОРОЗКОЙ?
Многомиллиардная операция по устранению последствий взлома превращается в напряжённую скоростную игру в кошки-мышки.
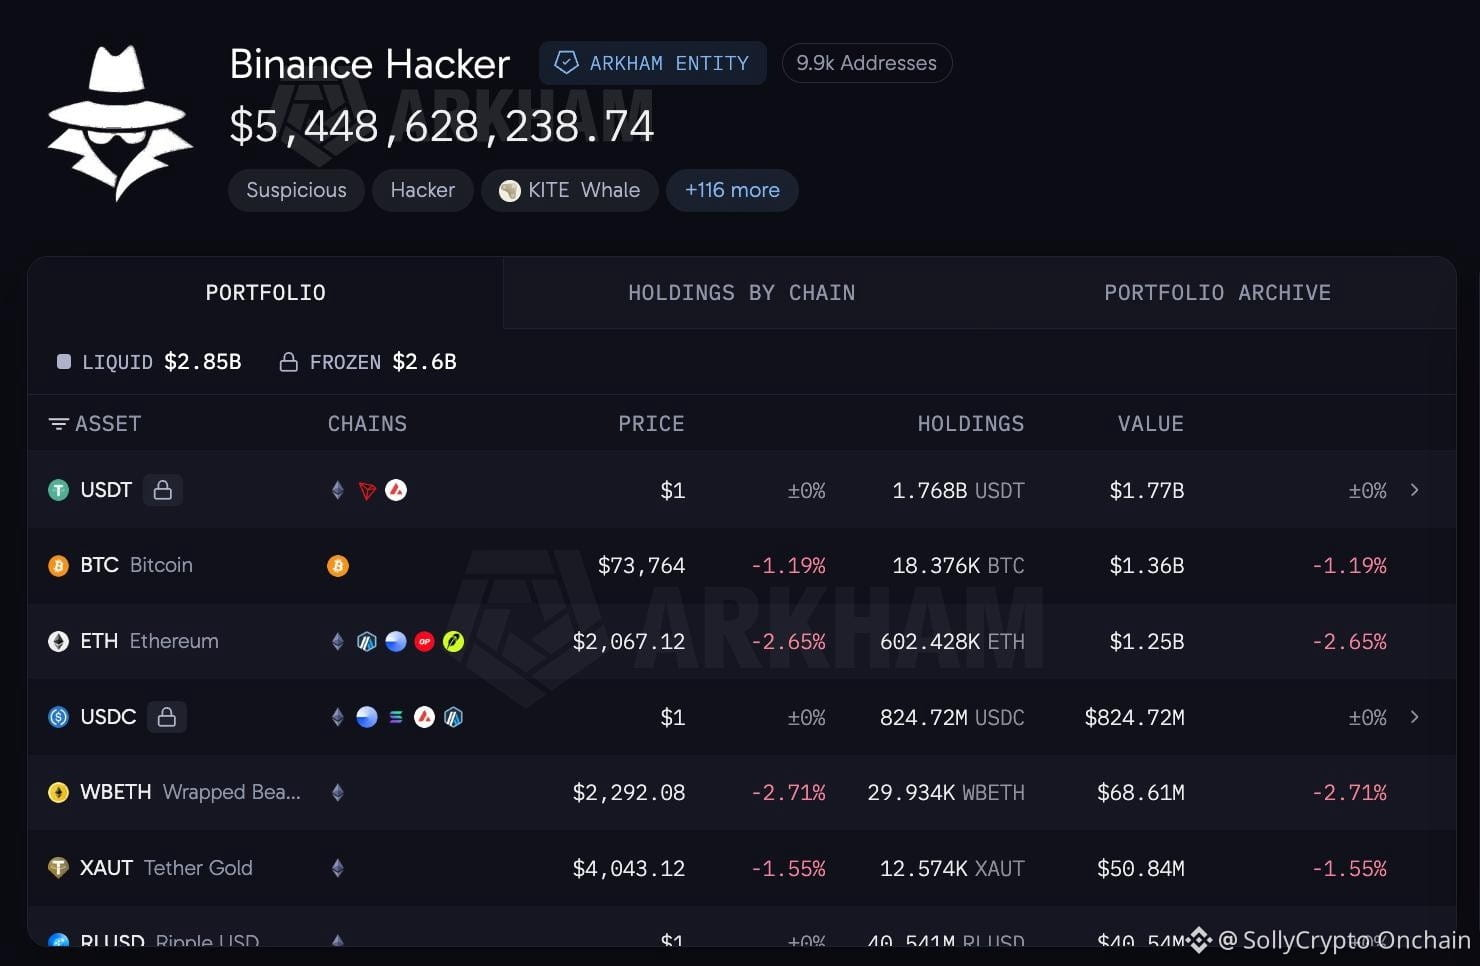
Согласно данным блокчейна, из предположительно похищенных в результате взлома Binance $6,34 млрд хакер за последние несколько дней активно перевёл почти $891,37 млн через межсетевые сети ликвидности. Эмитенты стейблкоинов и протоколы безопасности заморозили около $2,60 млрд, а ещё $2,85 млрд остаются доступными в мультичейн-кошельках. Таким образом, общая сумма незамороженных активов составляет около $5,45 млрд.
Чтобы обойти чёрные списки протоколов, хакер активно проводит средства через децентрализованные сервисы межсетевого обмена, такие как THORChain и Chainflip.
Это должно восприниматься как серьёзное предупреждение о волатильности и распродаже: огромные транши украденных средств пытаются выйти через децентрализованные пулы обмена.
Вот точная хронология событий, которую розничные трейдеры совершенно упускают из виду: когда злоумышленники оперируют криптоактивами на миллиарды долларов, разбитыми на множество частей, централизованные биржи замораживают адреса в течение нескольких минут. Чтобы обойти это, хакеры пользуются не требующими разрешений некастодиальными межсетевыми маршрутизаторами, такими как THORChain и Chainflip, где смарт-контракты проводят обмен без запроса удостоверения личности. Однако поскольку эти протоколы работают прозрачно в блокчейне, операторы нод, компании по кибербезопасности и валидаторы быстро координируют действия, чтобы исправить логику маршрутизации, обновить чёрные списки и заморозить пулы ликвидности, в которых находятся скомпрометированные средства.
Главная системная опасность для розничных трейдеров — предоставление ликвидности пулам, которые активно становятся мишенью злоумышленников, использующих межсетевые эксплойты. Когда хакеры сбрасывают в пулы автоматизированных маркетмейкеров (AMM) миллионы долларов в обмененных активах, поставщики ликвидности (LP) часто сталкиваются с экстремальными непостоянными убытками или обнаруживают, что их доли в пулах заблокированы из-за экстренной приостановки управления.
Как вы думаете, успеют ли валидаторы THORChain и Chainflip перекрыть хакеру доступ, прежде чем он переведёт ещё миллиард, или злоумышленнику удастся отмыть оставшиеся средства?
#BinanceHacks
Многомиллиардная операция по устранению последствий взлома превращается в напряжённую скоростную игру в кошки-мышки.
Согласно данным блокчейна, из предположительно похищенных в результате взлома Binance $6,34 млрд хакер за последние несколько дней активно перевёл почти $891,37 млн через межсетевые сети ликвидности. Эмитенты стейблкоинов и протоколы безопасности заморозили около $2,60 млрд, а ещё $2,85 млрд остаются доступными в мультичейн-кошельках. Таким образом, общая сумма незамороженных активов составляет около $5,45 млрд.
Чтобы обойти чёрные списки протоколов, хакер активно проводит средства через децентрализованные сервисы межсетевого обмена, такие как THORChain и Chainflip.
Это должно восприниматься как серьёзное предупреждение о волатильности и распродаже: огромные транши украденных средств пытаются выйти через децентрализованные пулы обмена.
Вот точная хронология событий, которую розничные трейдеры совершенно упускают из виду: когда злоумышленники оперируют криптоактивами на миллиарды долларов, разбитыми на множество частей, централизованные биржи замораживают адреса в течение нескольких минут. Чтобы обойти это, хакеры пользуются не требующими разрешений некастодиальными межсетевыми маршрутизаторами, такими как THORChain и Chainflip, где смарт-контракты проводят обмен без запроса удостоверения личности. Однако поскольку эти протоколы работают прозрачно в блокчейне, операторы нод, компании по кибербезопасности и валидаторы быстро координируют действия, чтобы исправить логику маршрутизации, обновить чёрные списки и заморозить пулы ликвидности, в которых находятся скомпрометированные средства.
Главная системная опасность для розничных трейдеров — предоставление ликвидности пулам, которые активно становятся мишенью злоумышленников, использующих межсетевые эксплойты. Когда хакеры сбрасывают в пулы автоматизированных маркетмейкеров (AMM) миллионы долларов в обмененных активах, поставщики ликвидности (LP) часто сталкиваются с экстремальными непостоянными убытками или обнаруживают, что их доли в пулах заблокированы из-за экстренной приостановки управления.
Как вы думаете, успеют ли валидаторы THORChain и Chainflip перекрыть хакеру доступ, прежде чем он переведёт ещё миллиард, или злоумышленнику удастся отмыть оставшиеся средства?
#BinanceHacks