🚨 Мост Ankr в Ethereum взломали на $304 тыс. — что пошло не так?
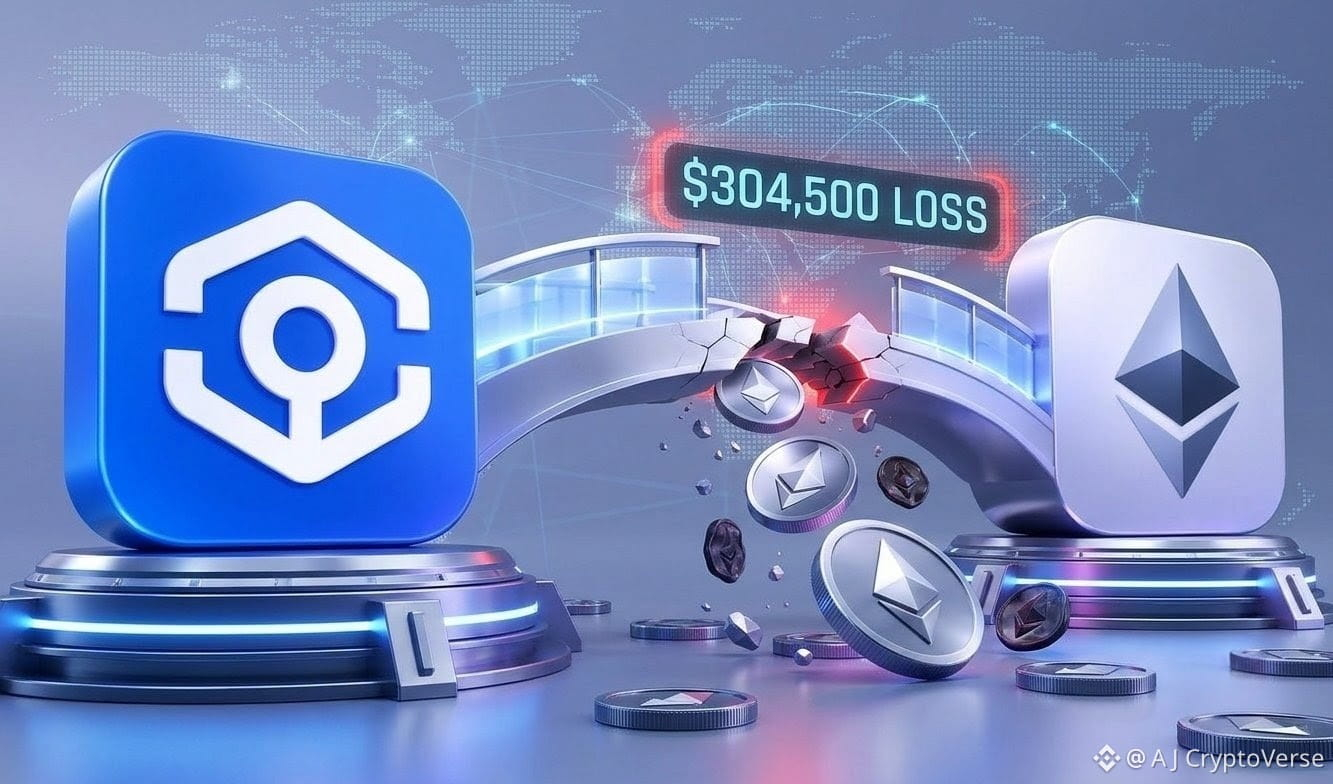
Кроссчейн-мосты снова оказались в центре внимания, но по печальным причинам. Недавно мост Ankr в Ethereum пострадал от эксплойта, в результате которого было потеряно около $304 500 из-за критической уязвимости в проверке подписей и валидации.
Вот основные технические выводы из отчёта по итогам инцидента:
🔹 Уязвимость с повторным использованием депозита: атакующий нацелился на законный небольшой депозит, сделанный ранее (примерно 0,0044 ankrETH стоимостью около $11), который уже был обработан. Вместо того чтобы внести новый депозит, он повторно использовал ссылку на старую транзакцию.
🔹 Поддельные квитанции и подмена параметров: злоумышленник создал пять поддельных кроссчейн-квитанций, изменив адреса получателей, типы токенов и суммы вывода. Всего за 3 минуты это опустошило резервы моста.
🔹 Уязвимость валидации: смарт-контракт моста принимал поддельные запросы лишь потому, что они содержали действительные подписи доверенных участников консенсуса. При этом контракт не проверял, действительно ли событие депозита произошло и не был ли депозит уже использован.
💡 Вывод для рынка: безопасность кроссчейн-мостов по-прежнему требует тщательной двойной проверки валидации состояния, а не только проверки подписей. Берегите себя, трейдеры!
#Ankr #БезопасностьКриптовалют #ЭксплойтDeFi #БезопасностьБлокчейна #НовостиWeb3
Кроссчейн-мосты снова оказались в центре внимания, но по печальным причинам. Недавно мост Ankr в Ethereum пострадал от эксплойта, в результате которого было потеряно около $304 500 из-за критической уязвимости в проверке подписей и валидации.
Вот основные технические выводы из отчёта по итогам инцидента:
🔹 Уязвимость с повторным использованием депозита: атакующий нацелился на законный небольшой депозит, сделанный ранее (примерно 0,0044 ankrETH стоимостью около $11), который уже был обработан. Вместо того чтобы внести новый депозит, он повторно использовал ссылку на старую транзакцию.
🔹 Поддельные квитанции и подмена параметров: злоумышленник создал пять поддельных кроссчейн-квитанций, изменив адреса получателей, типы токенов и суммы вывода. Всего за 3 минуты это опустошило резервы моста.
🔹 Уязвимость валидации: смарт-контракт моста принимал поддельные запросы лишь потому, что они содержали действительные подписи доверенных участников консенсуса. При этом контракт не проверял, действительно ли событие депозита произошло и не был ли депозит уже использован.
💡 Вывод для рынка: безопасность кроссчейн-мостов по-прежнему требует тщательной двойной проверки валидации состояния, а не только проверки подписей. Берегите себя, трейдеры!
#Ankr #БезопасностьКриптовалют #ЭксплойтDeFi #БезопасностьБлокчейна #НовостиWeb3