
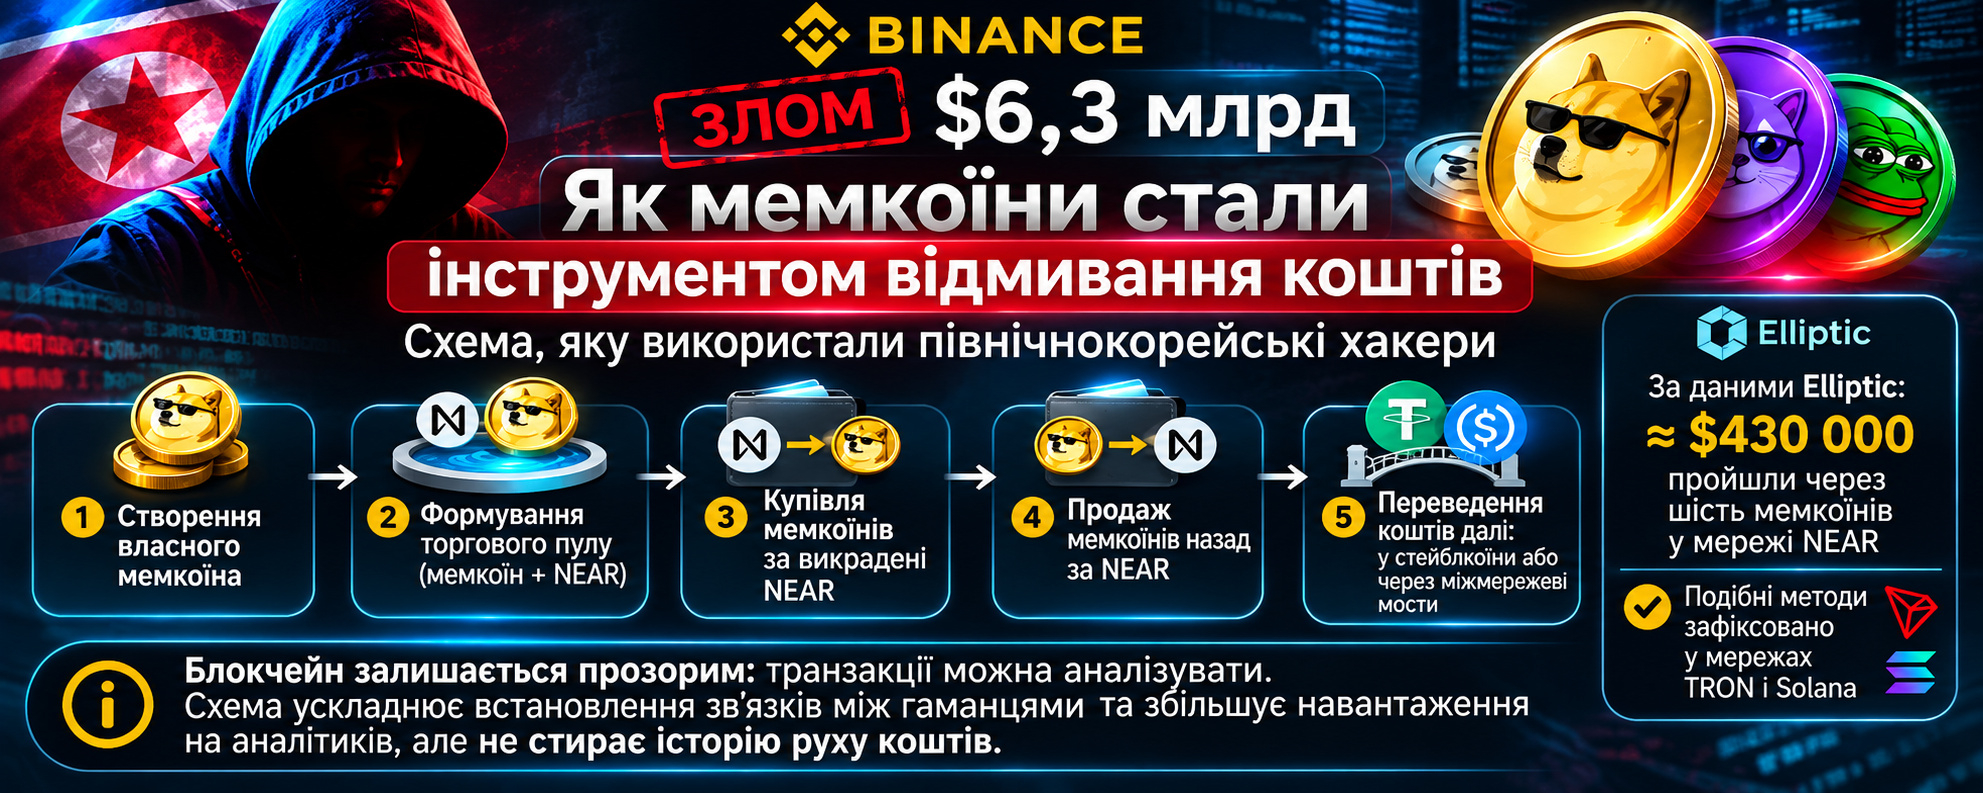
После масштабного взлома Binance, ущерб от которого оценивают примерно в $6,3 млрд, северокорейские хакеры использовали необычный способ перемещения украденной криптовалюты — созданные ими мемкоины.
По данным аналитической компании Elliptic, в сети $NEAR злоумышленники создали как минимум шесть мемкоинов: FUK, OLCCL, MEILI, MMLI, DABI и SINU.
Как работала схема?
1. Злоумышленники создавали собственный мемкоин.
2. Формировали торговый пул с этим токеном и $NEAR .
3. Один набор кошельков покупал мемкоины за украденные NEAR.
4. Другой набор кошельков продавал эти мемкоины обратно за NEAR.
5. Полученные средства переводили дальше, в том числе в стейблкоины или через межсетевые мосты.
Таким образом, вместо прямого перевода между кошельками создавалась сложная цепочка торговых операций, затруднявшая отслеживание происхождения активов.
По оценке Elliptic, через шесть мемкоинов в сети $NEAR прошло около 117 000 NEAR — примерно $430 000, а не все украденные $6,3 млрд. Компания также зафиксировала аналогичные методы в сетях TRON и Solana.
Можно ли отследить такие операции?
Да. Блокчейн остается прозрачным: транзакции записываются в реестр и могут анализироваться. Такая схема затрудняет установление связей между кошельками и увеличивает нагрузку на аналитиков, но не стирает историю движения средств.
Этот случай показывает, что мемкоины и DeFi-инструменты могут использоваться не только для спекуляций, но и для сокрытия происхождения незаконных активов. Прозрачность блокчейна не означает автоматическую безопасность.
#CryptoSecurity #memecoins #blockchain #Near #Binance

