


Менее чем через 3 минуты после того, как кошелёк Ethereum из генезис-блока сети 2015 года впервые за 11 лет отправил средства, мошенники начали засыпать его пылевыми транзакциями.
Владелец перевёл 2 154,94 ETH стоимостью около $4,6 млн на тот момент по нужному адресу, проигнорировав адреса-двойники.
Два адреса-двойника, оканчивающиеся на 1A44, скопировали новый адрес получателя
Адрес впервые получил эфир в генезис-блоке Ethereum в июле 2015 года, а затем — ещё 755 ETH в марте 2016 года. До позднего вечера понедельника с него ничего не отправляли: тогда в 22:04 UTC он совершил тестовый перевод на $106 — 0,05 ETH.
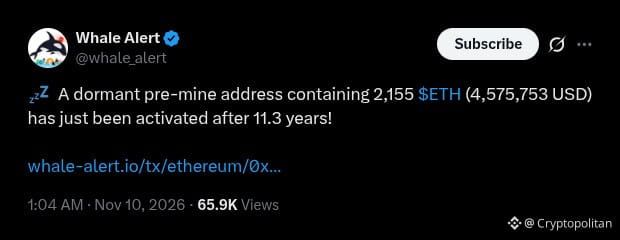
Whale Alert отметила транзакцию как поступившую с неактивного адреса предварительного майнинга, на котором находилось 2 155 ETH и который вновь стал активным спустя 11,3 года.
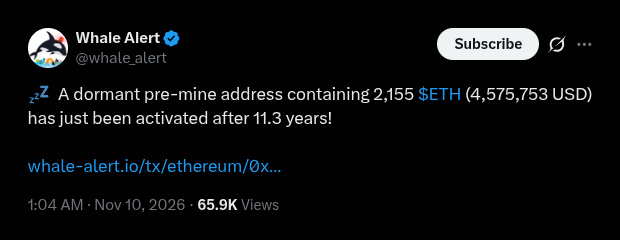 Whale Alert сообщила о пробуждении неактивного адреса предварительного майнинга спустя 11,3 года. Публикация @whale_alert появилась в X поздно вечером 9 ноября 2026 года по UTC.
Для теста использовали новый адрес, начинающийся с 0x1321beb8 и заканчивающийся на 1A44. Через три минуты старый кошелёк начал получать небольшие суммы ETH с двух адресов, специально созданных так, чтобы они были похожи на адрес получателя.
Один адрес начинается с 0x13211f, другой — с 0x1321FB. Оба заканчиваются на 1A44.
Оба адреса-двойника пополнили аккаунты, помеченные Etherscan как «Fake_Phishing». Более активный двойник отправил на кошелёк генезис-блока 43 пылевых платежа.
Владелец отправил 2 154,94 ETH на правильный адрес 38 минут спустя
В 22:20 UTC новый кошелёк отправил 0,01 ETH, и почти вся сумма вернулась через три минуты.
Через 38 минут после первого теста, в 22:42 UTC, старый кошелёк отправил все 2 154,94 ETH на правильный адрес 0x1321beb8. На кошельке генезис-блока теперь около 0,0004 ETH, а у получателя — около 2 155 ETH.
Адрес-двойник 0x1321FB снова отправил средства в 23:03 UTC, а третий двойник, заканчивающийся на 1A44, отправил переводы с нулевой стоимостью во вторник в 03:36 и 03:49 UTC.
При отравлении адресов используют то, что кошельки сокращают длинные адреса. Вместо всех 42 символов кошелёк показывает, например, 0x6D90…2E48.
Злоумышленники перебирают миллионы адресов с заданными символами, пока не найдут такой, у которого первые и последние символы совпадают с настоящим адресом контакта жертвы.
Затем они отправляют пылевую сумму или транзакцию с нулевой стоимостью, чтобы поддельный адрес появился в недавней истории операций жертвы. Если пользователь скопирует его для следующего платежа, деньги уйдут злоумышленнику.
Переводы в Ethereum нельзя отменить.
В декабре 2025 года трейдер потерял около 50 миллионов долларов в USDT после того, как скрипт отравил историю операций сразу после тестовой транзакции на 50 долларов.
В январе 2026 года жертва отправила 4 556 ETH (12,25 миллиона долларов) на адрес, контролируемый злоумышленником. В феврале другая жертва потеряла 600 000 долларов.
По данным Cryptopolitan, ежедневно в сети Ethereum совершается более миллиона попыток отравления адресов. В январе Citi предупредила, что спам увеличивает и без того рекордное число транзакций в Ethereum, причём стоимость большинства переводов не превышает 1 доллара.
Если вы это читаете, значит, вы уже на шаг впереди. Оставайтесь впереди с нашей рассылкой.