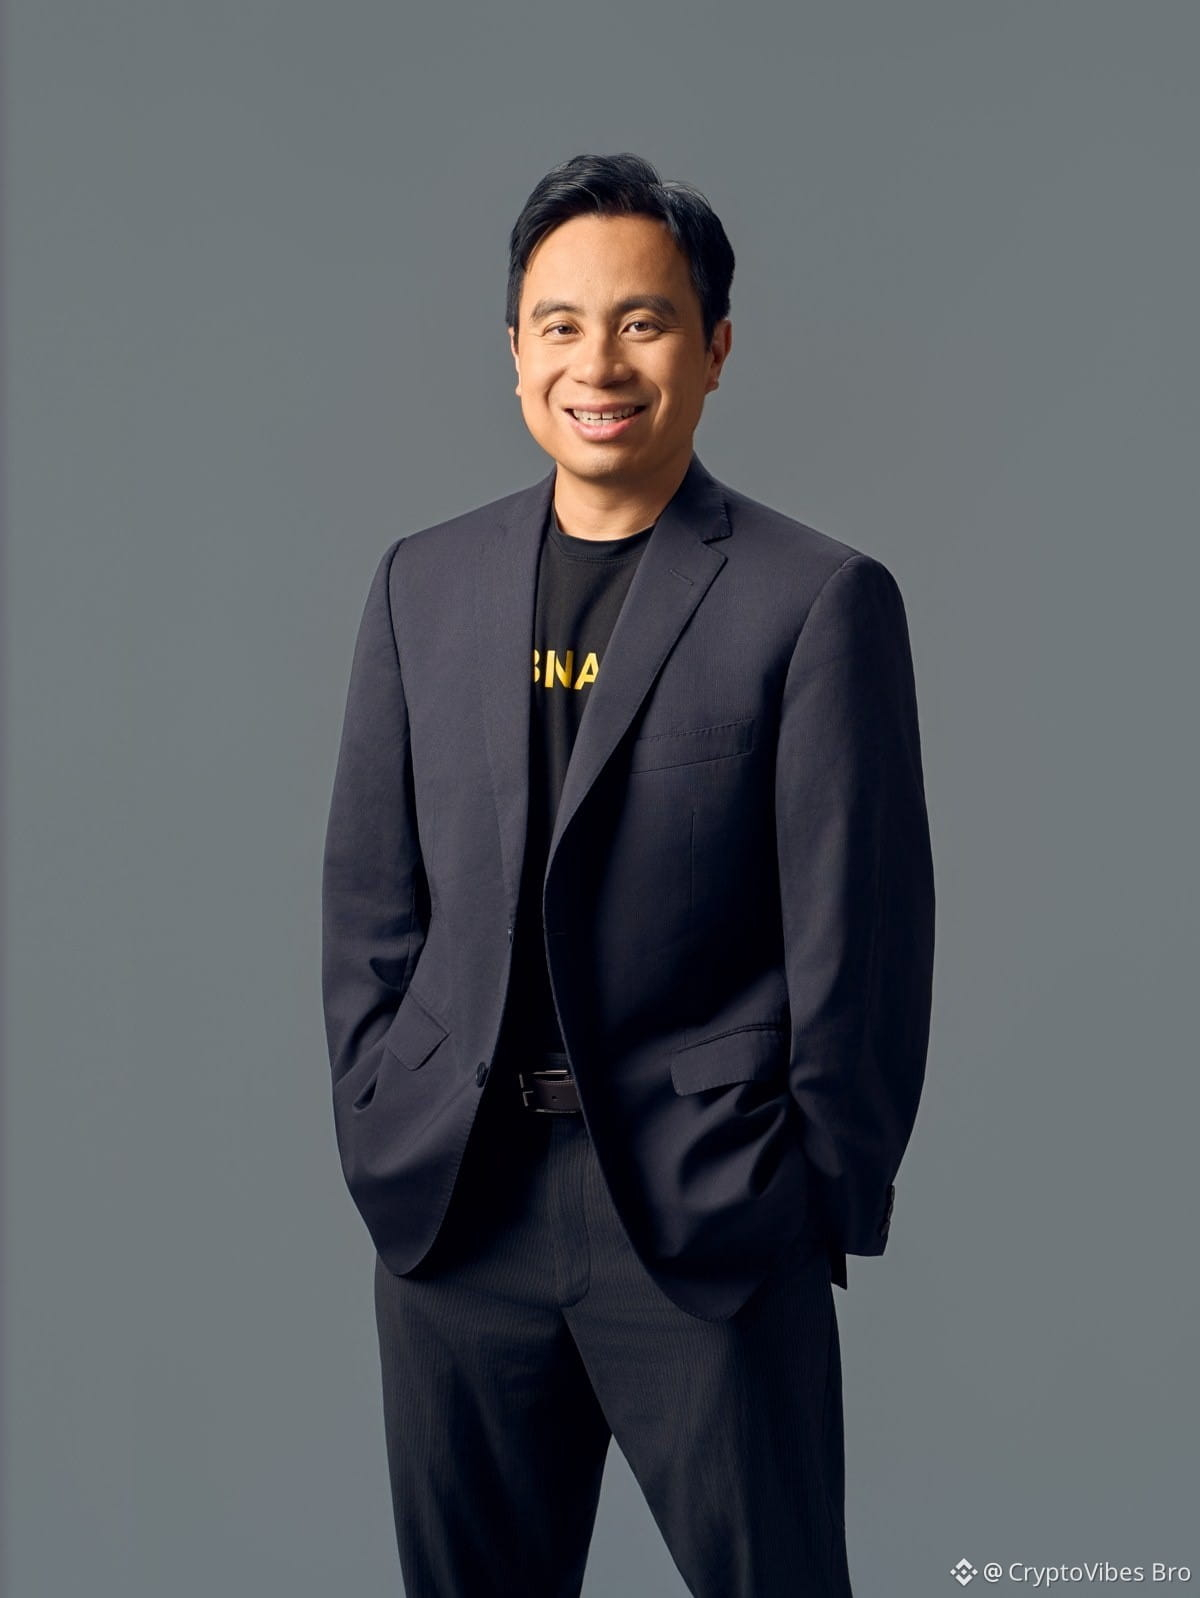
🚨 Глава службы безопасности Binance рассказал, почему отток средств на сумму 6,3 млрд долларов не удалось остановить!
Сегодня вечером в эфире X Space сопредседатели Binance Ричард Тенг и Хэ И присоединились к директору по безопасности Джимми Су, чтобы обсудить масштабный инцидент безопасности, произошедший 29 октября.
Джимми Су раскрыл несколько неожиданных подробностей:
🔹 Не только ограничения на вывод средств: транзакции злоумышленников были авторизованы непосредственно в блокчейне, в обход стандартной системы вывода средств Binance. Одной лишь приостановки вывода было бы недостаточно, чтобы остановить отток.
🔹 Сложности с MPC-кошельком: в горячем кошельке Binance используется технология многосторонних вычислений (MPC), поэтому не существовало единственного приватного ключа, с помощью которого можно было бы мгновенно отозвать авторизацию.
🔹 На реагирование ушли часы: команде безопасности пришлось разработать процедуру экстренного отзыва авторизации, и на то, чтобы взять ситуацию под контроль, ушло несколько часов.
🔹 Вредоносное ПО нулевого дня: по сообщениям, в атаке использовалось вредоносное ПО нулевого дня, которое имеющиеся средства защиты конечных устройств от сторонних разработчиков тогда не смогли обнаружить.
Этот инцидент поднимает серьёзные вопросы о безопасности криптокошельков, системах экстренного реагирования и рисках сложных кибератак.
Главный вопрос: как даже крупнейшим криптобиржам усилить защиту от угроз, которые могут остаться незамеченными при использовании традиционных мер безопасности?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews
Сегодня вечером в эфире X Space сопредседатели Binance Ричард Тенг и Хэ И присоединились к директору по безопасности Джимми Су, чтобы обсудить масштабный инцидент безопасности, произошедший 29 октября.
Джимми Су раскрыл несколько неожиданных подробностей:
🔹 Не только ограничения на вывод средств: транзакции злоумышленников были авторизованы непосредственно в блокчейне, в обход стандартной системы вывода средств Binance. Одной лишь приостановки вывода было бы недостаточно, чтобы остановить отток.
🔹 Сложности с MPC-кошельком: в горячем кошельке Binance используется технология многосторонних вычислений (MPC), поэтому не существовало единственного приватного ключа, с помощью которого можно было бы мгновенно отозвать авторизацию.
🔹 На реагирование ушли часы: команде безопасности пришлось разработать процедуру экстренного отзыва авторизации, и на то, чтобы взять ситуацию под контроль, ушло несколько часов.
🔹 Вредоносное ПО нулевого дня: по сообщениям, в атаке использовалось вредоносное ПО нулевого дня, которое имеющиеся средства защиты конечных устройств от сторонних разработчиков тогда не смогли обнаружить.
Этот инцидент поднимает серьёзные вопросы о безопасности криптокошельков, системах экстренного реагирования и рисках сложных кибератак.
Главный вопрос: как даже крупнейшим криптобиржам усилить защиту от угроз, которые могут остаться незамеченными при использовании традиционных мер безопасности?$BTC $ETH $SOL
#Binance #CryptoSecurity #Bitcoin #BTC #CryptoNews