В кошельке появилась запись: «Кажется, я уже переводил на этот адрес». Не спешите копировать его. Отравление адресов, связанное с $ETH , использует вполне конкретную привычку: многие кошельки показывают адреса 0x в сокращённом виде, и пользователь смотрит только на начало и конец, оставляя десятки символов посередине на волю случая.
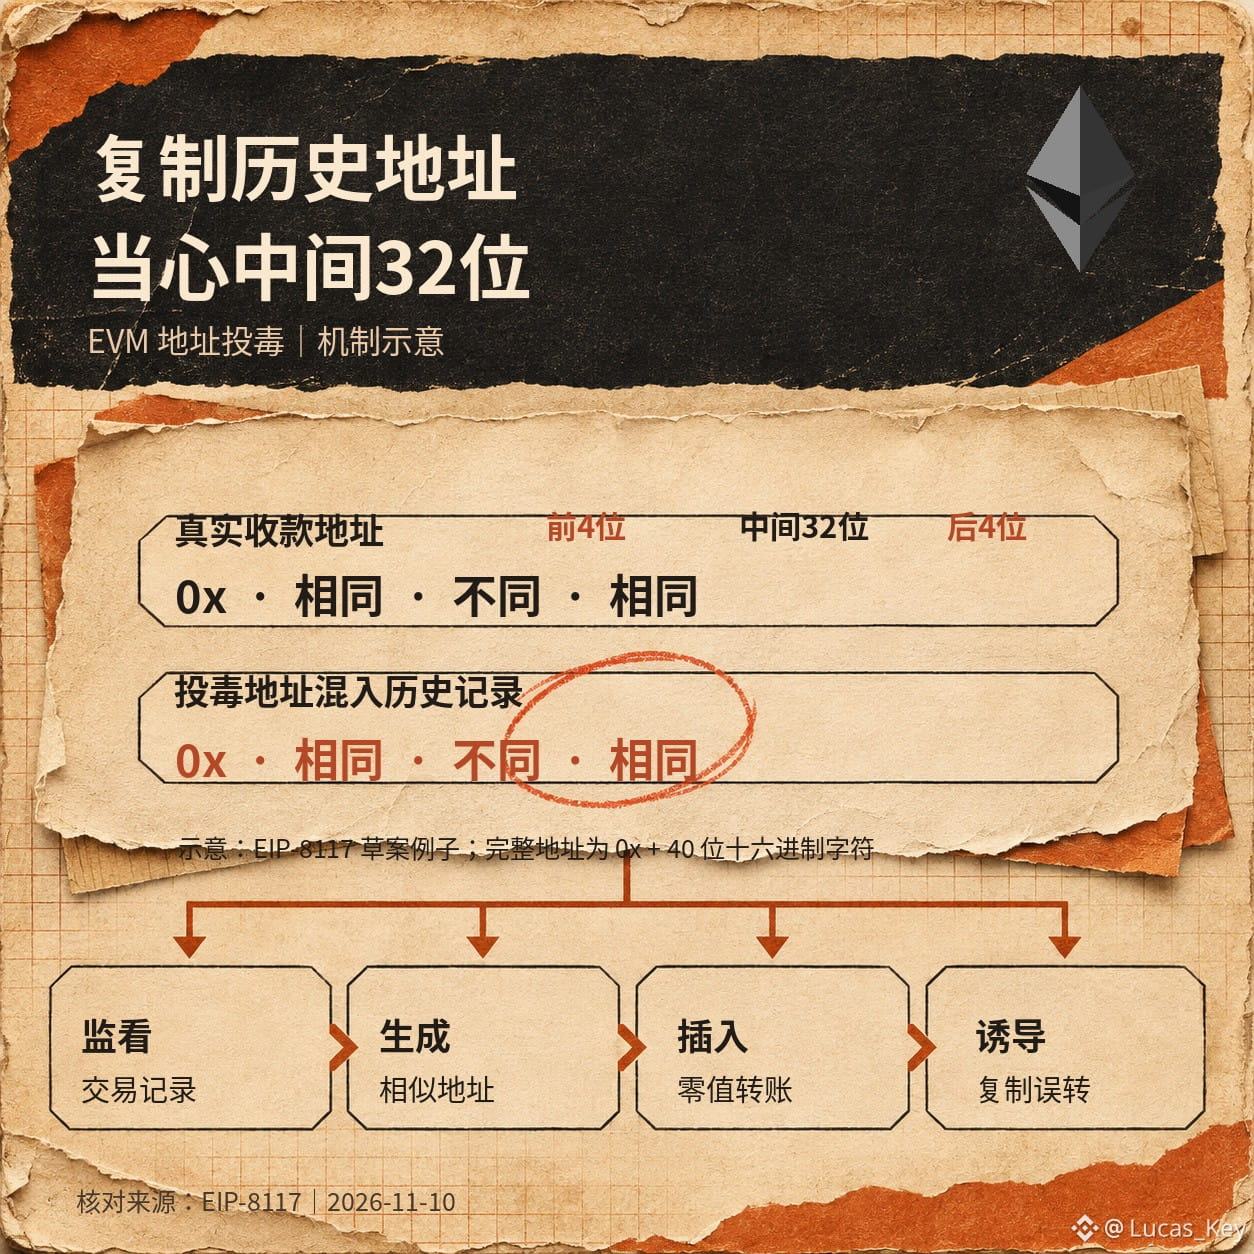
В проекте EIP-8117 для Ethereum приводится наглядный пример: полный адрес EVM состоит из 0x и 40 шестнадцатеричных символов; первые 4 и последние 4 символа настоящего адреса и адреса злоумышленника совпадают, а 32 символа посередине различаются. Злоумышленник сначала изучает историю транзакций, затем генерирует похожий адрес и добавляет его в список недавних адресов с помощью перевода на нулевую сумму. Риск возникает при следующем переводе: человек копирует из списка адрес получателя, который кажется знакомым, но на самом деле отличается. В проекте обсуждаются улучшения отображения адресов, а не меры защиты, уже повсеместно внедрённые в кошельки.
И BNB Smart Chain, связанная с $BNB , и Polygon PoS, связанная с $POL , используют экосистему EVM, поэтому привычка просматривать адреса 0x в сокращённом виде сохраняется и в этих сетях. При межсетевых операциях нужно проверить ещё и сеть с активом: помимо адреса должны совпадать сеть и актив. Надёжнее всего заново получить полный адрес получателя из доверенного источника и сверить все символы, сеть и валюту; крупный перевод сначала стоит проверить небольшой суммой. История транзакций подтверждает лишь наличие записи в блокчейне, но не гарантирует надёжность получателя.
Источники: проект EIP-8117, официальная документация BNB Chain и Polygon; проверено 10 ноября 2026 года. Предупреждение о риске: переводы, как правило, нельзя отменить, а ошибочный перевод может привести к безвозвратной потере средств.
В проекте EIP-8117 для Ethereum приводится наглядный пример: полный адрес EVM состоит из 0x и 40 шестнадцатеричных символов; первые 4 и последние 4 символа настоящего адреса и адреса злоумышленника совпадают, а 32 символа посередине различаются. Злоумышленник сначала изучает историю транзакций, затем генерирует похожий адрес и добавляет его в список недавних адресов с помощью перевода на нулевую сумму. Риск возникает при следующем переводе: человек копирует из списка адрес получателя, который кажется знакомым, но на самом деле отличается. В проекте обсуждаются улучшения отображения адресов, а не меры защиты, уже повсеместно внедрённые в кошельки.
И BNB Smart Chain, связанная с $BNB , и Polygon PoS, связанная с $POL , используют экосистему EVM, поэтому привычка просматривать адреса 0x в сокращённом виде сохраняется и в этих сетях. При межсетевых операциях нужно проверить ещё и сеть с активом: помимо адреса должны совпадать сеть и актив. Надёжнее всего заново получить полный адрес получателя из доверенного источника и сверить все символы, сеть и валюту; крупный перевод сначала стоит проверить небольшой суммой. История транзакций подтверждает лишь наличие записи в блокчейне, но не гарантирует надёжность получателя.
Источники: проект EIP-8117, официальная документация BNB Chain и Polygon; проверено 10 ноября 2026 года. Предупреждение о риске: переводы, как правило, нельзя отменить, а ошибочный перевод может привести к безвозвратной потере средств.