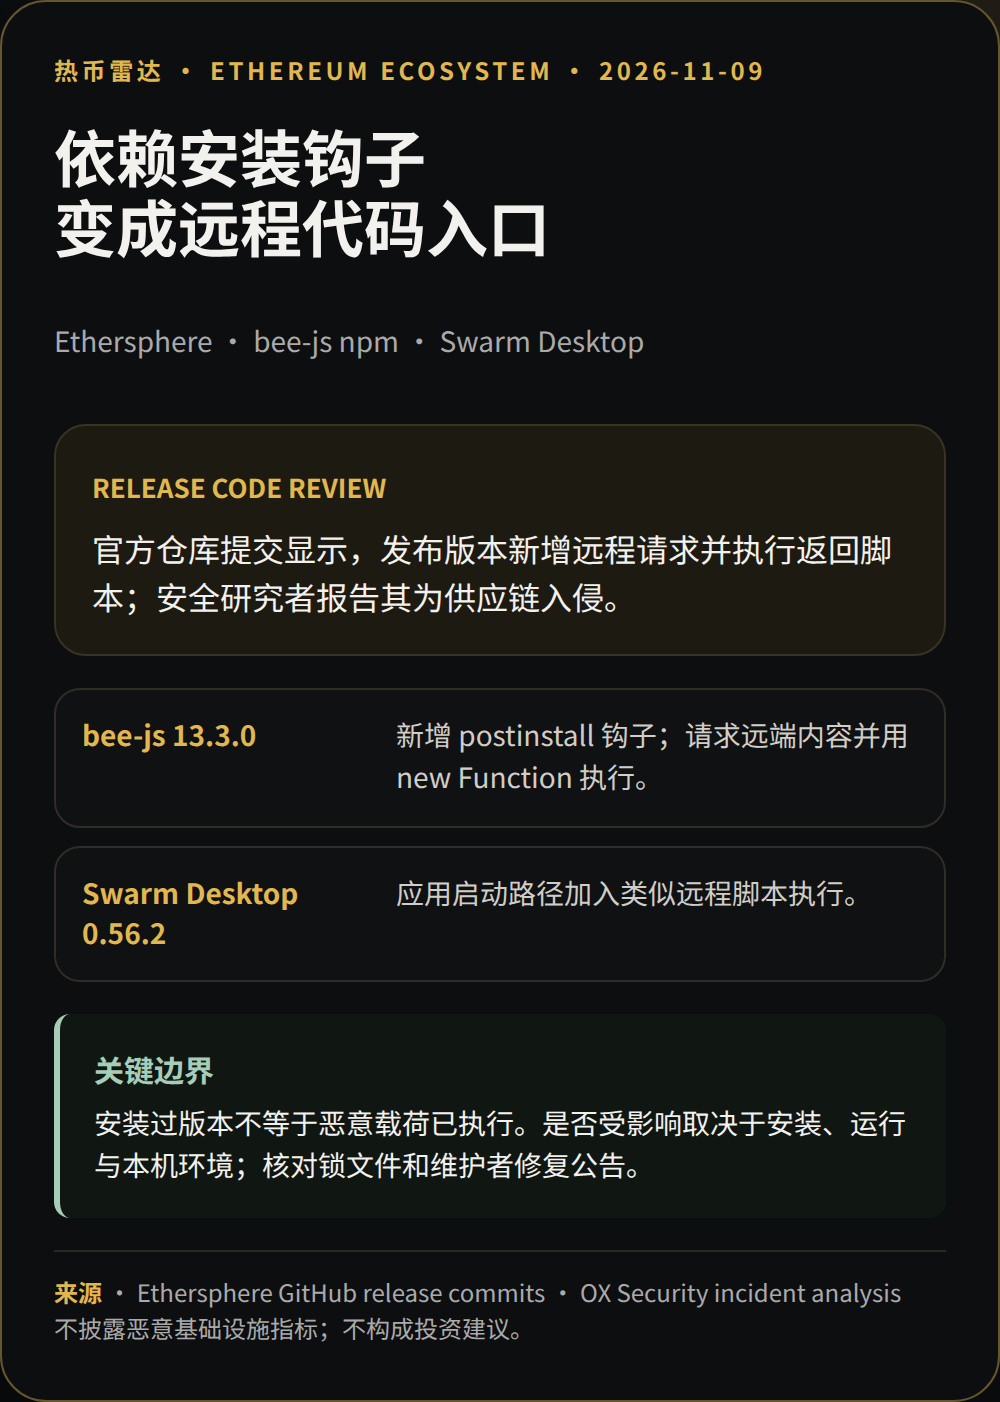
В коммитах Ethersphere для bee-js 13.3.0 добавили postinstall, который запрашивает скрипт с удалённого сервера и динамически его выполняет; в тот же день в коммите Swarm Desktop 0.56.2 также появилось удалённое выполнение кода.
OX Security сообщила о компрометации цепочки поставок и заявила, что вредоносный код может получить доступ к данным локальных кошельков. Сам факт установки не означает, что вредоносная нагрузка была выполнена: последствия зависят от того, запускался ли код и в какой среде. Разработчики могут проверить lock-файлы и ознакомиться с комментариями сопровождающих о мерах исправления.
Что вас беспокоит больше: фиксация зависимостей или защита учётных данных для публикации?
Источники: [официальный коммит bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[официальный коммит Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[анализ OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Раскрытие информации: эта статья может соответствовать условиям участия в программе Binance Square Write to Earn; право на участие и размер вознаграждения определяются правилами платформы и фактическими результатами. Не является инвестиционной рекомендацией.
#Ethersphere #Безопасность
OX Security сообщила о компрометации цепочки поставок и заявила, что вредоносный код может получить доступ к данным локальных кошельков. Сам факт установки не означает, что вредоносная нагрузка была выполнена: последствия зависят от того, запускался ли код и в какой среде. Разработчики могут проверить lock-файлы и ознакомиться с комментариями сопровождающих о мерах исправления.
Что вас беспокоит больше: фиксация зависимостей или защита учётных данных для публикации?
Источники: [официальный коммит bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[официальный коммит Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[анализ OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Раскрытие информации: эта статья может соответствовать условиям участия в программе Binance Square Write to Earn; право на участие и размер вознаграждения определяются правилами платформы и фактическими результатами. Не является инвестиционной рекомендацией.
#Ethersphere #Безопасность