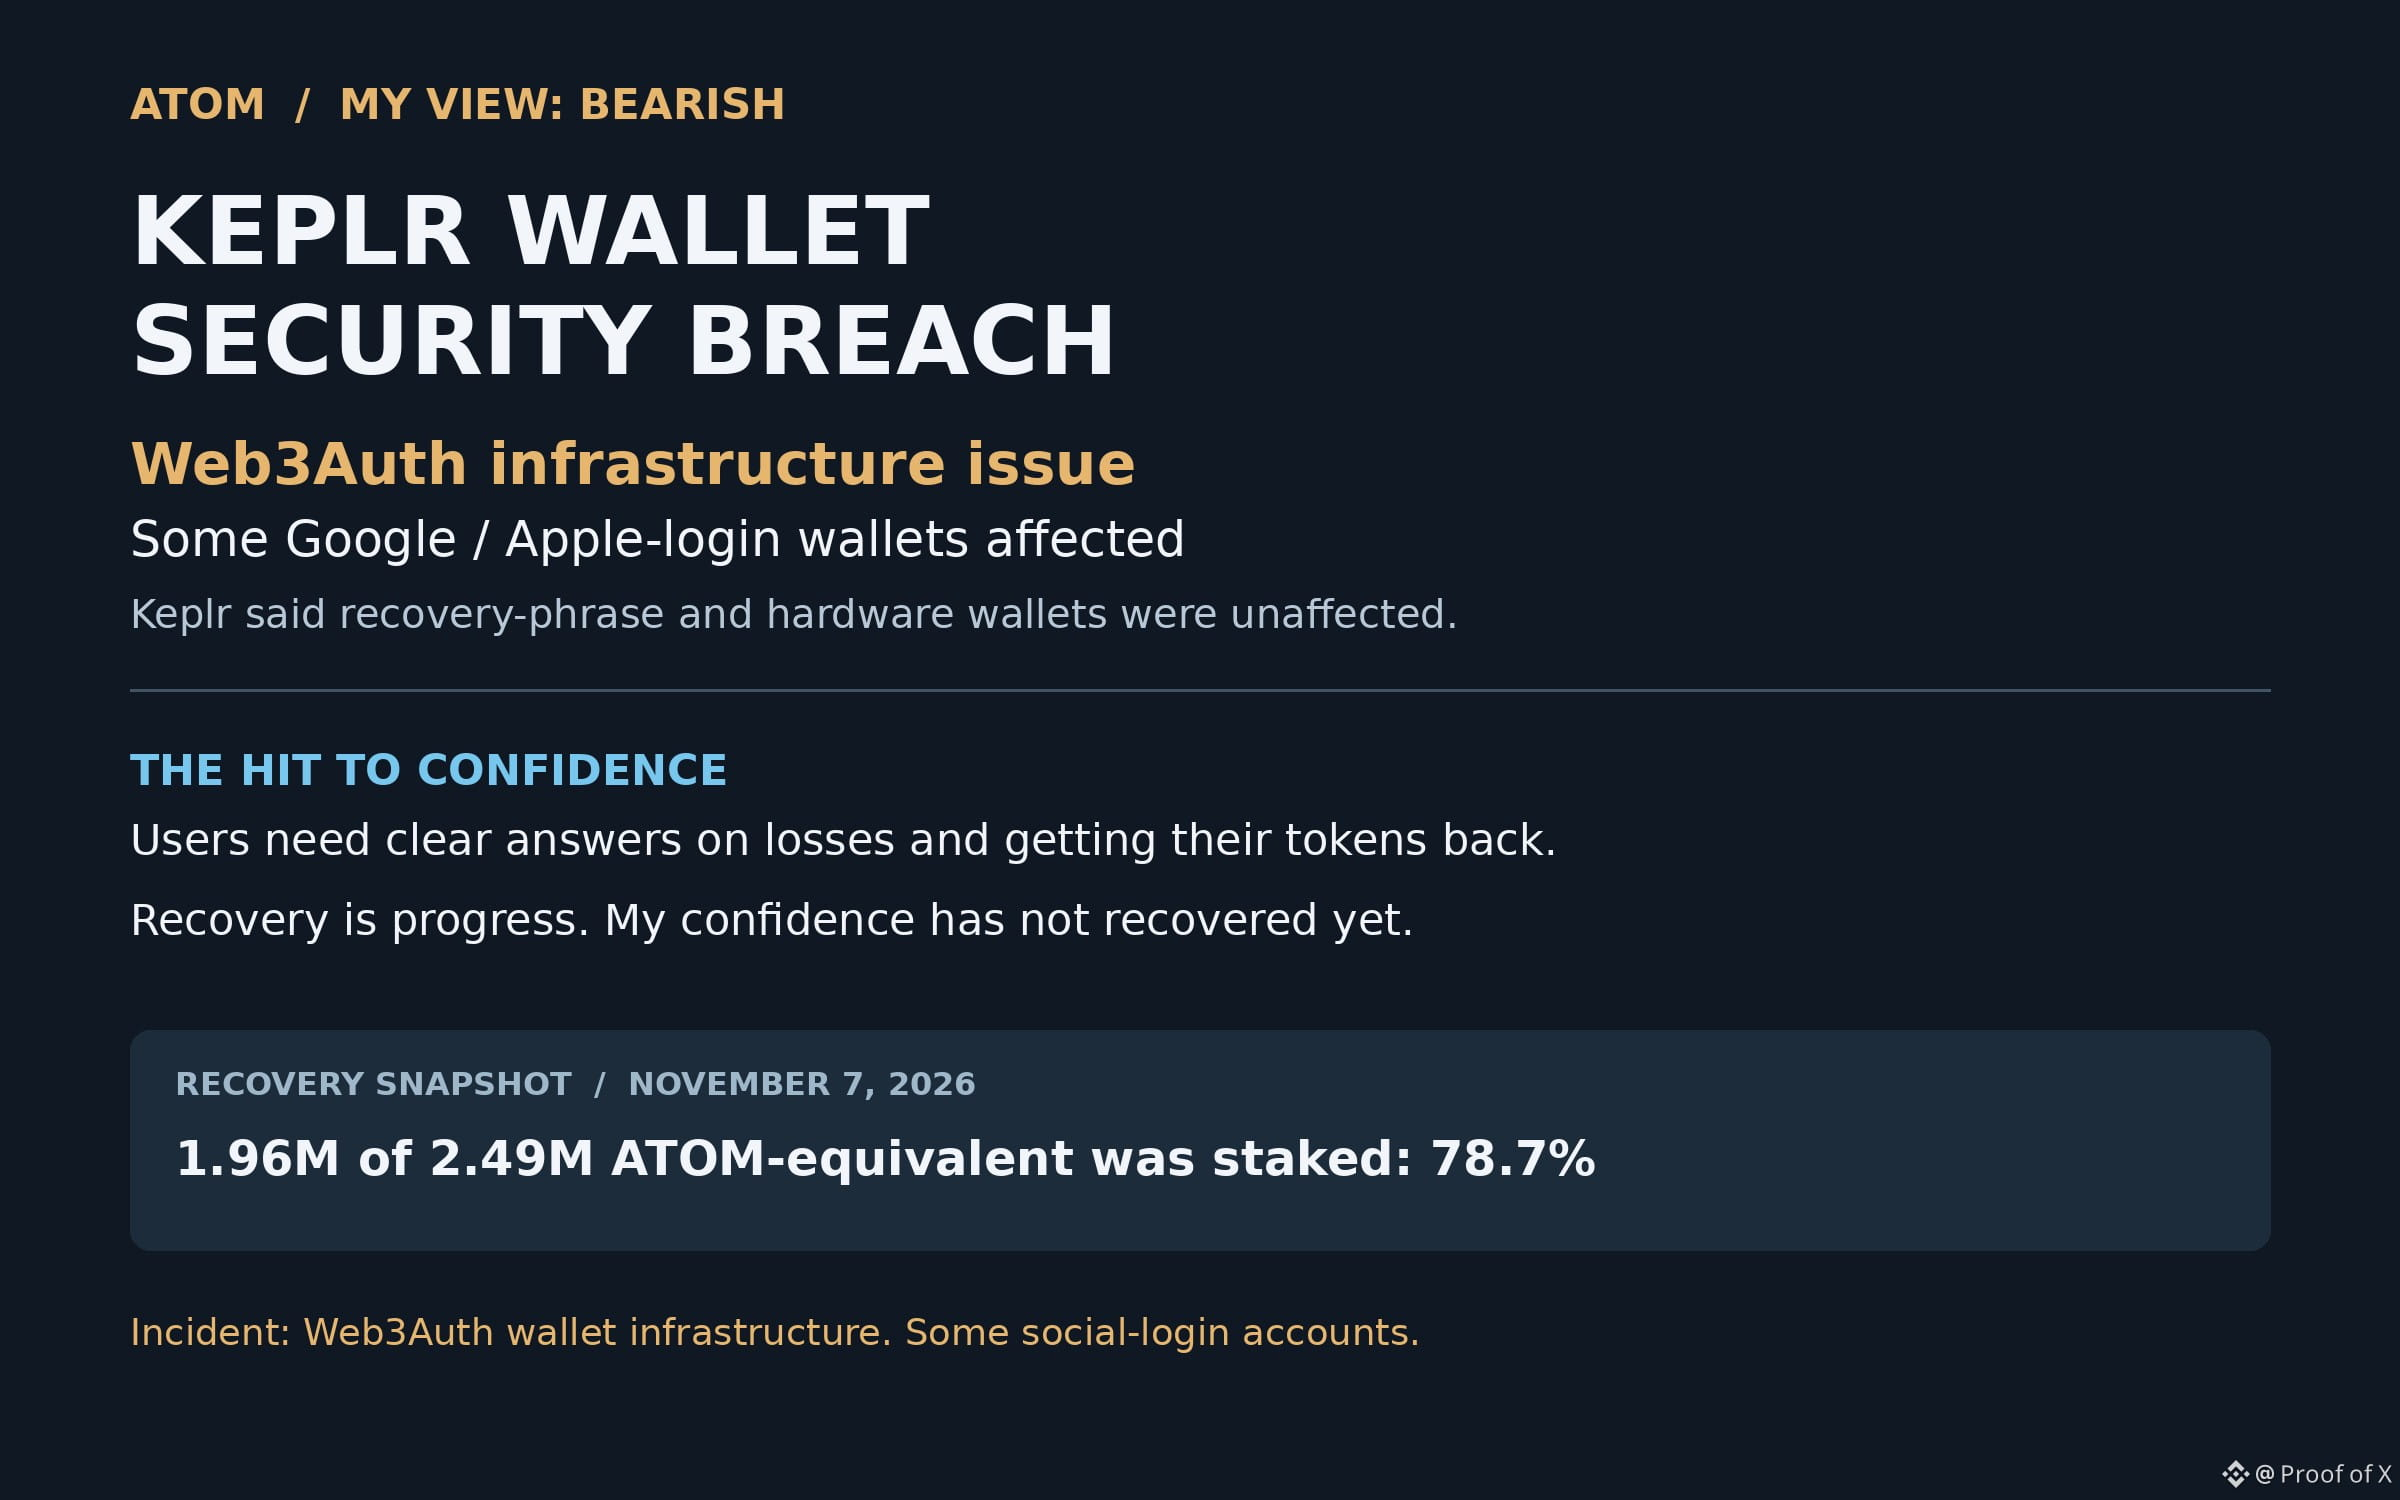
🚨 Кратко: Я негативно оцениваю перспективы $ATOM после взлома кошелька Keplr. Некоторые кошельки, использующие вход через Google/Apple, пострадали. Защита средств — это прогресс, но пользователям всё ещё нужны разъяснения о потерях и о том, как вернуть свои токены.
Web3Auth сообщила о проблеме безопасности в инфраструктуре своих кошельков. Keplr сообщила о несанкционированных транзакциях и приостановила эти способы входа. По её первоначальной оценке, учётные записи с фразой восстановления и аппаратными кошельками не пострадали. Речь не шла о подтверждённой уязвимости блокчейна ATOM.
Пока цифры восстановления меня не успокаивают. 8 ноября Bitquery исправила атрибуцию кражи: измеренные ею $6.01M находились на адресах, которые Web3Auth и Keplr определили как кошельки для восстановления. Снимок на 7 ноября не учитывает последующие переводы средств. Это не подтверждённая общая сумма потерь и не доказательство того, что пользователям уже вернули деньги.
Из 2.49M в эквиваленте ATOM, учтённых в кошельке восстановления Cosmos Hub, 1.96M были застейканы — 78.7% от объёма ATOM в этом кошельке. Доли стейкинга могли перемещаться, пока сами ATOM оставались застейканными. Стейкинг не помешал пользователям потерять контроль над этими долями.
Для пострадавших пользователей баланс, который выглядит пустым, — это пугающе, даже если команда восстановления утверждает, что защитила средства. Keplr предупредила, что защитные переводы могут создать впечатление пустого баланса. Окончательные потери от действий злоумышленника и сроки возврата средств клиентам остаются неясными в рассмотренных сообщениях.
Моё мнение: мне трудно радоваться доходности стейкинга, пока пользователи ждут возможности снова контролировать свои токены. Эта неопределённость заставляет меня негативно оценивать ситуацию вокруг этого инцидента. Чёткий отчёт о потерях и работающий процесс возврата средств укрепили бы доверие сильнее, чем очередной громкий заголовок о балансе кошелька восстановления.
Не является финансовой рекомендацией. Проведите собственное исследование.
Web3Auth сообщила о проблеме безопасности в инфраструктуре своих кошельков. Keplr сообщила о несанкционированных транзакциях и приостановила эти способы входа. По её первоначальной оценке, учётные записи с фразой восстановления и аппаратными кошельками не пострадали. Речь не шла о подтверждённой уязвимости блокчейна ATOM.
Пока цифры восстановления меня не успокаивают. 8 ноября Bitquery исправила атрибуцию кражи: измеренные ею $6.01M находились на адресах, которые Web3Auth и Keplr определили как кошельки для восстановления. Снимок на 7 ноября не учитывает последующие переводы средств. Это не подтверждённая общая сумма потерь и не доказательство того, что пользователям уже вернули деньги.
Из 2.49M в эквиваленте ATOM, учтённых в кошельке восстановления Cosmos Hub, 1.96M были застейканы — 78.7% от объёма ATOM в этом кошельке. Доли стейкинга могли перемещаться, пока сами ATOM оставались застейканными. Стейкинг не помешал пользователям потерять контроль над этими долями.
Для пострадавших пользователей баланс, который выглядит пустым, — это пугающе, даже если команда восстановления утверждает, что защитила средства. Keplr предупредила, что защитные переводы могут создать впечатление пустого баланса. Окончательные потери от действий злоумышленника и сроки возврата средств клиентам остаются неясными в рассмотренных сообщениях.
Моё мнение: мне трудно радоваться доходности стейкинга, пока пользователи ждут возможности снова контролировать свои токены. Эта неопределённость заставляет меня негативно оценивать ситуацию вокруг этого инцидента. Чёткий отчёт о потерях и работающий процесс возврата средств укрепили бы доверие сильнее, чем очередной громкий заголовок о балансе кошелька восстановления.
Не является финансовой рекомендацией. Проведите собственное исследование.