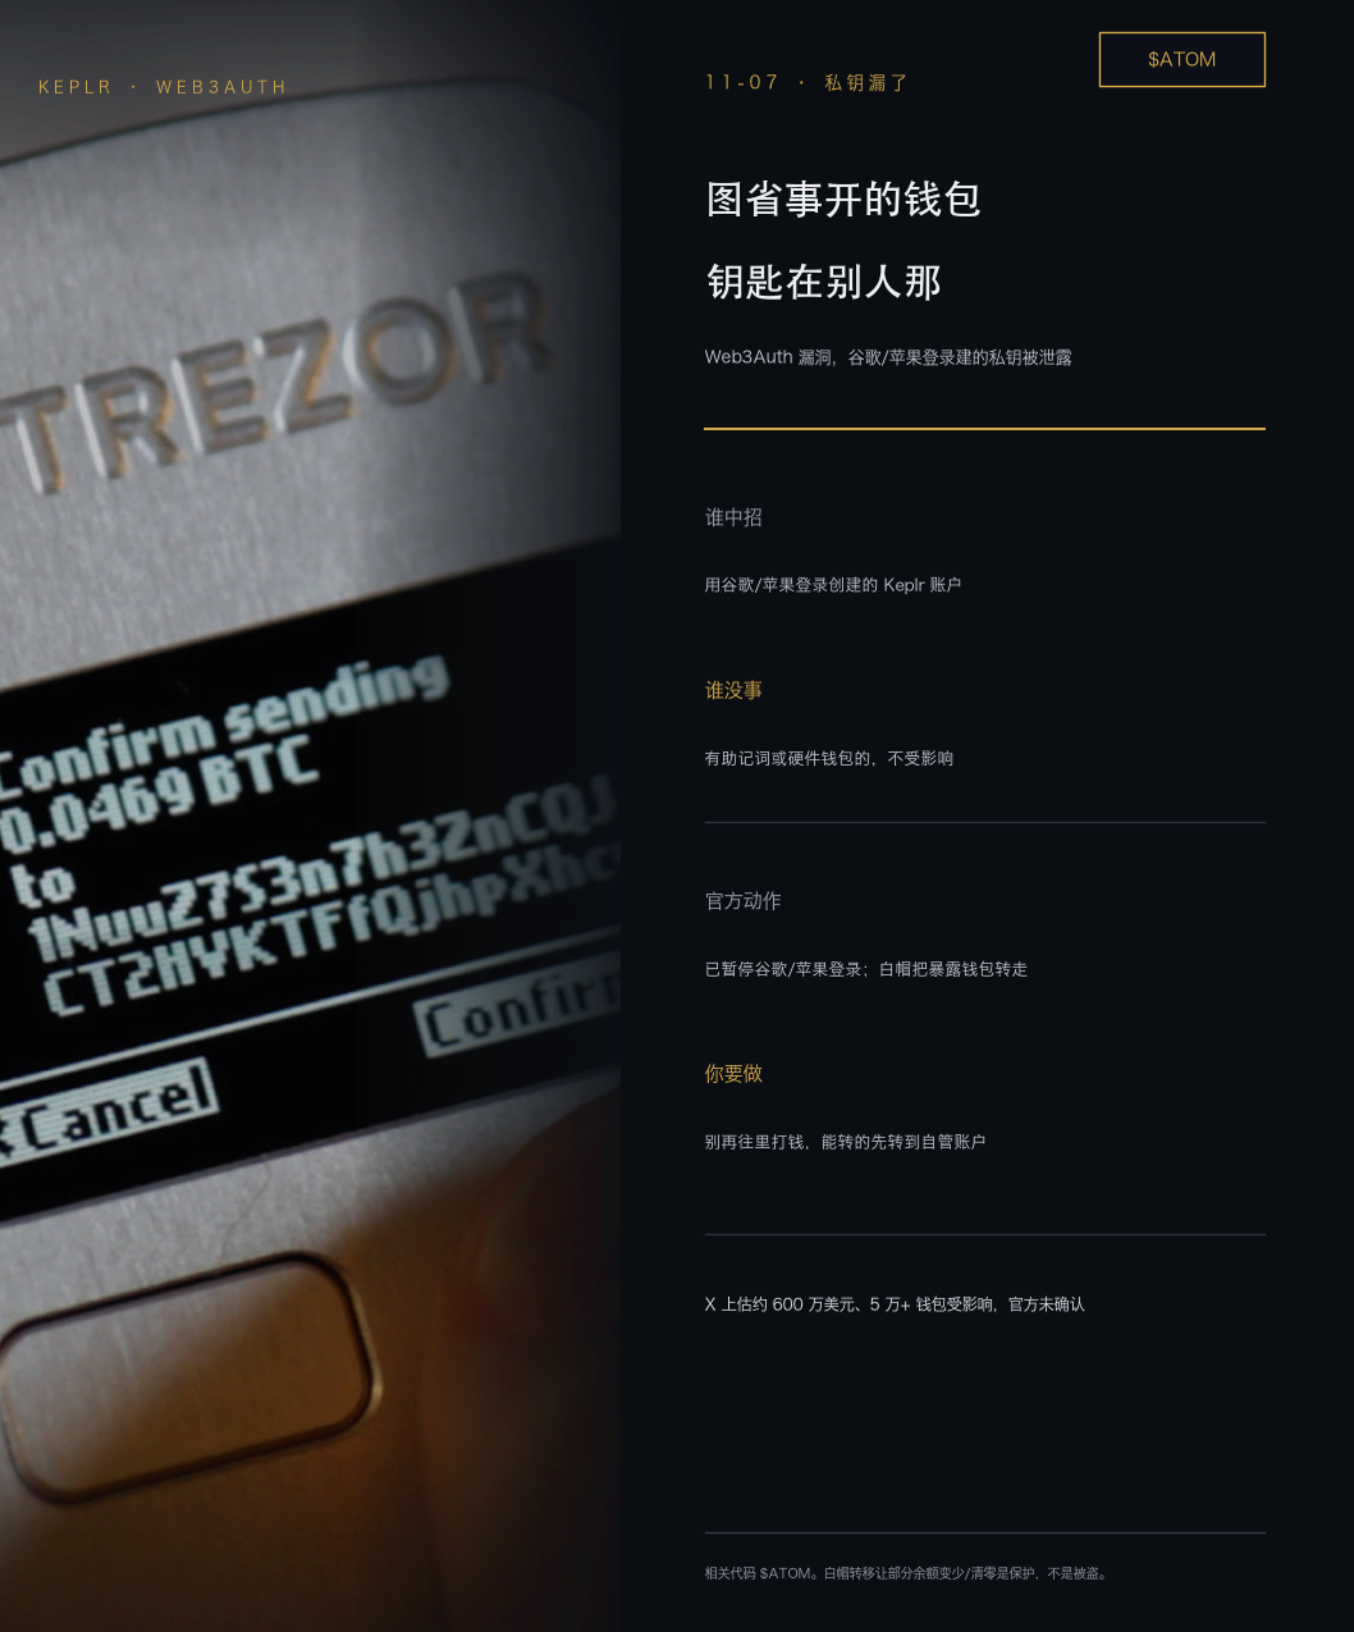
Вчера вечером Keplr выпустил обновление безопасности. Если вы создали кошелёк, войдя через аккаунт Google или Apple, пока не переводите на него средства.
Проблема связана со сторонним сервисом авторизации Web3Auth: в его инфраструктуре обнаружили уязвимость, из-за которой утекли приватные ключи некоторых аккаунтов, созданных через социальные сети. Аккаунты, для которых вы сами сохранили резервную копию сид-фразы или использовали аппаратный кошелёк, не затронуты. Средства, которые можно вывести, переведите на кошелёк с сид-фразой или аппаратный кошелёк. Стейкинговые средства, заблокированные в стейкинге, придётся подождать дольше.
Есть ещё один момент, который легко понять неправильно: Web3Auth перемещает уязвимые, но ещё не атакованные кошельки по тому же пути, которым пользуется злоумышленник, — на безопасные адреса. Поэтому баланс некоторых аккаунтов может уменьшиться или даже обнулиться. Возможно, это официальные меры по спасению средств — не спешите решать, что вас взломали. Не переходите по ссылкам из личных сообщений с обещаниями помочь вернуть средства.
По оценкам в X, речь идёт примерно о 6 миллионах долларов и более чем 50 тысячах кошельков. Официального подтверждения нет.
Связанные коды: $ATOM
#keplr建议社交登录用户转移资产
Проблема связана со сторонним сервисом авторизации Web3Auth: в его инфраструктуре обнаружили уязвимость, из-за которой утекли приватные ключи некоторых аккаунтов, созданных через социальные сети. Аккаунты, для которых вы сами сохранили резервную копию сид-фразы или использовали аппаратный кошелёк, не затронуты. Средства, которые можно вывести, переведите на кошелёк с сид-фразой или аппаратный кошелёк. Стейкинговые средства, заблокированные в стейкинге, придётся подождать дольше.
Есть ещё один момент, который легко понять неправильно: Web3Auth перемещает уязвимые, но ещё не атакованные кошельки по тому же пути, которым пользуется злоумышленник, — на безопасные адреса. Поэтому баланс некоторых аккаунтов может уменьшиться или даже обнулиться. Возможно, это официальные меры по спасению средств — не спешите решать, что вас взломали. Не переходите по ссылкам из личных сообщений с обещаниями помочь вернуть средства.
По оценкам в X, речь идёт примерно о 6 миллионах долларов и более чем 50 тысячах кошельков. Официального подтверждения нет.
Связанные коды: $ATOM
#keplr建议社交登录用户转移资产