#keplradvisessocialloginuserstotransferassets
Предупреждение безопасности в Keplr Wallet:
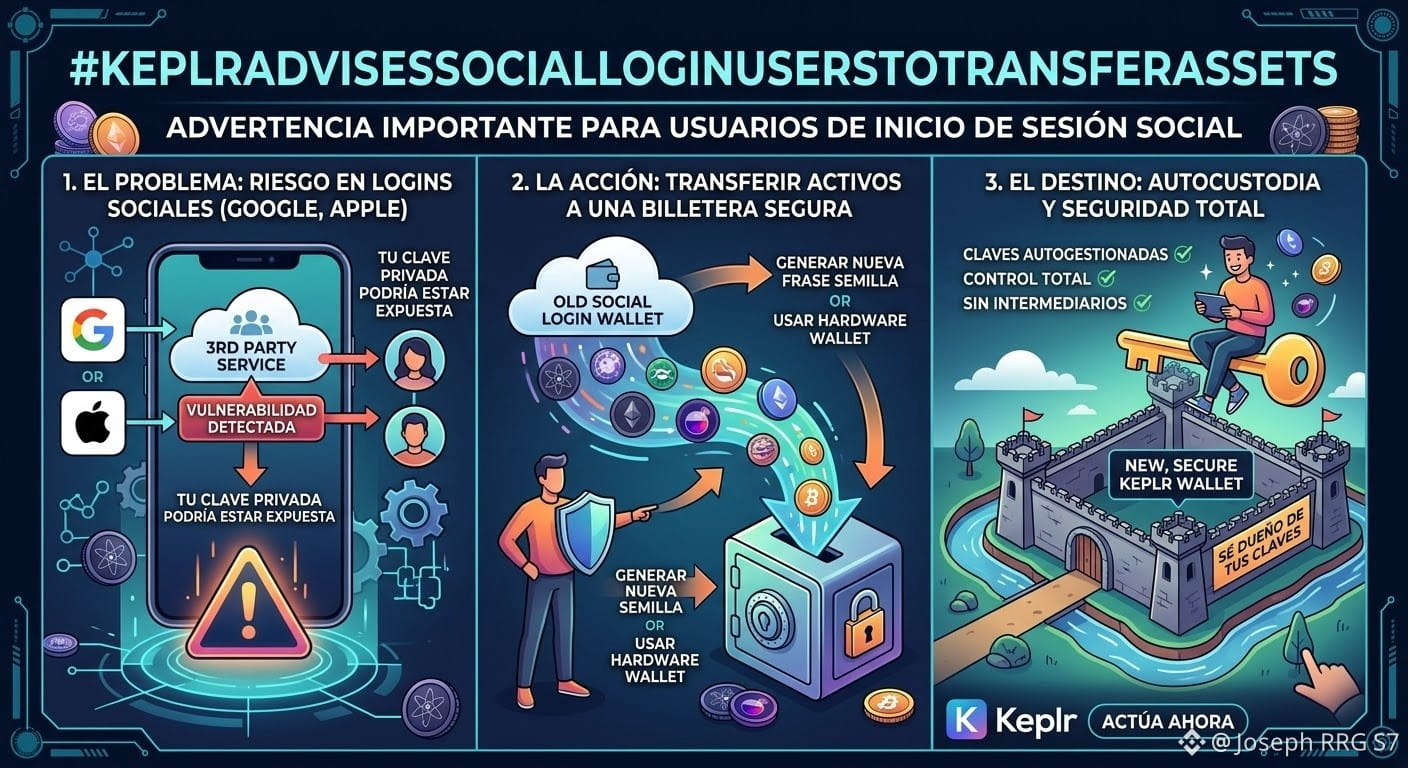
Критическая уязвимость в инфраструктуре сторонней аутентификации поставила под угрозу тысячи пользователей экосистемы Cosmos. Keplr Wallet, один из самых популярных криптовалютных кошельков для таких сетей, как Cosmos, Osmosis и Injective, выпустил срочное предупреждение: пользователям, создавшим аккаунты с помощью входа через соцсети (Google или Apple), следует прекратить любые пополнения и немедленно перевести ликвидные активы в более безопасные кошельки.
Инцидент, о котором впервые сообщили после обнаружения несанкционированных транзакций в период с 6 по 7 ноября 2026 года, вновь поднял вопрос о балансе между удобством доступа и подлинным самостоятельным хранением активов в мире Web3.
Что именно произошло? Сбой в Web3Auth
Важно уточнить, что исходный код Keplr Wallet не был взломан напрямую. Источник атаки — Web3Auth, поставщик инфраструктуры, отвечающий за вход с помощью аккаунтов Google и Apple.
Когда пользователь выбирает вход через соцсеть вместо создания традиционной сид-фразы, Web3Auth использует систему распределённой генерации ключей, чтобы создать и собрать закрытый ключ в фоновом режиме. Согласно предварительным сообщениям, уязвимость в инфраструктуре Web3Auth привела к раскрытию этих закрытых ключей, позволив злоумышленникам без разрешения вывести средства.
В качестве немедленной меры сдерживания:
Web3Auth приостановил работу встроенных кошельков, пока расследует масштабы утечки.
Keplr временно отключил возможность входа через Google и Apple.
Переводы для спасения средств: в некоторых случаях службы безопасности Web3Auth и его партнёров выполнили превентивные переводы на проверенные резервные адреса, чтобы не дать злоумышленникам опустошить уязвимые аккаунты.
$ARIA
$SOXLB
Предупреждение безопасности в Keplr Wallet:
Критическая уязвимость в инфраструктуре сторонней аутентификации поставила под угрозу тысячи пользователей экосистемы Cosmos. Keplr Wallet, один из самых популярных криптовалютных кошельков для таких сетей, как Cosmos, Osmosis и Injective, выпустил срочное предупреждение: пользователям, создавшим аккаунты с помощью входа через соцсети (Google или Apple), следует прекратить любые пополнения и немедленно перевести ликвидные активы в более безопасные кошельки.
Инцидент, о котором впервые сообщили после обнаружения несанкционированных транзакций в период с 6 по 7 ноября 2026 года, вновь поднял вопрос о балансе между удобством доступа и подлинным самостоятельным хранением активов в мире Web3.
Что именно произошло? Сбой в Web3Auth
Важно уточнить, что исходный код Keplr Wallet не был взломан напрямую. Источник атаки — Web3Auth, поставщик инфраструктуры, отвечающий за вход с помощью аккаунтов Google и Apple.
Когда пользователь выбирает вход через соцсеть вместо создания традиционной сид-фразы, Web3Auth использует систему распределённой генерации ключей, чтобы создать и собрать закрытый ключ в фоновом режиме. Согласно предварительным сообщениям, уязвимость в инфраструктуре Web3Auth привела к раскрытию этих закрытых ключей, позволив злоумышленникам без разрешения вывести средства.
В качестве немедленной меры сдерживания:
Web3Auth приостановил работу встроенных кошельков, пока расследует масштабы утечки.
Keplr временно отключил возможность входа через Google и Apple.
Переводы для спасения средств: в некоторых случаях службы безопасности Web3Auth и его партнёров выполнили превентивные переводы на проверенные резервные адреса, чтобы не дать злоумышленникам опустошить уязвимые аккаунты.
$ARIA
$SOXLB