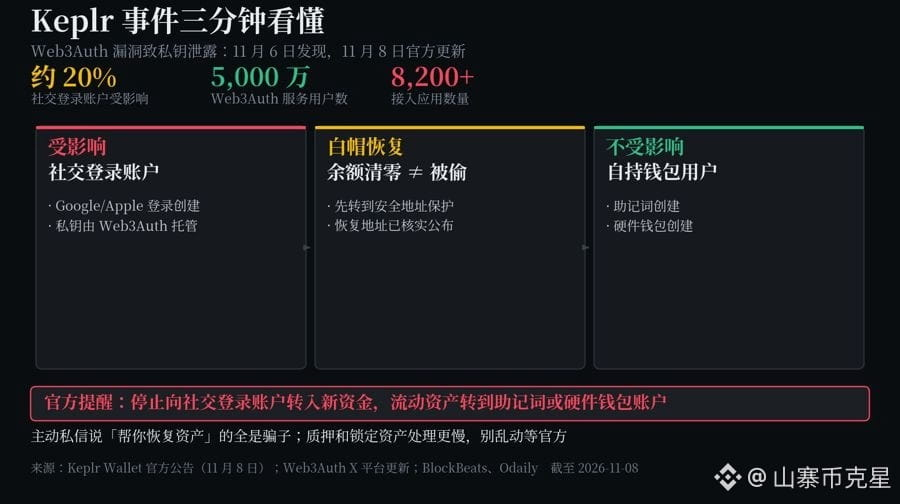
Сначала — факт, который противоречит здравому смыслу: если баланс твоего кошелька обнулился, на этот раз это могли сделать «хорошие парни»
8 ноября команда Keplr подтвердила: в инфраструктуре Web3Auth обнаружили уязвимость, из-за которой утекли приватные ключи некоторых кошельков, созданных через вход с Google или Apple.
Официальная рекомендация: больше не переводите деньги на эти счета, а оставшиеся активы переведите на кошелёк с сид-фразой или аппаратный кошелёк.
Что это за кошелёк?
Создать кошелёк через вход в Google в один клик удобно: не нужно переписывать 24 слова сид-фразы.
Но приватный ключ генерирует и хранит сторонний сервис Web3Auth.
В этот раз уязвимость была в его инфраструктуре, а не в вашем пароле Google.
Вот что важнее всего запомнить.
После обнаружения уязвимости Web3Auth запустила белохакерскую операцию по спасению средств: монеты из кошельков, которые ещё не успели взломать, переводили на безопасные адреса.
Поэтому у кого-то баланс внезапно обнулился — это не хакеры украли деньги, а спасательная команда их перевела.
Команда также опубликовала проверенные адреса для восстановления. Не принимайте такие переводы за атаку.
Но сама эта операция вызывает споры.
Сторонняя организация перевела ваши монеты без вашего согласия.
То, что вас спасли, — правда. И то, что всё сделали без предупреждения, — тоже.
Как считаете: это ответственное поведение или превышение полномочий?
Несколько цифр, которые можно проверить.
По предварительной оценке сооснователя, затронуто около 20% аккаунтов со входом через соцсети, но полностью опустошили лишь небольшую часть кошельков.
В блокчейне также зафиксировали пакетный перевод 2266 застейканных монет с адреса $ATOM . Команда утверждает, что это операция по восстановлению, но средства до сих пор не трогали. Загадка пока не разгадана.
Если вы входили через соцсети, сделайте сейчас три вещи:
Не переводите новые средства на прежний счёт.
Переведите ликвидные активы на кошелёк с сид-фразой или аппаратный кошелёк.
Не трогайте застейканные и заблокированные активы — дождитесь действий команды.
И ещё: все, кто сам пишет вам в личные сообщения и обещает помочь восстановить активы, — мошенники.
Запомните правило: чтобы понять, безопасен ли кошелёк, сначала спросите: «У кого хранится приватный ключ?»
Вход через соцсети — это хранение у третьей стороны, сид-фраза и аппаратный кошелёк — самостоятельное хранение.
Удобство и самостоятельное хранение всегда требуют компромисса.
Какой способ входа у вас? Напишите в комментариях.
Спорим, в течение 48 часов появятся фишинговые сообщения от имени «службы восстановления активов», а сумма потерь превысит миллион долларов? Тогда возвращайтесь — сверим прогноз.
#Keplr建议社交登录用户转移资产
8 ноября команда Keplr подтвердила: в инфраструктуре Web3Auth обнаружили уязвимость, из-за которой утекли приватные ключи некоторых кошельков, созданных через вход с Google или Apple.
Официальная рекомендация: больше не переводите деньги на эти счета, а оставшиеся активы переведите на кошелёк с сид-фразой или аппаратный кошелёк.
Что это за кошелёк?
Создать кошелёк через вход в Google в один клик удобно: не нужно переписывать 24 слова сид-фразы.
Но приватный ключ генерирует и хранит сторонний сервис Web3Auth.
В этот раз уязвимость была в его инфраструктуре, а не в вашем пароле Google.
Вот что важнее всего запомнить.
После обнаружения уязвимости Web3Auth запустила белохакерскую операцию по спасению средств: монеты из кошельков, которые ещё не успели взломать, переводили на безопасные адреса.
Поэтому у кого-то баланс внезапно обнулился — это не хакеры украли деньги, а спасательная команда их перевела.
Команда также опубликовала проверенные адреса для восстановления. Не принимайте такие переводы за атаку.
Но сама эта операция вызывает споры.
Сторонняя организация перевела ваши монеты без вашего согласия.
То, что вас спасли, — правда. И то, что всё сделали без предупреждения, — тоже.
Как считаете: это ответственное поведение или превышение полномочий?
Несколько цифр, которые можно проверить.
По предварительной оценке сооснователя, затронуто около 20% аккаунтов со входом через соцсети, но полностью опустошили лишь небольшую часть кошельков.
В блокчейне также зафиксировали пакетный перевод 2266 застейканных монет с адреса $ATOM . Команда утверждает, что это операция по восстановлению, но средства до сих пор не трогали. Загадка пока не разгадана.
Если вы входили через соцсети, сделайте сейчас три вещи:
Не переводите новые средства на прежний счёт.
Переведите ликвидные активы на кошелёк с сид-фразой или аппаратный кошелёк.
Не трогайте застейканные и заблокированные активы — дождитесь действий команды.
И ещё: все, кто сам пишет вам в личные сообщения и обещает помочь восстановить активы, — мошенники.
Запомните правило: чтобы понять, безопасен ли кошелёк, сначала спросите: «У кого хранится приватный ключ?»
Вход через соцсети — это хранение у третьей стороны, сид-фраза и аппаратный кошелёк — самостоятельное хранение.
Удобство и самостоятельное хранение всегда требуют компромисса.
Какой способ входа у вас? Напишите в комментариях.
Спорим, в течение 48 часов появятся фишинговые сообщения от имени «службы восстановления активов», а сумма потерь превысит миллион долларов? Тогда возвращайтесь — сверим прогноз.
#Keplr建议社交登录用户转移资产