В кошельке Keplr, куда можно войти одним нажатием через аккаунт Google, утекли приватные ключи.
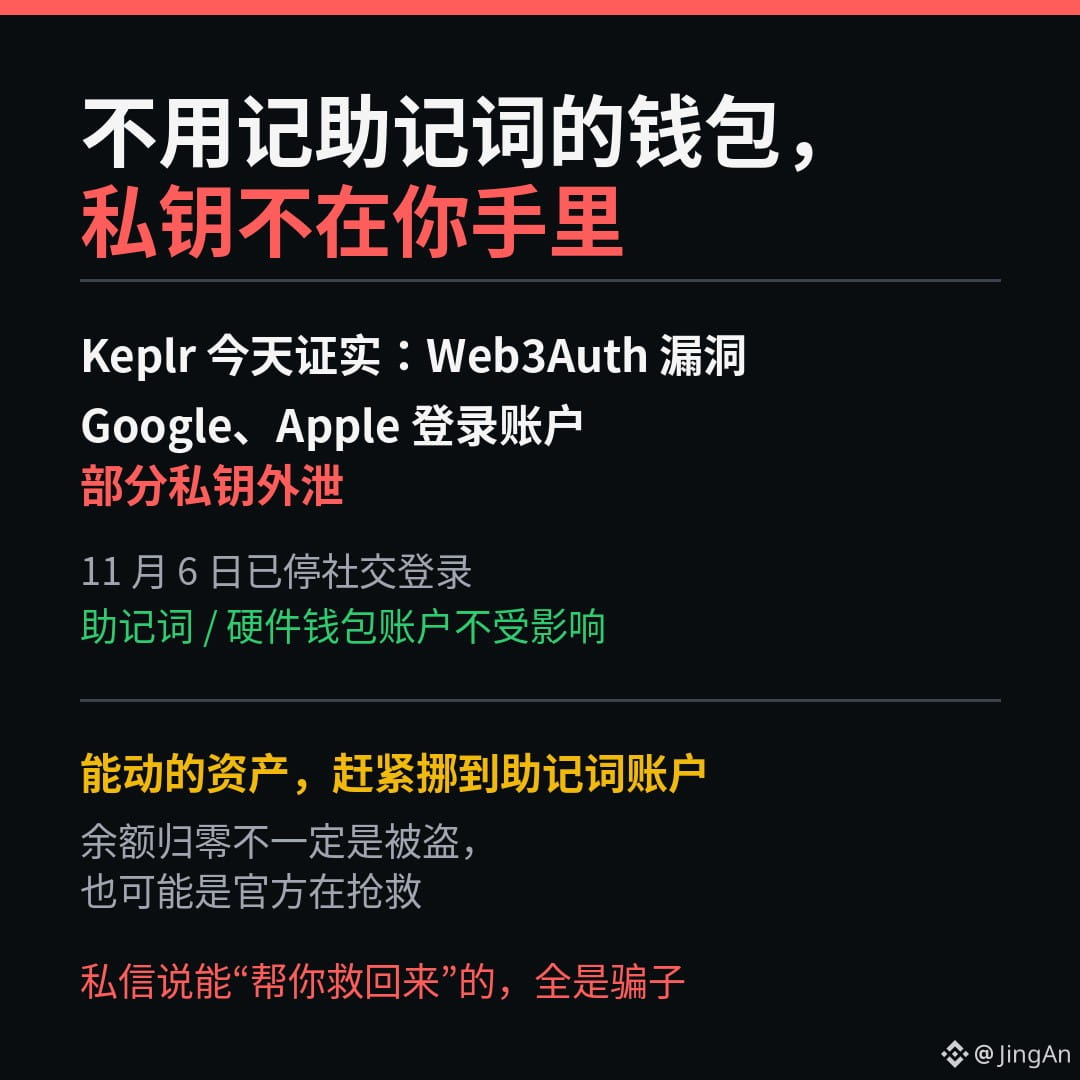
Если для кошелька не нужно запоминать seed-фразу, значит, приватный ключ вообще не у вас.
6 ноября Keplr отключил вход через Google и Apple.
Сегодня команда подтвердила: в стороннем сервисе авторизации Web3Auth обнаружили уязвимость, из-за которой утекли приватные ключи некоторых аккаунтов, использующих вход через соцсети.
Аккаунты, созданные с помощью seed-фразы или аппаратного кошелька, не пострадали.
Пострадали те, кто выбрал удобство: 12 пропущенных слов — это как раз то, что могло бы спасти ваши средства.
Советы Keplr сводятся к трём пунктам:
Больше не переводите деньги на такие аккаунты.
Активы, которыми ещё можно распоряжаться, как можно скорее переведите на аккаунт с seed-фразой или аппаратный кошелёк.
Все, кто пишет в личные сообщения и обещает «помочь вернуть средства», — мошенники. Доверяйте только официальным аккаунтам Keplr и Web3Auth.
И ещё кое-что, что может показаться нелогичным:
Если баланс внезапно обнулился, это не обязательно значит, что вас взломали.
Web3Auth сообщила, что тоже использует тот же способ, чтобы перевести и защитить деньги, которые не были украдены.
Сколько людей пострадало и сколько денег потеряно, команда пока не сообщила. Позже опубликуют список адресов для перевода средств.
Ваш кошелёк создан с помощью seed-фразы или через вход одним нажатием через Google?
#БезопасностьКошелька
Если для кошелька не нужно запоминать seed-фразу, значит, приватный ключ вообще не у вас.
6 ноября Keplr отключил вход через Google и Apple.
Сегодня команда подтвердила: в стороннем сервисе авторизации Web3Auth обнаружили уязвимость, из-за которой утекли приватные ключи некоторых аккаунтов, использующих вход через соцсети.
Аккаунты, созданные с помощью seed-фразы или аппаратного кошелька, не пострадали.
Пострадали те, кто выбрал удобство: 12 пропущенных слов — это как раз то, что могло бы спасти ваши средства.
Советы Keplr сводятся к трём пунктам:
Больше не переводите деньги на такие аккаунты.
Активы, которыми ещё можно распоряжаться, как можно скорее переведите на аккаунт с seed-фразой или аппаратный кошелёк.
Все, кто пишет в личные сообщения и обещает «помочь вернуть средства», — мошенники. Доверяйте только официальным аккаунтам Keplr и Web3Auth.
И ещё кое-что, что может показаться нелогичным:
Если баланс внезапно обнулился, это не обязательно значит, что вас взломали.
Web3Auth сообщила, что тоже использует тот же способ, чтобы перевести и защитить деньги, которые не были украдены.
Сколько людей пострадало и сколько денег потеряно, команда пока не сообщила. Позже опубликуют список адресов для перевода средств.
Ваш кошелёк создан с помощью seed-фразы или через вход одним нажатием через Google?
#БезопасностьКошелька