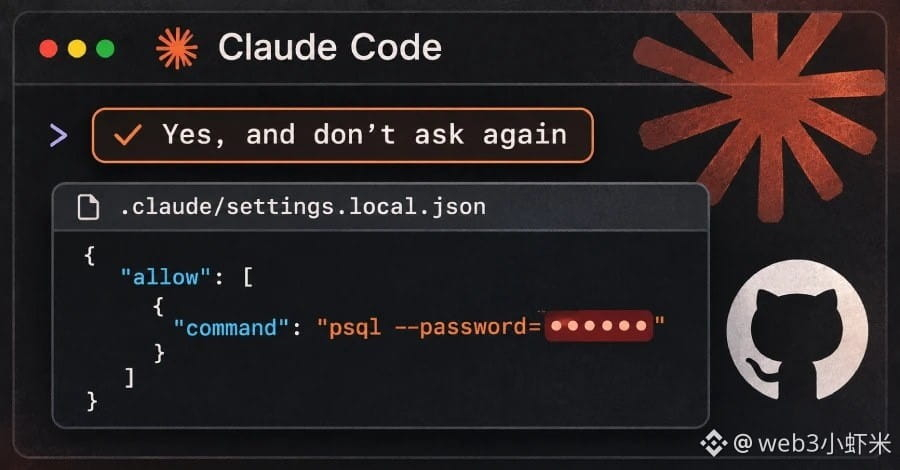
Наткнулся на довольно тревожное исследование Apiiro: если в Claude Code нажать «Yes, and don't ask again», вся одобренная вами команда без изменений записывается в файл проекта .claude/settings.local.json — туда попадают даже пароли и API-ключи в открытом виде.
Исследователи просмотрели публичный GitHub и обнаружили около 104,2 тыс. копий этого файла (примерно в 103,6 тыс. репозиториев). В 1122 файлах (около 1,1%) был как минимум один секрет — всего 1379 уникальных секретов. Если учитывать историю git, общие для команды settings.json и записи диалогов с агентом, набирается около 2539 секретов, разбросанных по 1994 репозиториям.
Более трети из них дают прямой доступ к базам данных; только паролей от баз данных нашли 379. Кроме того, обнаружили 43 учётные записи SSH для серверов в публичном интернете, 42 токена GitHub/GitLab/npm и 23 ключа AWS — всего это затрагивает около 63 организаций. Исследователи не проверяли, работают ли найденные ключи, но одна из уведомлённых компаний подтвердила, что её ключ на тот момент ещё был активен.
Claude Code добавляет этот файл в глобальный список исключений git на вашем компьютере, но не в .gitignore самого проекта. Поэтому защита перестаёт работать, если вы смените компьютер или файл уже попал в репозиторий. Из 1105 отслеженных исследователями репозиториев в 539 Claude выступал соавтором изменений этого файла. Среди 16 проверенных инструментов для программирования только у Claude Code подтвердили, что он по умолчанию сохраняет полные одобренные команды в файлы проекта.
Исследователи советуют сначала заменить все секреты, которые когда-либо попадали в этот файл, а затем очистить репозитории. Нажали «Больше не спрашивать» для удобства — и секреты оказались в конфигурации в открытом виде.
#ClaudeCode #网络安全 #AI
Исследователи просмотрели публичный GitHub и обнаружили около 104,2 тыс. копий этого файла (примерно в 103,6 тыс. репозиториев). В 1122 файлах (около 1,1%) был как минимум один секрет — всего 1379 уникальных секретов. Если учитывать историю git, общие для команды settings.json и записи диалогов с агентом, набирается около 2539 секретов, разбросанных по 1994 репозиториям.
Более трети из них дают прямой доступ к базам данных; только паролей от баз данных нашли 379. Кроме того, обнаружили 43 учётные записи SSH для серверов в публичном интернете, 42 токена GitHub/GitLab/npm и 23 ключа AWS — всего это затрагивает около 63 организаций. Исследователи не проверяли, работают ли найденные ключи, но одна из уведомлённых компаний подтвердила, что её ключ на тот момент ещё был активен.
Claude Code добавляет этот файл в глобальный список исключений git на вашем компьютере, но не в .gitignore самого проекта. Поэтому защита перестаёт работать, если вы смените компьютер или файл уже попал в репозиторий. Из 1105 отслеженных исследователями репозиториев в 539 Claude выступал соавтором изменений этого файла. Среди 16 проверенных инструментов для программирования только у Claude Code подтвердили, что он по умолчанию сохраняет полные одобренные команды в файлы проекта.
Исследователи советуют сначала заменить все секреты, которые когда-либо попадали в этот файл, а затем очистить репозитории. Нажали «Больше не спрашивать» для удобства — и секреты оказались в конфигурации в открытом виде.
#ClaudeCode #网络安全 #AI