很多人觉得代币授权很简单,其实容易错的是这一点:
你授权过的合约要是出了漏洞或本来就是恶意合约,钱包里对应的代币可能被盗。
不少钓鱼事件根本不需要助记词,只需要诱导你点下一笔签名,就可以将资产转走。
日常交互的钱包与放大额资产的钱包分成两个,各种授权都只留在日常钱包里。
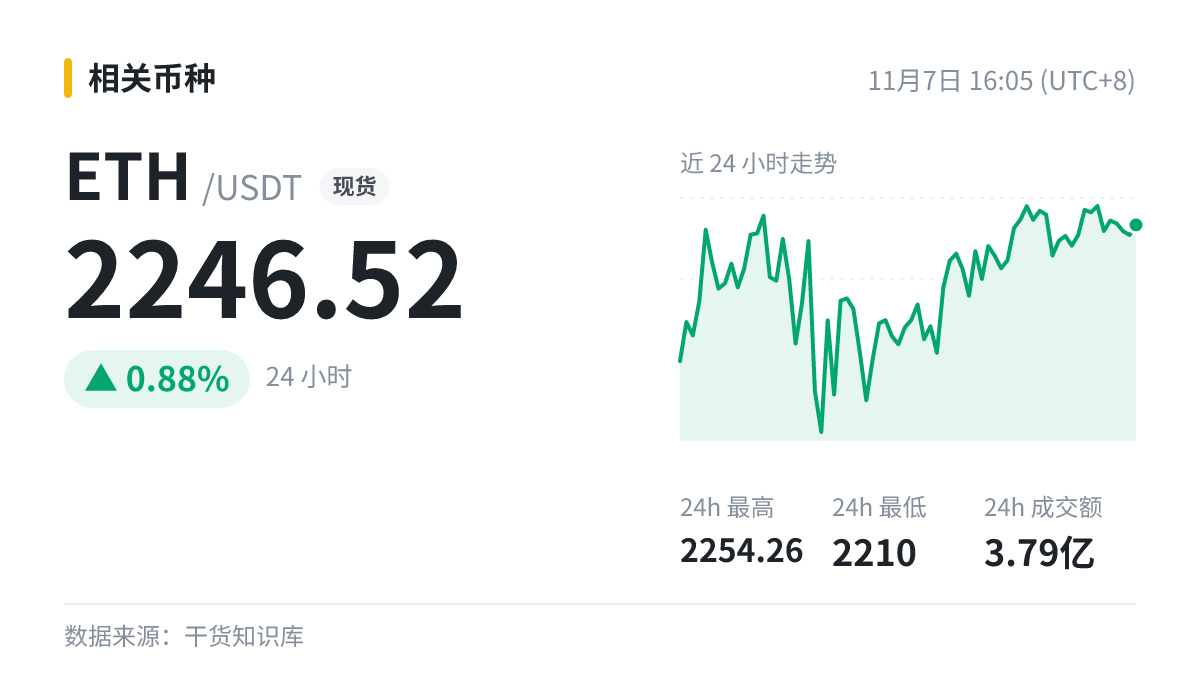
顺便看一眼:$ETH 报 2246.52(24h +0.88%)。
#ETH
你授权过的合约要是出了漏洞或本来就是恶意合约,钱包里对应的代币可能被盗。
不少钓鱼事件根本不需要助记词,只需要诱导你点下一笔签名,就可以将资产转走。
日常交互的钱包与放大额资产的钱包分成两个,各种授权都只留在日常钱包里。
顺便看一眼:$ETH 报 2246.52(24h +0.88%)。
#ETH