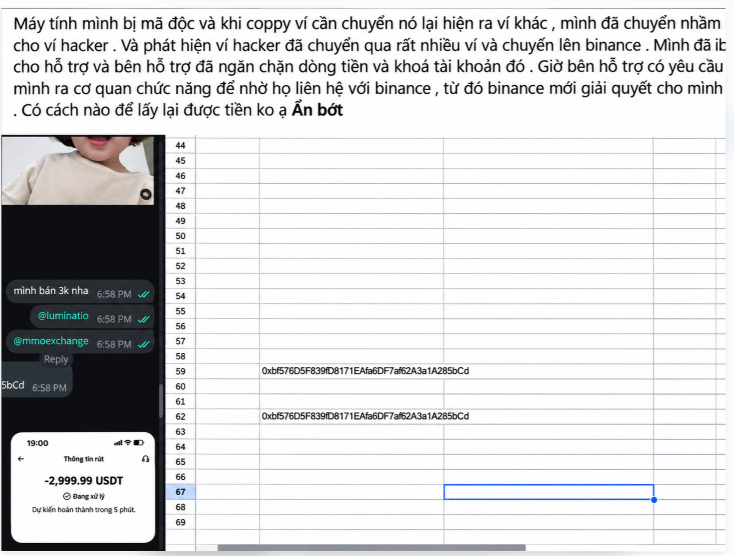
Скопировал адрес кошелька, вставил — а там уже кошелёк хакера. Один человек рассказал, что потерял почти 3 000 USDT из-за сочетания Ctrl+V.
Вредоносная программа подменила адрес в буфере обмена. По словам автора сообщения, деньги прошли через несколько кошельков, а затем поступили на Binance.
Как сообщается, связанный с этим аккаунт заблокировали, но пока неизвестно, удастся ли вернуть деньги. Одного раза, когда не проверил адрес кошелька получателя, хватило, чтобы дорого заплатить.
Вредоносная программа подменила адрес в буфере обмена. По словам автора сообщения, деньги прошли через несколько кошельков, а затем поступили на Binance.
Как сообщается, связанный с этим аккаунт заблокировали, но пока неизвестно, удастся ли вернуть деньги. Одного раза, когда не проверил адрес кошелька получателя, хватило, чтобы дорого заплатить.