


Согласно отчету Elliptic от 6 ноября, хакеры, похитившие с Binance криптовалюты на сумму 6,43 млрд долларов, обменяли украденные альткоины на сумму 124 млн долларов на биткоины. Эти транзакции проводятся одновременно с возобновлением Binance функции вывода средств для клиентов.
Обменивают альткоины, а не обналичивают их
В результате обмена альткоинов хакеры получили около 1 650 BTC. Эти средства не связаны с 1,48 млрд долларов, похищенными в результате атаки 29 октября. На данный момент перемещено XRP примерно на 50 млн долларов, а XRP на сумму 226 млн долларов по-прежнему находятся в кошельках хакеров. Почти все похищенные Solana на сумму около 87 млн долларов были обменяны на другие криптовалюты, переведены между блокчейнами или проведены через транзакции, призванные скрыть их происхождение.
Однако последние данные не дают полной картины того, что произошло с похищенными средствами. По оценке Elliptic, заморожено $2,85 млрд (44,3% от общей суммы), а $3,11 млрд по-прежнему находятся на связанных кошельках (48,4% от общей суммы). В сумме это $5,96 млрд из $6,43 млрд похищенных средств. Таким образом, в опубликованных данных по-прежнему не учтены $470 млн (7,3% от общей суммы). Расхождения в оценке активов и сроках публикации данных могут объяснять эти несоответствия.
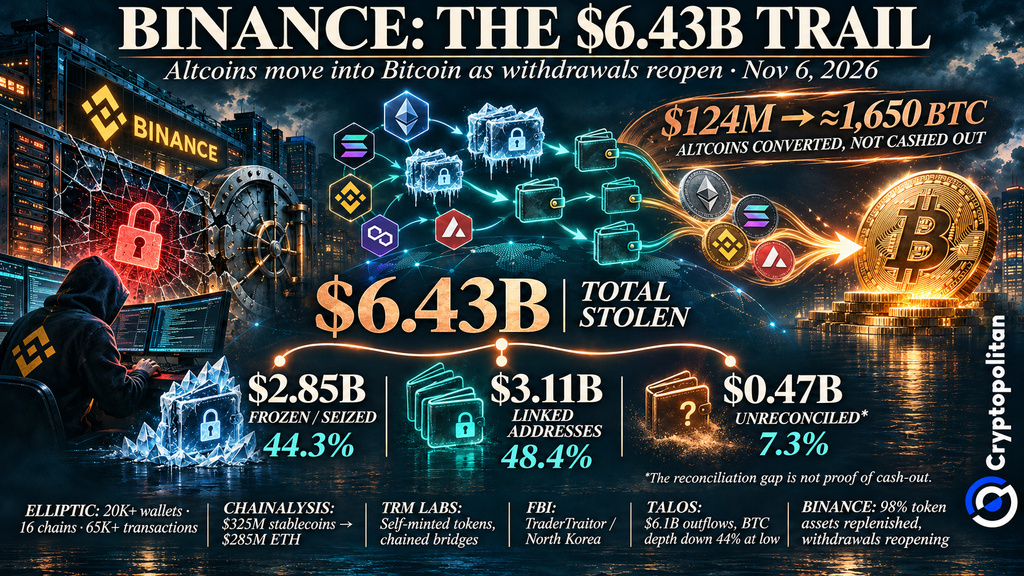 Взлом Binance на $6,43 млрд: заморожено $2,85 млрд, а хакеры конвертировали $124 млн в биткоины
$124 млн, конвертированные в биткоины, не следует считать отдельной суммой: хакеры просто обменяли одну криптовалюту на другую. В этом контексте важно отметить, что, по данным Elliptic, выведена лишь небольшая часть похищенных средств.
Как продолжается отмывание средств
Похищенные средства распределили между несколькими транзакциями. По данным анализа Elliptic, удалось отследить более 20 000 криптокошельков в 16 разных блокчейнах и 65 000 транзакций. Хотя эта деятельность выглядит автоматизированной, нет доказательств того, что ею управляют ИИ-агенты.
TRM Labs выяснила, что хакеры создавали токены и пулы ликвидности в сети Tron, чтобы скрыть переводы. Они также перемещали средства через токены-квитанции кредитных платформ и связанные блокчейн-мосты, обходя кошельки, где активы могли быть заморожены.
Ранее Chainalysis отследила конвертацию стейблкоинов на $325 млн в эфир на сумму $285 млн за 20 минут — по всей видимости, чтобы избежать заморозки.
Некоторые операции по конвертации XRP проходили через THORChain. Как сообщал Cryptopolitan, после запроса ФБР сайт протокола заблокировал адреса, отмеченные как подозрительные, однако независимые узлы продолжили обрабатывать транзакции.
Возобновление вывода средств и проверка ликвидности
Binance восстанавливает возможность вывода средств, пока похищенные активы продолжают обращаться. В обновлении от 6 ноября биржа сообщила, что планирует к концу следующей недели вновь открыть вывод HYPE, INJ, APT, PLASMA, NEAR и LTC.
Binance также сообщила, что к 31 октября пополнила резервы затронутых токенов на 98%. Биржа пообещала покрыть убытки клиентов, однако замена похищенных активов не означает, что их удалось вернуть.
Возобновление вывода средств создало нагрузку на ликвидность Binance. По данным Talos, чистый отток средств составил $6,1 млрд. Глубина книги заявок на биткоин в пределах 1% в первый день снизилась на 28%, а примерно к 1 ноября достигла минимума — примерно на 44% ниже уровня до взлома, после чего начала восстанавливаться.
После атаки биткоин также подешевел примерно на 5%. Однако Talos обнаружила лишь ограниченные признаки распространения потрясений на более широкий рынок по сравнению с крахом FTX.
Что это значит для бирж и соблюдения требований
31 октября ФБР возложило ответственность за кражу на северокорейскую группировку TraderTraitor. Оно опубликовало связанные с хакерами адреса и призвало операторов THORNode, DeFi-сервисы и мгновенные обменники блокировать соответствующие транзакции.
Несмотря на изощрённую схему отмывания средств, атака началась с хорошо знакомых уязвимостей в системе безопасности. Согласно расследованию Binance, злоумышленники использовали фиктивное собеседование, установили вредоносную программу на компьютер инженера и злоупотребили внутренним инструментом на основе ИИ. В итоге атакующие получили доступ к системам, участвующим в подписании транзакций с кошельков.
Эта утечка выявляет две проблемы, стоящие перед биржами: защиту сотрудников и конфиденциальных систем от вторжений, а также предотвращение перемещения похищенных средств по децентрализованным сетям.
Если вы читаете это, значит, вы уже на шаг впереди. Оставайтесь впереди с нашей рассылкой.