Взлом Gnosis Pay раскрывает данные карт и личную информацию
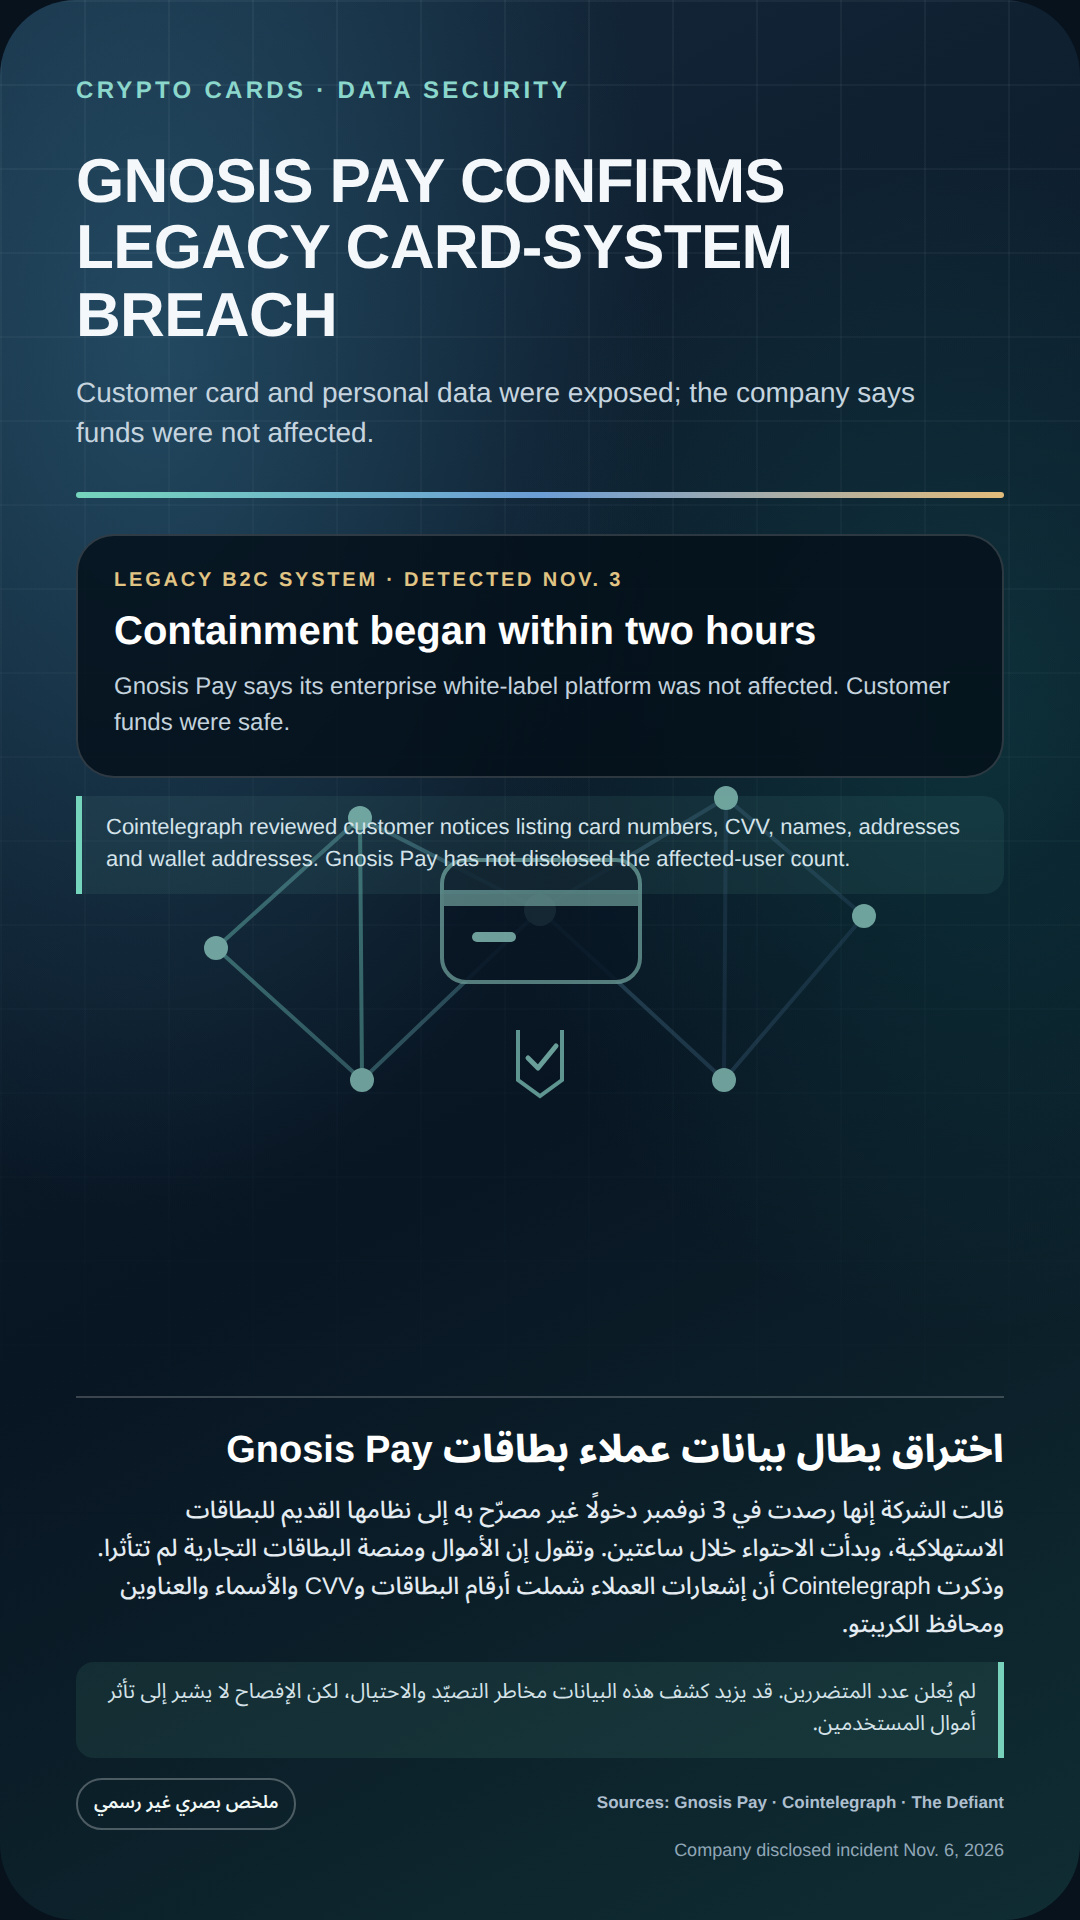
Факты: Gnosis Pay заявила, что системы мониторинга 3 ноября зафиксировали несанкционированный доступ к устаревшей системе потребительских карт, и в течение двух часов началась локализация инцидента. Компания сообщила, что средства клиентов и платформа бизнес-карт не пострадали, уязвимость была устранена, а для онлайн-платежей было введено дополнительное подтверждение 3D Secure до вывода системы из эксплуатации 20 декабря. Число затронутых клиентов не было объявлено.
Детали данных: согласно уведомлениям клиентам, которые рассмотрел Cointelegraph, утечка включала полные номера карт, сроки их действия, CVV-коды, имена, адреса и адреса кошельков; в некоторых случаях также банковские данные. Эти сведения основаны на уведомлениях, с которыми ознакомился отчет, а не на опубликованном компанией открытом списке.
Контекст: раскрытые данные могут повысить риск фишинга, кражи личности или злоупотребления картами. Это не означает, что средства кошельков были украдены; компания заявила, что средства пользователей не пострадали.
Источники:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Факты: Gnosis Pay заявила, что системы мониторинга 3 ноября зафиксировали несанкционированный доступ к устаревшей системе потребительских карт, и в течение двух часов началась локализация инцидента. Компания сообщила, что средства клиентов и платформа бизнес-карт не пострадали, уязвимость была устранена, а для онлайн-платежей было введено дополнительное подтверждение 3D Secure до вывода системы из эксплуатации 20 декабря. Число затронутых клиентов не было объявлено.
Детали данных: согласно уведомлениям клиентам, которые рассмотрел Cointelegraph, утечка включала полные номера карт, сроки их действия, CVV-коды, имена, адреса и адреса кошельков; в некоторых случаях также банковские данные. Эти сведения основаны на уведомлениях, с которыми ознакомился отчет, а не на опубликованном компанией открытом списке.
Контекст: раскрытые данные могут повысить риск фишинга, кражи личности или злоупотребления картами. Это не означает, что средства кошельков были украдены; компания заявила, что средства пользователей не пострадали.
Источники:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system