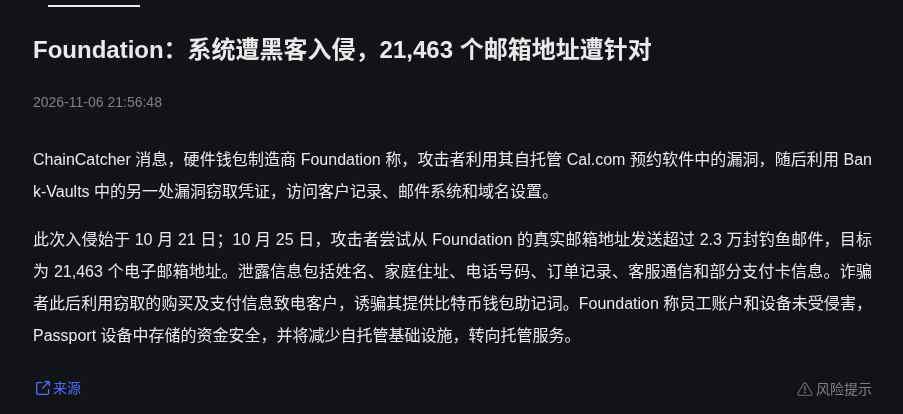
Наткнулся на полный отчёт об инциденте с аппаратным кошельком Foundation: в конце октября кто-то проник в их самостоятельно размещённую систему бронирования Cal.com, затем воспользовался уязвимостью Bank-Vaults, чтобы добраться до учётных данных, и с официальной почты отправил более 23 тысяч фишинговых писем, нацеленных примерно на 21 тысячу адресов.
Но самое жуткое началось потом: звонили по телефону — называли имя, адрес, номер заказа и даже последние четыре цифры банковской карты, а затем говорили, что Passport отзывают, и просили «проверить сид-фразу» или перевести криптовалюту в якобы страховое хранилище. Компания подчеркнула: устройства Passport и находящаяся на них криптовалюта не были взломаны, никакого отзыва нет. Они планируют меньше полагаться на собственный хостинг и чаще пользоваться управляемыми сервисами.
Каким бы надёжным ни было оборудование, если взломать почту поддержки и систему бронирования, социальная инженерия всё равно доберётся до людей.
#Foundation #硬件钱包 #Фишинг
Но самое жуткое началось потом: звонили по телефону — называли имя, адрес, номер заказа и даже последние четыре цифры банковской карты, а затем говорили, что Passport отзывают, и просили «проверить сид-фразу» или перевести криптовалюту в якобы страховое хранилище. Компания подчеркнула: устройства Passport и находящаяся на них криптовалюта не были взломаны, никакого отзыва нет. Они планируют меньше полагаться на собственный хостинг и чаще пользоваться управляемыми сервисами.
Каким бы надёжным ни было оборудование, если взломать почту поддержки и систему бронирования, социальная инженерия всё равно доберётся до людей.
#Foundation #硬件钱包 #Фишинг