
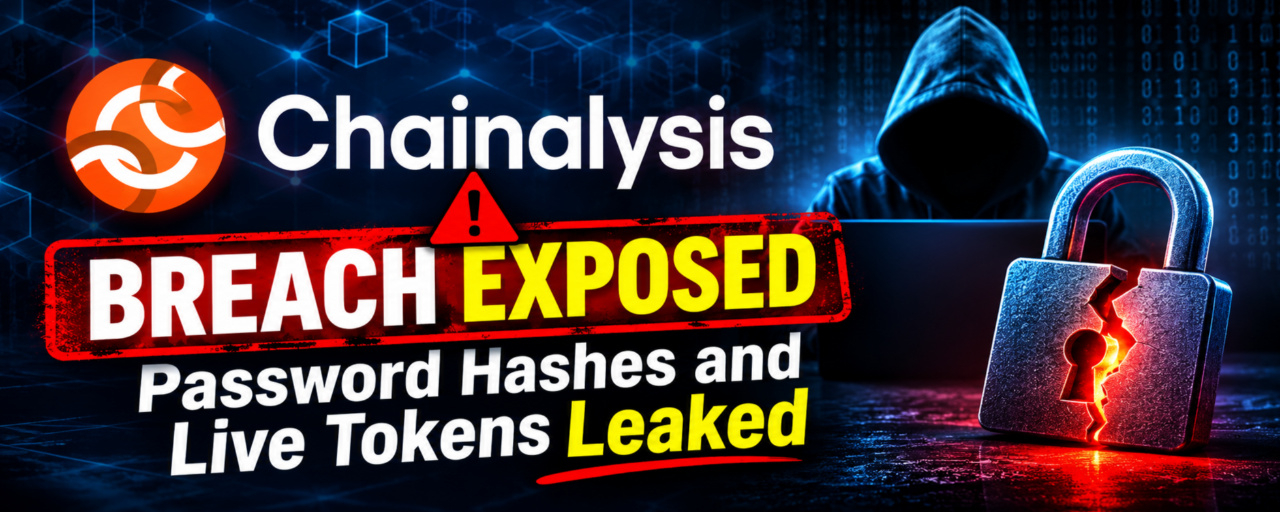
Одна из ведущих компаний криптоиндустрии, занимающихся анализом блокчейна, столкнулась с серьёзным кризисом безопасности, а последнее раскрытие информации вызывает серьёзную обеспокоенность во всей экосистеме цифровых активов.
Chainalysis подтвердила, что в результате кибератаки были раскрыты данные клиентов, включая имена, имена пользователей, хеши паролей и действующие токены аутентификации, связанные с её пользователями. Это серьёзная эскалация по сравнению с первоначальным сообщением от 30 октября, в котором говорилось, что раскрытая информация ограничивалась основными данными клиентов.
⚠️ Почему это опасно?
Хеши паролей — это не то же самое, что пароли в открытом виде, но слабые или плохо защищённые хеши потенциально можно взломать. Активные токены аутентификации создают дополнительный риск: в зависимости от реализации они могут предоставлять несанкционированный доступ без ввода пароля.
Компания также сообщила о подозрительной активности в некоторых клиентских аккаунтах на платформе Know Your Transaction (KYT) и временно приостановила работу нескольких сервисов на время расследования инцидента.
🔍 Почему этот инцидент важен?
Chainalysis предоставляет инструменты для расследования блокчейн-транзакций, мониторинга операций и проверки адресов, которыми пользуются криптовалютные компании и финансовые учреждения. Утечка данных в компании, играющей центральную роль в обеспечении безопасности криптоиндустрии, вызывает серьёзные вопросы о кибербезопасности сторонних поставщиков и защите критически важной инфраструктуры отрасли.
По словам компании, пока не обнаружено свидетельств того, что кто-либо получил доступ к данным расследований или изменил сведения об атрибуции блокчейн-адресов. Однако расследование продолжается, а подробная техническая информация о раскрытых токенах и методах защиты паролей не обнародована.
Вывод для инвесторов: Этот инцидент напоминает, что безопасность криптоиндустрии — это не только защита кошельков и приватных ключей. Важны также платформы, API, системы аутентификации и поставщики услуг, обеспечивающие работу всей экосистемы. Пользователям следует следить за официальными уведомлениями о безопасности, сменить затронутые пароли, при необходимости обновить API-ключи и сохранять бдительность в отношении фишинговых атак.
💬 Считаете ли вы, что поставщики услуг в сфере безопасности стали одним из крупнейших источников киберрисков для криптоиндустрии?
#ChainalysisBreachExposedPasswordHashesAndLiveTokens $BNB
