Азия усиливает безопасность криптовалютных платформ после предупреждений об активных атаках
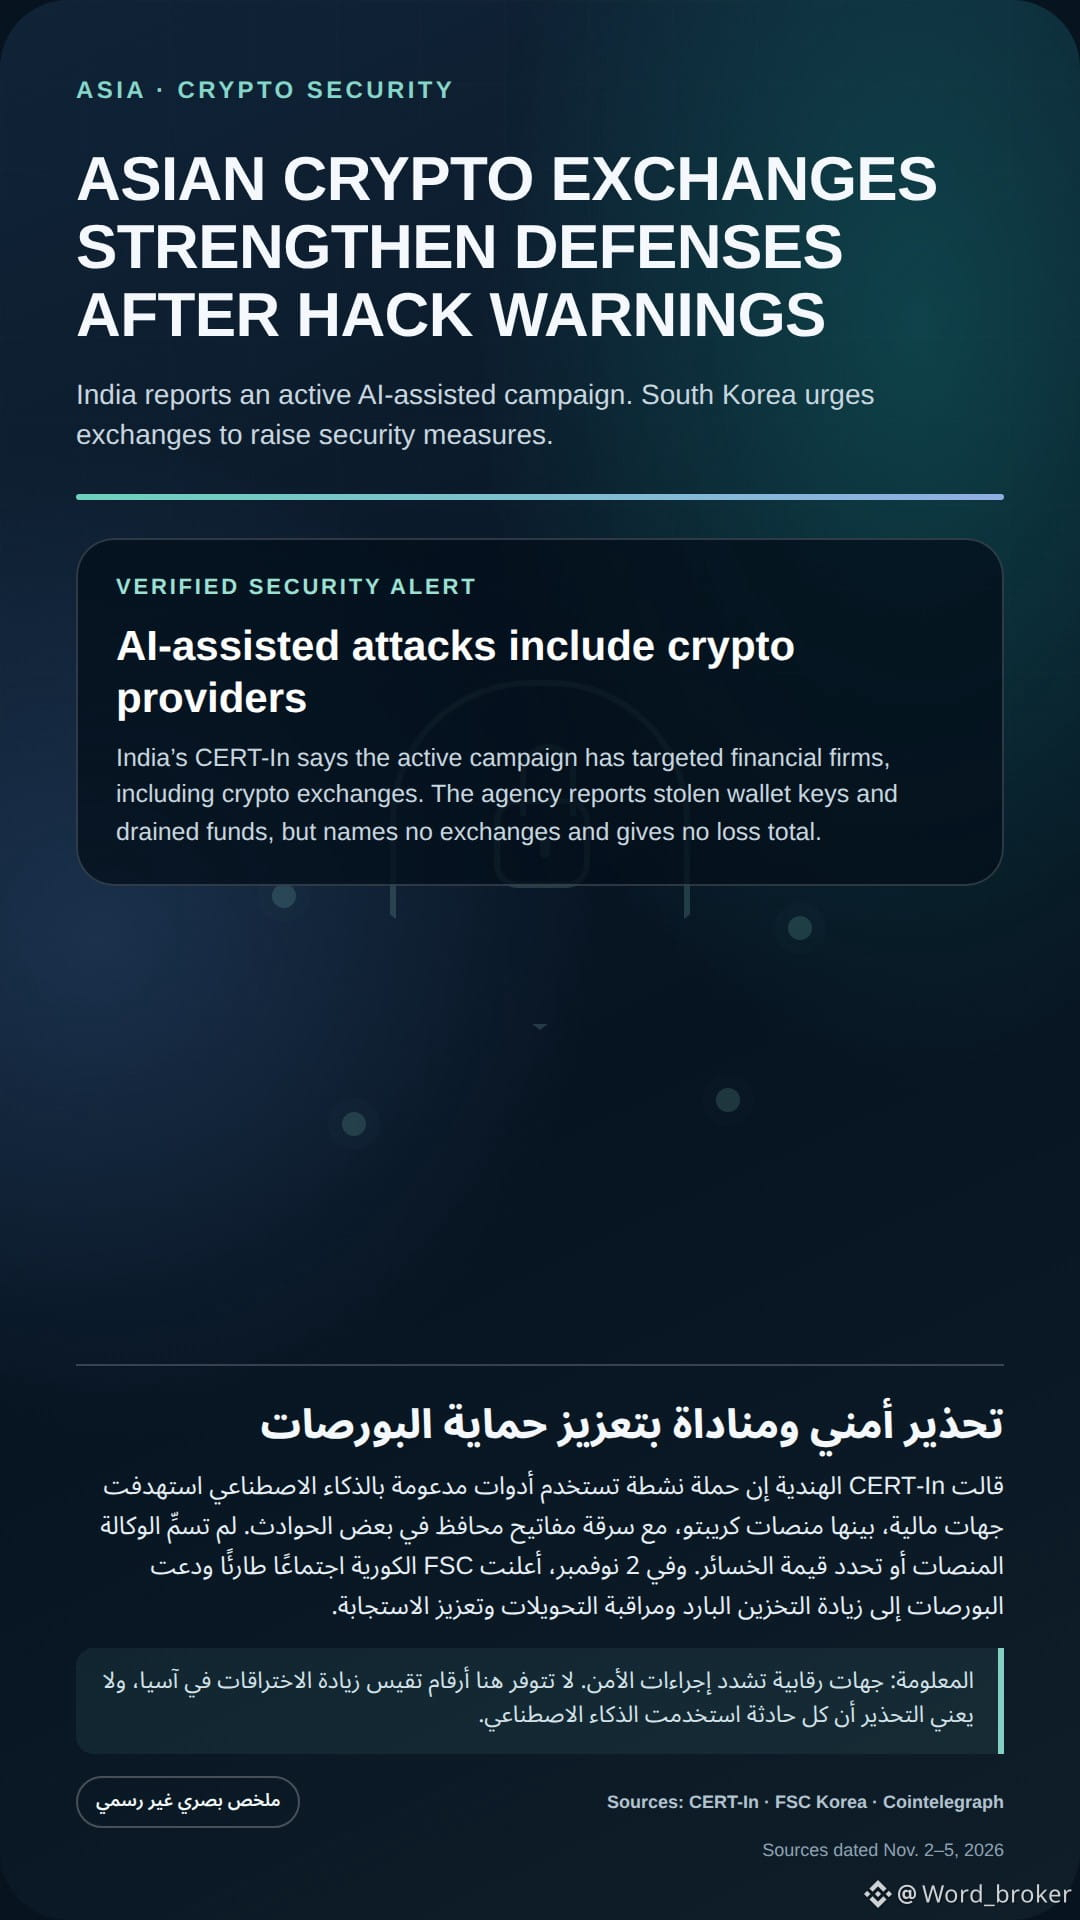
Факты: Индийская CERT-In в предупреждении, опубликованном 4 ноября, сообщила об активной кампании с использованием инструментов искусственного интеллекта, нацеленной на финансовые организации, в том числе криптовалютные платформы. Агентство сообщило о краже ключей от кошельков и переводе средств в некоторых случаях, но не назвало пострадавшие платформы и не указало размер убытков.
2 ноября корейская FSC подтвердила, что после инцидента с Binance провела экстренное совещание, и призвала платформы цифровых активов увеличить объём средств на холодном хранении, отслеживать депозиты и выводы средств, а также усилить меры реагирования на инциденты.
Анализ: Эти события подчёркивают важность защиты ключей от кошельков и контроля за подтверждением переводов. Источники не приводят данных, позволяющих оценить рост числа взломов в Азии, и не доказывают, что во всех инцидентах использовался искусственный интеллект.
Источники:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
Факты: Индийская CERT-In в предупреждении, опубликованном 4 ноября, сообщила об активной кампании с использованием инструментов искусственного интеллекта, нацеленной на финансовые организации, в том числе криптовалютные платформы. Агентство сообщило о краже ключей от кошельков и переводе средств в некоторых случаях, но не назвало пострадавшие платформы и не указало размер убытков.
2 ноября корейская FSC подтвердила, что после инцидента с Binance провела экстренное совещание, и призвала платформы цифровых активов увеличить объём средств на холодном хранении, отслеживать депозиты и выводы средств, а также усилить меры реагирования на инциденты.
Анализ: Эти события подчёркивают важность защиты ключей от кошельков и контроля за подтверждением переводов. Источники не приводят данных, позволяющих оценить рост числа взломов в Азии, и не доказывают, что во всех инцидентах использовался искусственный интеллект.
Источники:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/