🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨
Крупнейшая криптовалютная кража в истории: северокорейские хакеры и разбор атаки на Binance
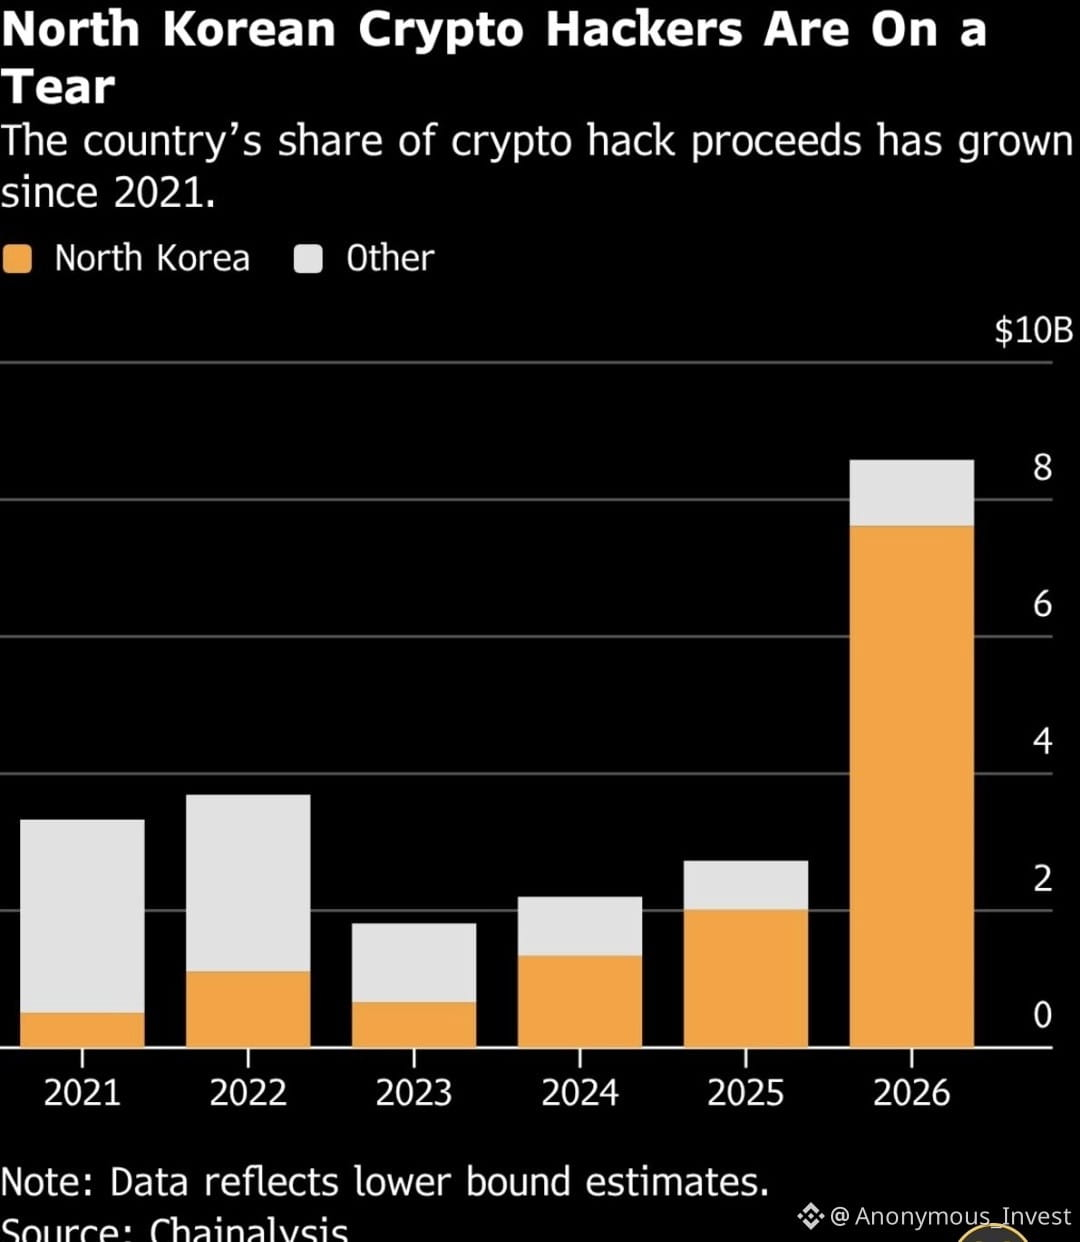
Теперь это официально крупнейшая криптовалютная кража за всю историю — она затмила все предыдущие. Причиной стала не ошибка в смарт-контракте и не единичное фишинговое письмо. Это была пятимесячная инфильтрация.
*Масштаб*
- *Украденная сумма:* 6,34 млрд долларов 29 октября 2026 года
- *Предыдущий рекорд:* Bybit в 2025 году — 1,5 млрд долларов; нынешняя сумма примерно в 4 раза больше
- *До этого:* Axie Infinity / Ronin в 2022 году — 590 млн долларов
- *Последствия:* биткоин опустился ниже 77 000 долларов, а в ходе немедленной распродажи были ликвидированы позиции с кредитным плечом на сумму более 1,5 млрд долларов
Binance заявляет, что уже возместила 98% затронутых токенов за счёт корпоративных средств и фондов SAFU / страховых фондов, и что клиенты ничего не потеряют. На данный момент заморожено или перехвачено около 2,85 млрд долларов.
*Как развивалась атака — отчёт Binance от 3 ноября*
Binance описала её как «сложную многоэтапную кампанию», начавшуюся в июне, а не как стремительное ограбление.
- *Июнь — компрометация цепочки поставок:* инженер DevOps команды кошелька скачал из поисковой системы подменённую версию Homebrew для популярного ИИ-инструмента для программирования. Это позволило злоумышленникам закрепиться в системе.
- *Сентябрь — поддельное собеседование:* со вторым инженером-программистом связались на платформе для поиска работы. Он прошёл два этапа собеседования, включая видеозвонок с человеком, представившимся сотрудником отдела кадров и поделившимся личным аккаунтом в соцсетях. В ходе собеседования на его ноутбук было доставлено вредоносное ПО.
- *20 октября — перемещение по сети через внутренний ИИ-инструмент:* злоумышленники использовали взломанный компьютер второго инженера и внутренний ИИ-инструмент Binance, чтобы получить контроль над компьютерами двух инженеров команды кошельков. Один из них имел право развертывать программное обеспечение.
- *29 октября — опустошение кошельков:* злоумышленники вошли в компьютер третьего инженера, использовали учётные данные, украденные у первого инженера, и запустили вредоносный скрипт для доступа к сервису подписания транзакций. Менее чем за 4 часа они опустошили горячие кошельки в 10 блокчейнах.
#Binance
Крупнейшая криптовалютная кража в истории: северокорейские хакеры и разбор атаки на Binance
Теперь это официально крупнейшая криптовалютная кража за всю историю — она затмила все предыдущие. Причиной стала не ошибка в смарт-контракте и не единичное фишинговое письмо. Это была пятимесячная инфильтрация.
*Масштаб*
- *Украденная сумма:* 6,34 млрд долларов 29 октября 2026 года
- *Предыдущий рекорд:* Bybit в 2025 году — 1,5 млрд долларов; нынешняя сумма примерно в 4 раза больше
- *До этого:* Axie Infinity / Ronin в 2022 году — 590 млн долларов
- *Последствия:* биткоин опустился ниже 77 000 долларов, а в ходе немедленной распродажи были ликвидированы позиции с кредитным плечом на сумму более 1,5 млрд долларов
Binance заявляет, что уже возместила 98% затронутых токенов за счёт корпоративных средств и фондов SAFU / страховых фондов, и что клиенты ничего не потеряют. На данный момент заморожено или перехвачено около 2,85 млрд долларов.
*Как развивалась атака — отчёт Binance от 3 ноября*
Binance описала её как «сложную многоэтапную кампанию», начавшуюся в июне, а не как стремительное ограбление.
- *Июнь — компрометация цепочки поставок:* инженер DevOps команды кошелька скачал из поисковой системы подменённую версию Homebrew для популярного ИИ-инструмента для программирования. Это позволило злоумышленникам закрепиться в системе.
- *Сентябрь — поддельное собеседование:* со вторым инженером-программистом связались на платформе для поиска работы. Он прошёл два этапа собеседования, включая видеозвонок с человеком, представившимся сотрудником отдела кадров и поделившимся личным аккаунтом в соцсетях. В ходе собеседования на его ноутбук было доставлено вредоносное ПО.
- *20 октября — перемещение по сети через внутренний ИИ-инструмент:* злоумышленники использовали взломанный компьютер второго инженера и внутренний ИИ-инструмент Binance, чтобы получить контроль над компьютерами двух инженеров команды кошельков. Один из них имел право развертывать программное обеспечение.
- *29 октября — опустошение кошельков:* злоумышленники вошли в компьютер третьего инженера, использовали учётные данные, украденные у первого инженера, и запустили вредоносный скрипт для доступа к сервису подписания транзакций. Менее чем за 4 часа они опустошили горячие кошельки в 10 блокчейнах.
#Binance