Предварительный отчёт о краже 6,3 млрд долларов с Binance @binancezh опубликован. Очередное проникновение с помощью социальной инженерии.
Всё началось с того, что инженер B воспользовался рабочим компьютером во время собеседования после смены работы — и даже скачал сторонний код. Насколько ещё ему могут снизить оценку эффективности? 🤡
Как произошла кража:
В июне инженер A из отдела операций с кошельками искал инструмент для написания кода с помощью ИИ и скачал изменённую версию Homebrew, из-за чего информация команды оказалась под угрозой;
В сентябре фальшивый рекрутер пригласил инженера B на собеседование. Всё прошло по полной программе: настоящий видеозвонок с HR, а затем второе собеседование с фальшивым генеральным директором. В конце концов его попросили выполнить «задание по программированию» на рабочем компьютере, и вредоносная программа незаметно подменила pyenv;
20 октября хакеры использовали компьютер B как отправную точку и задействовали внутренние ИИ-инструменты Binance, чтобы получить контроль над компьютерами инженеров по кошелькам A и C;
29 октября хакеры получили доступ к компьютеру C и использовали права A на развёртывание, чтобы отправлять запросы в сервис подписи. Так средства с горячего кошелька и были выведены.
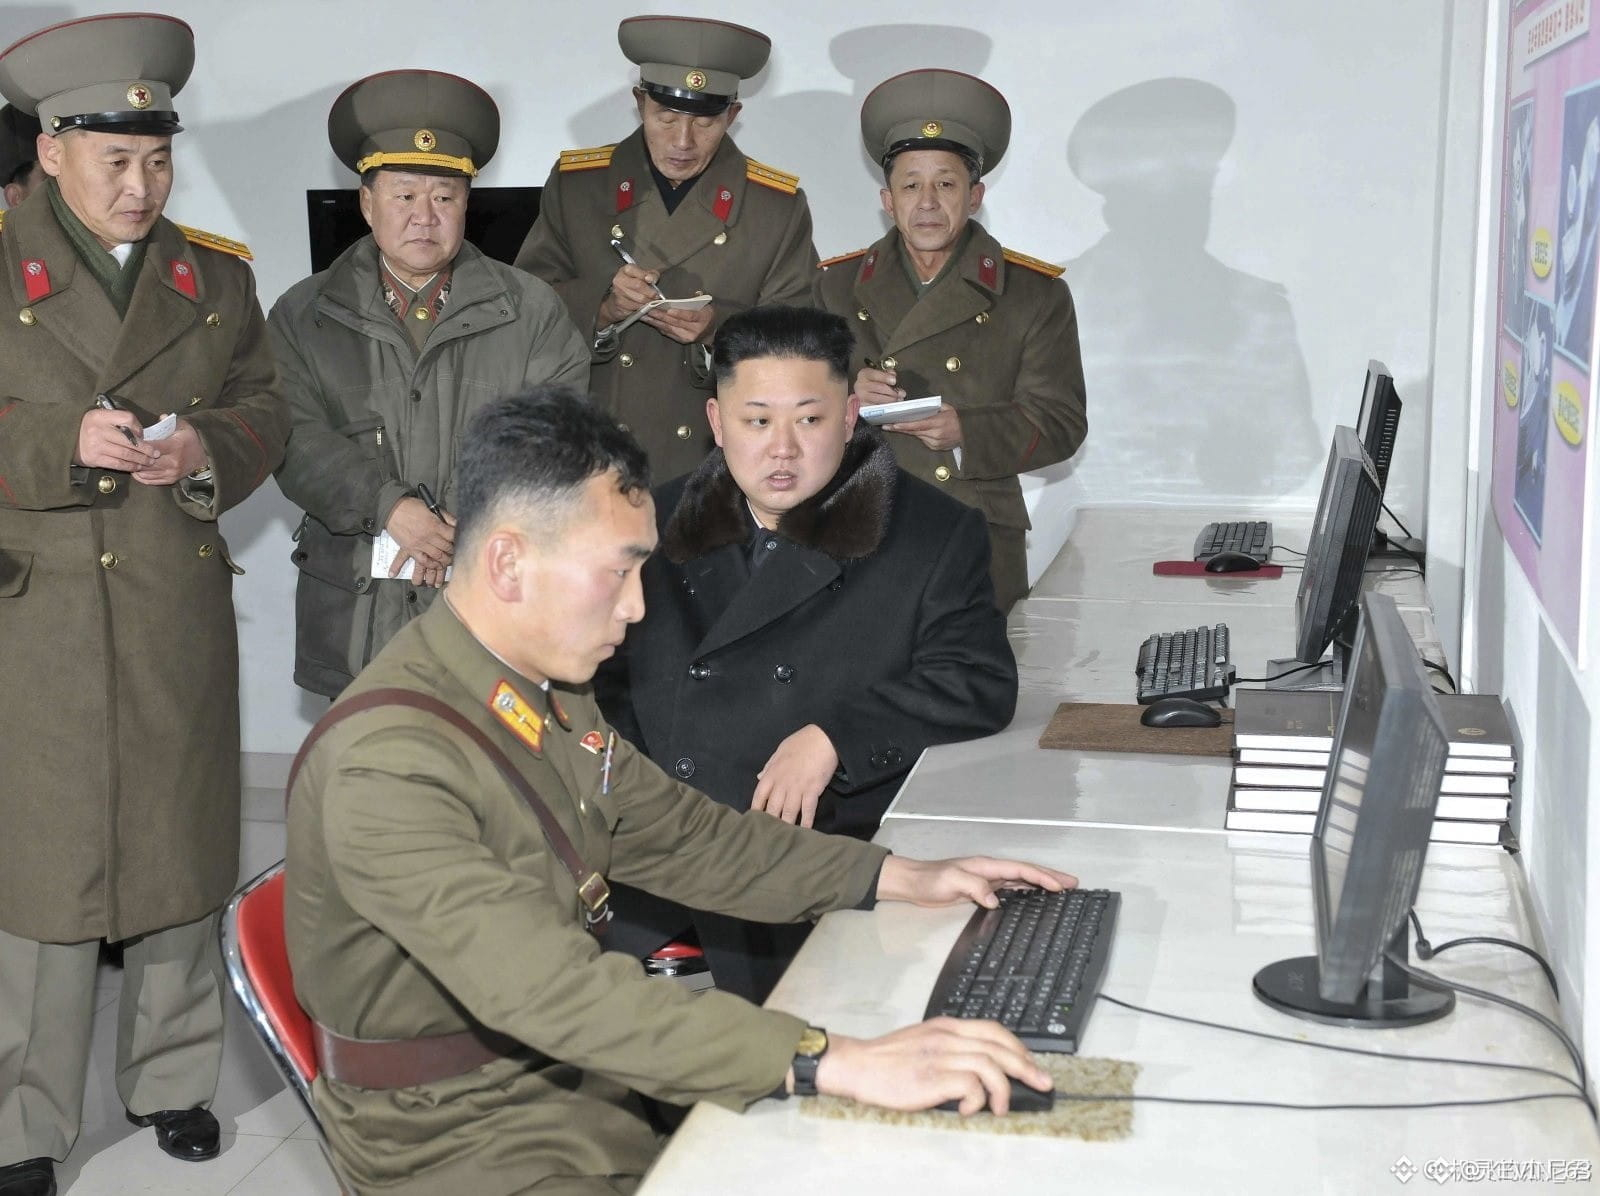
Северокорейские хакеры и правда повсюду.
Теперь, когда сотрудники бирж ходят на собеседования, стоит ли им сперва просить интервьюера сказать: «Ким Чен Ын — **»? 🤣
Всё началось с того, что инженер B воспользовался рабочим компьютером во время собеседования после смены работы — и даже скачал сторонний код. Насколько ещё ему могут снизить оценку эффективности? 🤡
Как произошла кража:
В июне инженер A из отдела операций с кошельками искал инструмент для написания кода с помощью ИИ и скачал изменённую версию Homebrew, из-за чего информация команды оказалась под угрозой;
В сентябре фальшивый рекрутер пригласил инженера B на собеседование. Всё прошло по полной программе: настоящий видеозвонок с HR, а затем второе собеседование с фальшивым генеральным директором. В конце концов его попросили выполнить «задание по программированию» на рабочем компьютере, и вредоносная программа незаметно подменила pyenv;
20 октября хакеры использовали компьютер B как отправную точку и задействовали внутренние ИИ-инструменты Binance, чтобы получить контроль над компьютерами инженеров по кошелькам A и C;
29 октября хакеры получили доступ к компьютеру C и использовали права A на развёртывание, чтобы отправлять запросы в сервис подписи. Так средства с горячего кошелька и были выведены.
Северокорейские хакеры и правда повсюду.
Теперь, когда сотрудники бирж ходят на собеседования, стоит ли им сперва просить интервьюера сказать: «Ким Чен Ын — **»? 🤣