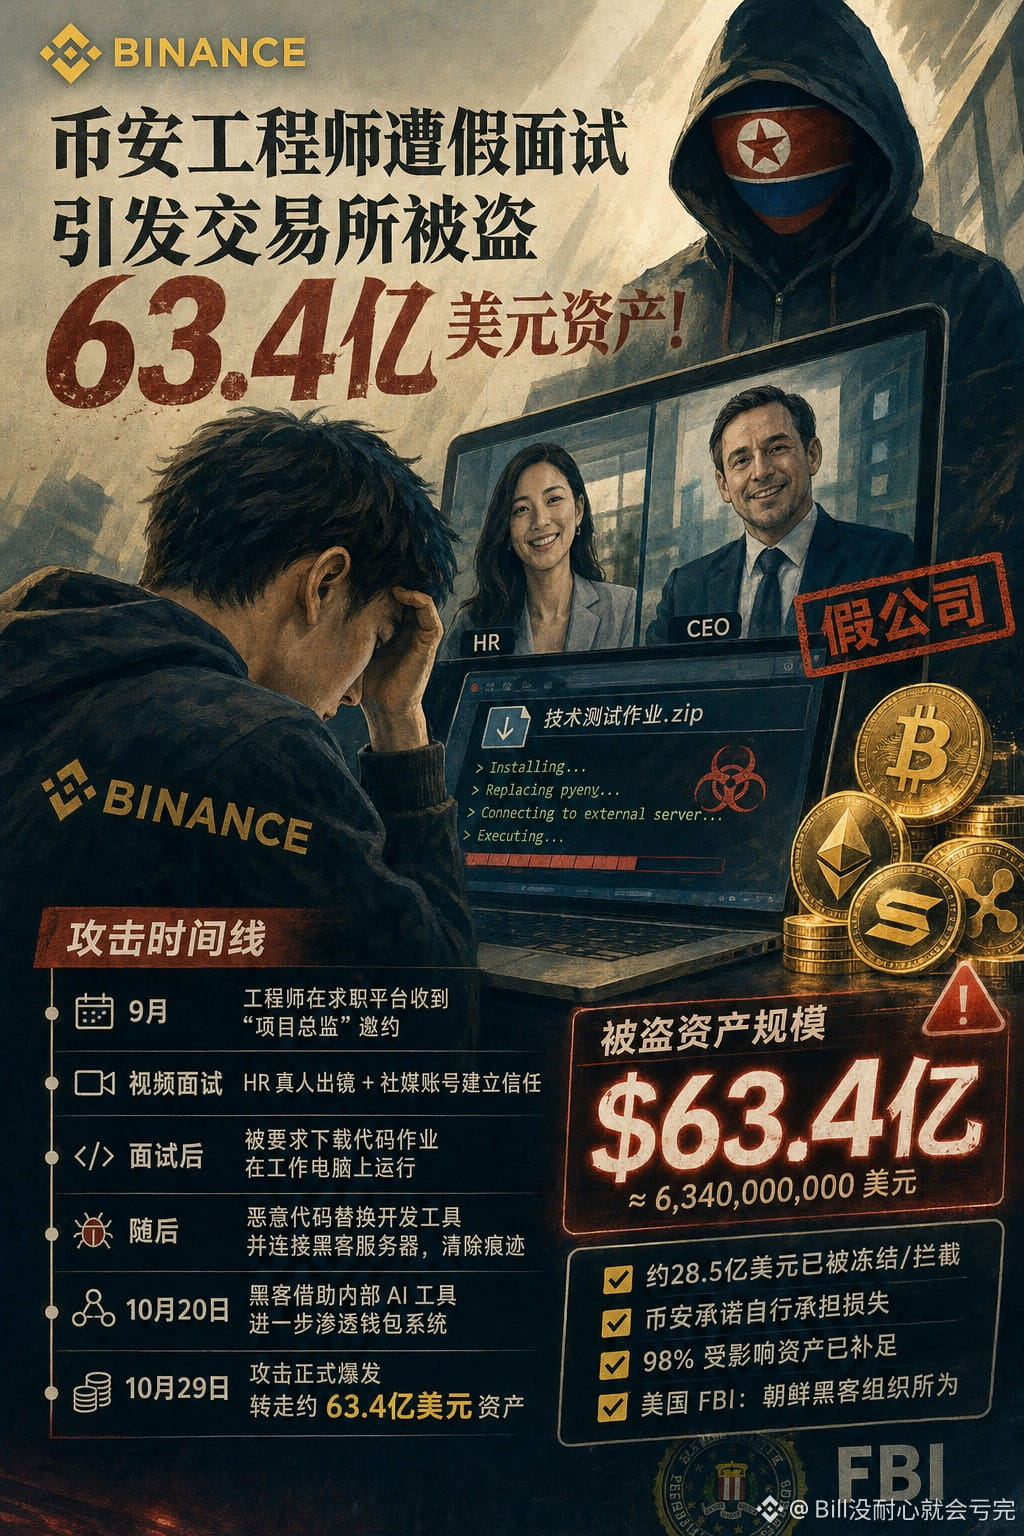
В деле о краже активов на 6,34 млрд долларов, о котором сообщила Binance, точкой входа оказалось собеседование при приёме на работу. Согласно предварительному отчёту расследования, в сентябре этого года инженер-программист Binance разместил резюме на сайте по поиску работы и получил приглашение на собеседование от человека, представившегося директором проекта.
На первом этапе собеседования настоящий HR-специалист вышел на видеосвязь с включённой камерой. Кроме того, собеседник предоставил ссылку на аккаунт в соцсети с множеством личных фотографий и видео. На втором этапе появился даже человек, назвавшийся генеральным директором компании. Однако эта компания была фальшивой от начала и до конца. Ближе к завершению собеседования инженера попросили скачать тестовое задание с кодом, после чего он запустил его на рабочем компьютере.
Вредоносный код подменил установленный на компьютере инструмент для разработки pyenv, подключился к внешнему серверу, выполнил команды и зачистил следы проникновения. Программа защиты конечных устройств, установленная на тот момент, тоже не обнаружила ничего подозрительного. К 20 октября злоумышленники с помощью этого компьютера и внутренних ИИ-инструментов уже проникли на устройства других инженеров и похитили права на развёртывание.
29 октября активы BTC, ETH, SOL, XRP и других токенов начали один за другим выводить в течение нескольких часов. После того как Binance приостановила вывод средств, часть вредоносных разрешений в блокчейне всё ещё действовала, и активы продолжали перемещать. ФБР США считает, что за атакой стоят хакеры из Северной Кореи. Тестовое задание с кодом, которое выглядело как техническая проверка, в итоге проверило защищённость самой биржи.
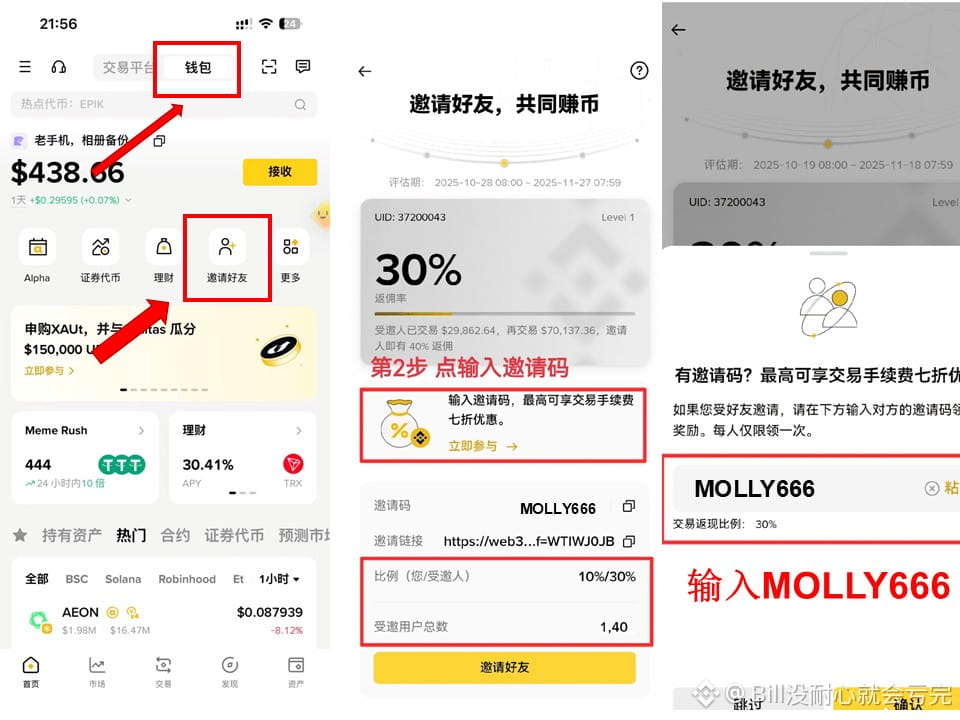
Пригласительный код кошелька Binance: MOLLY666
На первом этапе собеседования настоящий HR-специалист вышел на видеосвязь с включённой камерой. Кроме того, собеседник предоставил ссылку на аккаунт в соцсети с множеством личных фотографий и видео. На втором этапе появился даже человек, назвавшийся генеральным директором компании. Однако эта компания была фальшивой от начала и до конца. Ближе к завершению собеседования инженера попросили скачать тестовое задание с кодом, после чего он запустил его на рабочем компьютере.
Вредоносный код подменил установленный на компьютере инструмент для разработки pyenv, подключился к внешнему серверу, выполнил команды и зачистил следы проникновения. Программа защиты конечных устройств, установленная на тот момент, тоже не обнаружила ничего подозрительного. К 20 октября злоумышленники с помощью этого компьютера и внутренних ИИ-инструментов уже проникли на устройства других инженеров и похитили права на развёртывание.
29 октября активы BTC, ETH, SOL, XRP и других токенов начали один за другим выводить в течение нескольких часов. После того как Binance приостановила вывод средств, часть вредоносных разрешений в блокчейне всё ещё действовала, и активы продолжали перемещать. ФБР США считает, что за атакой стоят хакеры из Северной Кореи. Тестовое задание с кодом, которое выглядело как техническая проверка, в итоге проверило защищённость самой биржи.
Пригласительный код кошелька Binance: MOLLY666