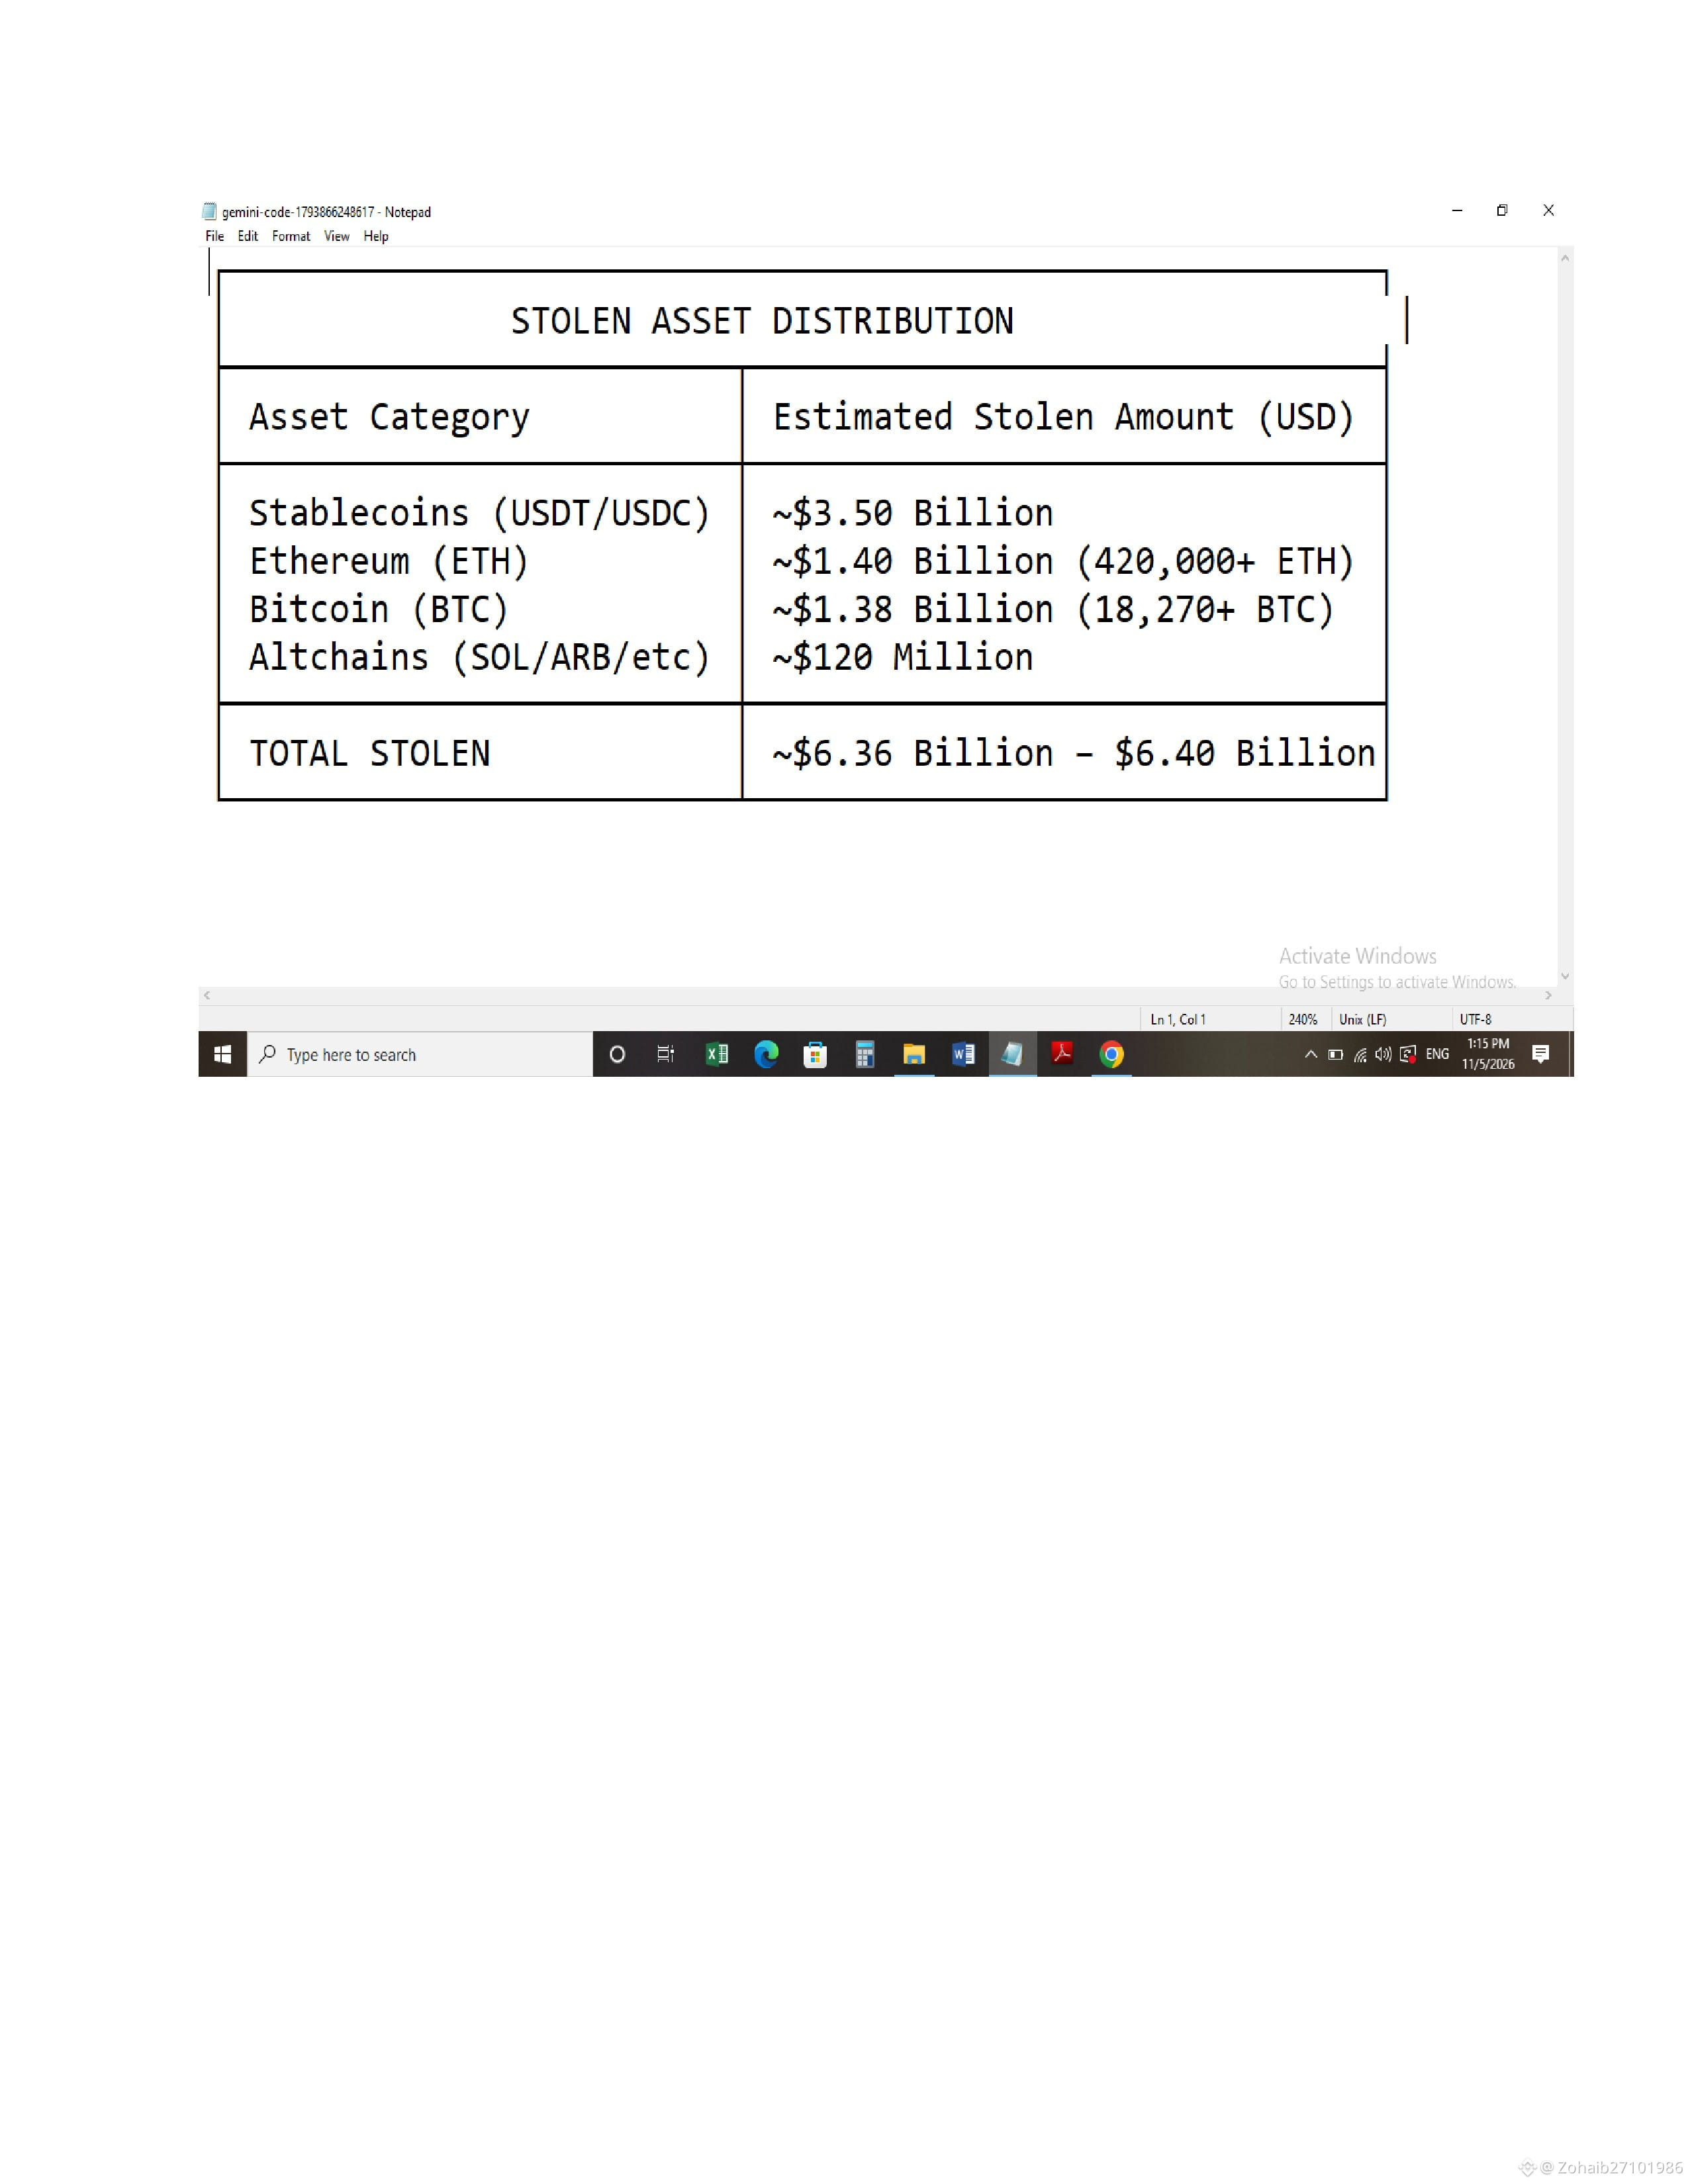
29 октября 2026 года (около 20:05 UTC) Binance подверглась крупнейшей в истории криптовалют атаке на безопасность. Злоумышленникам удалось вывести цифровые активы на сумму примерно от 6,36 до 6,4 млрд долларов из 10 различных блокчейн-сетей в ходе стремительной скоординированной операции, занявшей менее 20 минут.
Chainalysis, TRM Labs и ФБР с высокой степенью уверенности связали атаку с группировкой TraderTraitor (элитным подразделением Северной Кореи, спонсируемым государством и входящим в структуру Lazarus).
⚙️ Как взломали Binance (технический разбор)
Взлом был проведён с использованием гибридной атаки, сочетавшей проникновение на рабочую станцию сотрудника, эксплуатацию инфраструктуры горячих кошельков и заранее настроенное делегирование смарт-контрактов.
Проникновение на рабочую станцию и взлом инфраструктуры:
Сначала злоумышленники проникли на рабочую станцию/ноутбук инженера Binance с помощью вредоносного ПО, предназначенного для удаления собственных следов.
Последующие расследования выявили дополнительные векторы проникновения, позволившие скомпрометировать автоматизированную инфраструктуру Binance для подписания транзакций горячими кошельками (сами приватные ключи напрямую не утекли).
Эксплуатация EIP-7702 (сборщик средств в Ethereum):
В сети Ethereum злоумышленники использовали заранее подписанные разрешения EIP-7702, подготовленные за несколько недель до атаки.
Они превратили один из основных горячих кошельков Binance в контракт-сборщик, который мог выполнять только главный адрес злоумышленников.
Это мгновенно вывело средства, уже находившиеся в кошельке, и автоматически перенаправляло все поступающие депозиты в режиме реального времени.
Быстрый вывод средств из нескольких блокчейнов:
Одновременно в 9 других сетях (Tron, Solana, Arbitrum, BSC, Optimism, Base, Polygon, Avalanche и других) автоматизированные подписанные переводы вывели активы.
Всего за 2 минуты из одной только сети Tron было выведено более 612 млн долларов в USDT.
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 Разбивка суммы и что было украдено
Chainalysis, TRM Labs и ФБР с высокой степенью уверенности связали атаку с группировкой TraderTraitor (элитным подразделением Северной Кореи, спонсируемым государством и входящим в структуру Lazarus).
⚙️ Как взломали Binance (технический разбор)
Взлом был проведён с использованием гибридной атаки, сочетавшей проникновение на рабочую станцию сотрудника, эксплуатацию инфраструктуры горячих кошельков и заранее настроенное делегирование смарт-контрактов.
Проникновение на рабочую станцию и взлом инфраструктуры:
Сначала злоумышленники проникли на рабочую станцию/ноутбук инженера Binance с помощью вредоносного ПО, предназначенного для удаления собственных следов.
Последующие расследования выявили дополнительные векторы проникновения, позволившие скомпрометировать автоматизированную инфраструктуру Binance для подписания транзакций горячими кошельками (сами приватные ключи напрямую не утекли).
Эксплуатация EIP-7702 (сборщик средств в Ethereum):
В сети Ethereum злоумышленники использовали заранее подписанные разрешения EIP-7702, подготовленные за несколько недель до атаки.
Они превратили один из основных горячих кошельков Binance в контракт-сборщик, который мог выполнять только главный адрес злоумышленников.
Это мгновенно вывело средства, уже находившиеся в кошельке, и автоматически перенаправляло все поступающие депозиты в режиме реального времени.
Быстрый вывод средств из нескольких блокчейнов:
Одновременно в 9 других сетях (Tron, Solana, Arbitrum, BSC, Optimism, Base, Polygon, Avalanche и других) автоматизированные подписанные переводы вывели активы.
Всего за 2 минуты из одной только сети Tron было выведено более 612 млн долларов в USDT.
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 Разбивка суммы и что было украдено