Волна атак с использованием ИИ-агентов унесла новую жертву — на этот раз под ударом оказалась инфраструктура Web3.
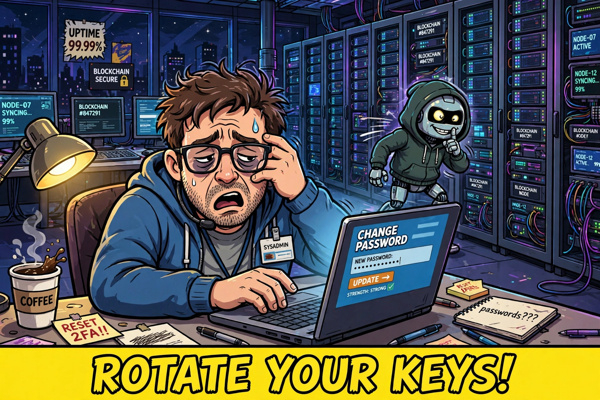
Как сообщает SecurityWeek, поставщик блокчейн-инфраструктуры Chainstack на этой неделе рассказал, что 26 октября злоумышленники проникли в среду разработки компании через сторонний компонент и получили доступ к некоторым производственным системам. Обнаружить атаку и остановить её удалось лишь 31 октября. Среди утекших данных — названия организаций, имена владельцев аккаунтов, адреса электронной почты участников и хеши паролей. Также была затронута система учётных данных узлов. Компания заявила, что пока нет доказательств, что эти данные были прочитаны, но всё же попросила клиентов сменить их.
Главное — масштаб: в этой волне атак автоматизация проводилась с помощью открытого фреймворка для тестирования на проникновение с использованием ИИ ARTEX. В той же кампании пострадала и WorkOS. За последний месяц под прицелом оказались более десятка ИИ-платформ — в основном злоумышленники охотятся за ИИ-ключами и учётными данными клиентов, которые можно монетизировать.
Что это значит для крипторынка? Если пострадает поставщик услуг для узлов или API-платформа, последствия затронут целый ряд проектов и пользователей. То, что с кошельком всё в порядке, ещё не означает, что безопасен сервис, которым вы пользуетесь. Если вы работали с Chainstack, смените учётные данные и пароль, остерегайтесь фишинговых писем.
Как вы считаете — защитники уже отстают?
Личное мнение, не является инвестиционной рекомендацией
$BTC #AI #Crypto #БезопасностьWeb3
Как сообщает SecurityWeek, поставщик блокчейн-инфраструктуры Chainstack на этой неделе рассказал, что 26 октября злоумышленники проникли в среду разработки компании через сторонний компонент и получили доступ к некоторым производственным системам. Обнаружить атаку и остановить её удалось лишь 31 октября. Среди утекших данных — названия организаций, имена владельцев аккаунтов, адреса электронной почты участников и хеши паролей. Также была затронута система учётных данных узлов. Компания заявила, что пока нет доказательств, что эти данные были прочитаны, но всё же попросила клиентов сменить их.
Главное — масштаб: в этой волне атак автоматизация проводилась с помощью открытого фреймворка для тестирования на проникновение с использованием ИИ ARTEX. В той же кампании пострадала и WorkOS. За последний месяц под прицелом оказались более десятка ИИ-платформ — в основном злоумышленники охотятся за ИИ-ключами и учётными данными клиентов, которые можно монетизировать.
Что это значит для крипторынка? Если пострадает поставщик услуг для узлов или API-платформа, последствия затронут целый ряд проектов и пользователей. То, что с кошельком всё в порядке, ещё не означает, что безопасен сервис, которым вы пользуетесь. Если вы работали с Chainstack, смените учётные данные и пароль, остерегайтесь фишинговых писем.
Как вы считаете — защитники уже отстают?
Личное мнение, не является инвестиционной рекомендацией
$BTC #AI #Crypto #БезопасностьWeb3