
🚨 Они пытаются отмыть 6,3 млрд долларов, украденных с Binance.
То, что происходит за этой хакерской атакой, — настоящее безумие.
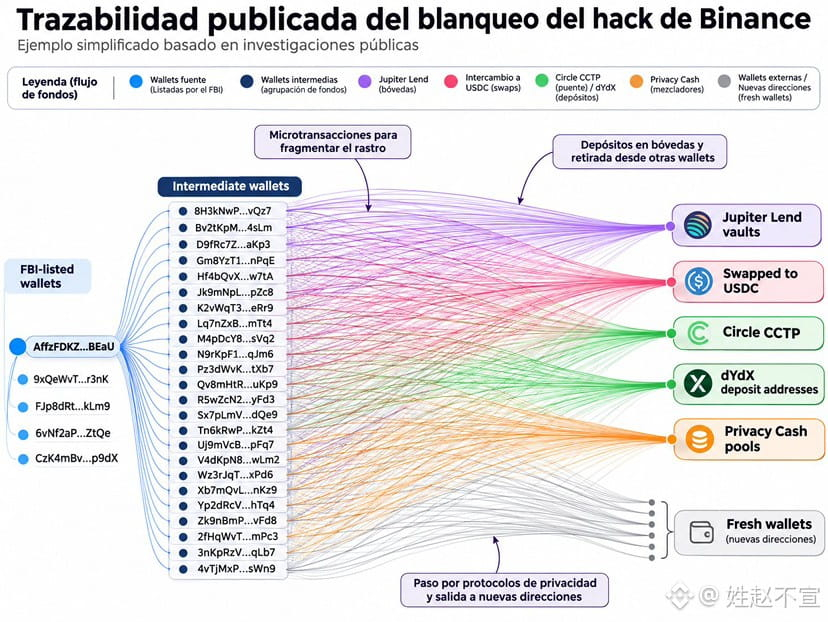
Хакеры, которых ФБР связывает с Северной Кореей, используют автоматизированную мобильную систему, пытаясь помешать отслеживанию средств.
Всего за три с половиной дня было обнаружено около 12 000 кошельков и более 40 000 транзакций.
Как им это удаётся?
🔹 Дробят средства и распределяют их по тысячам адресов.
🔹 Используют такие протоколы, как Jupiter Lend: вносят средства в хранилища, а право на вывод переводят на другие кошельки, обрывая прямой след.
🔹 Постоянно перемещаются между разными блокчейнами и активами через мосты и децентрализованные биржи.
🔹 Используют даже Privacy Cash — протокол, специально созданный для обеспечения конфиденциальности и затруднения связи между депозитами и выводами.
А теперь самое интересное.
Обнаружив средства, связанные с кражей, Privacy Cash только что временно приостановил депозиты.
Тем временем ФБР опубликовало сотни адресов, связанных с атакующими, и призвало операторов DeFi, биржи и поставщиков блокчейн-инфраструктуры блокировать транзакции с этих кошельков.
Мы наблюдаем погоню: исследователи отслеживают средства, а хакеры пытаются скрыть их происхождение.
Хотя им удалось заморозить около 2,85 млрд долларов, миллиарды долларов всё ещё не заблокированы.
Кража 6,3 млрд долларов — лишь начало. Теперь настоящая задача для атакующих — воспользоваться этими средствами, не попавшись.
То, что происходит за этой хакерской атакой, — настоящее безумие.
Хакеры, которых ФБР связывает с Северной Кореей, используют автоматизированную мобильную систему, пытаясь помешать отслеживанию средств.
Всего за три с половиной дня было обнаружено около 12 000 кошельков и более 40 000 транзакций.
Как им это удаётся?
🔹 Дробят средства и распределяют их по тысячам адресов.
🔹 Используют такие протоколы, как Jupiter Lend: вносят средства в хранилища, а право на вывод переводят на другие кошельки, обрывая прямой след.
🔹 Постоянно перемещаются между разными блокчейнами и активами через мосты и децентрализованные биржи.
🔹 Используют даже Privacy Cash — протокол, специально созданный для обеспечения конфиденциальности и затруднения связи между депозитами и выводами.
А теперь самое интересное.
Обнаружив средства, связанные с кражей, Privacy Cash только что временно приостановил депозиты.
Тем временем ФБР опубликовало сотни адресов, связанных с атакующими, и призвало операторов DeFi, биржи и поставщиков блокчейн-инфраструктуры блокировать транзакции с этих кошельков.
Мы наблюдаем погоню: исследователи отслеживают средства, а хакеры пытаются скрыть их происхождение.
Хотя им удалось заморозить около 2,85 млрд долларов, миллиарды долларов всё ещё не заблокированы.
Кража 6,3 млрд долларов — лишь начало. Теперь настоящая задача для атакующих — воспользоваться этими средствами, не попавшись.