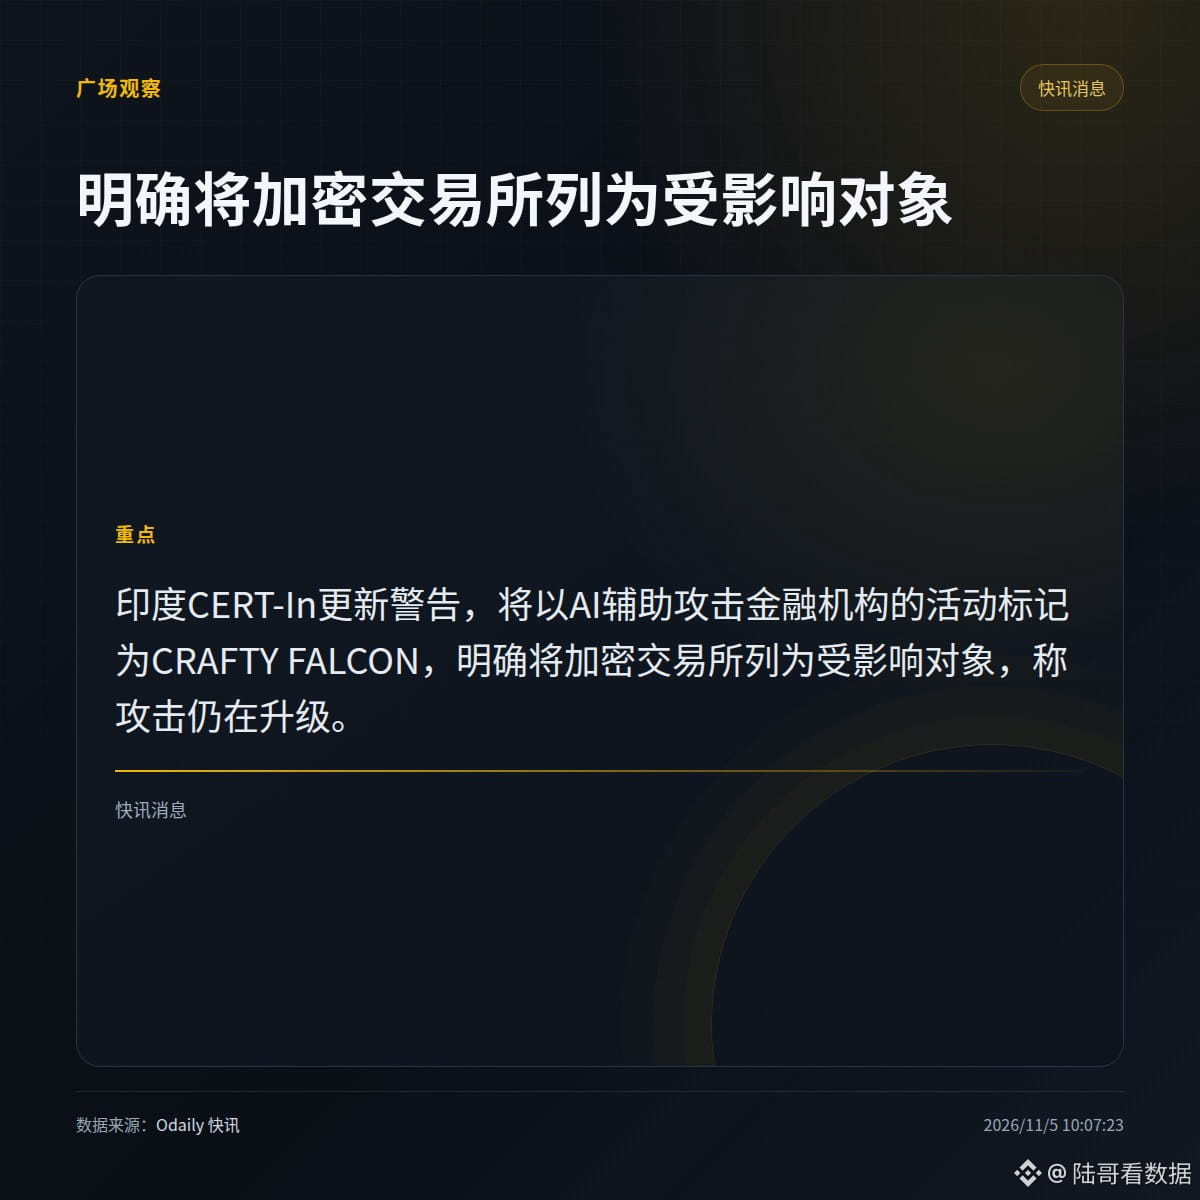
印度计算机应急响应小组(CERT-In)周三把针对金融机构的AI辅助攻击者标记为“CRAFTY FALCON”,并在更新去年10月首次警告的通报中,明确将加密货币交易所列为受影响对象。
通报称,攻击者利用存在漏洞的应用和暴露的测试环境,凭借共享凭证与访问令牌进入生产系统,再针对云基础设施部署恶意文件;AI工具被用于快速生成和改进攻击脚本,部分攻击安排在周末及假期实施,以延迟被发现。
该机构还称,攻击者曾通过小额测试交易验证未经授权的转账,并窃取钱包密钥、转移钱包资金。CERT-In未公布受影响交易所名称或损失金额。
· 建议方向已明确:全天候监控、周末和假期增加人员、降低告警阈值。
· 上述攻击手法与影响均为CERT-In的通报内容,素材未给出具体受害方。
你所在团队的告警阈值会在周末调低吗?
通报称,攻击者利用存在漏洞的应用和暴露的测试环境,凭借共享凭证与访问令牌进入生产系统,再针对云基础设施部署恶意文件;AI工具被用于快速生成和改进攻击脚本,部分攻击安排在周末及假期实施,以延迟被发现。
该机构还称,攻击者曾通过小额测试交易验证未经授权的转账,并窃取钱包密钥、转移钱包资金。CERT-In未公布受影响交易所名称或损失金额。
· 建议方向已明确:全天候监控、周末和假期增加人员、降低告警阈值。
· 上述攻击手法与影响均为CERT-In的通报内容,素材未给出具体受害方。
你所在团队的告警阈值会在周末调低吗?