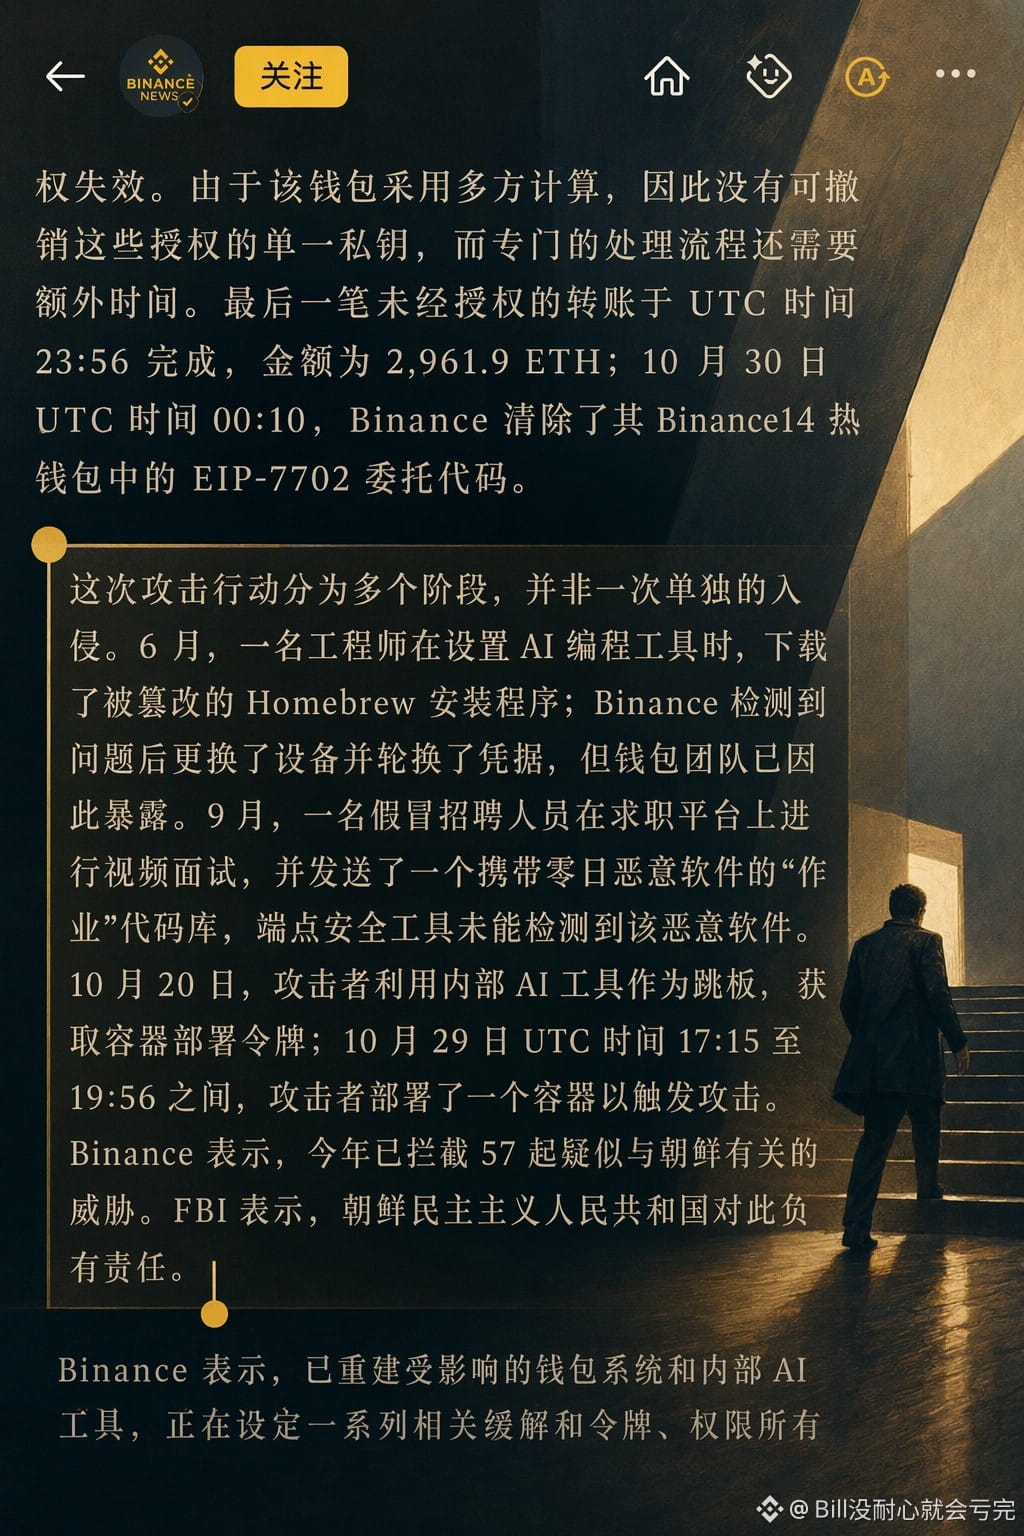
На этот раз причиной атаки на Binance, как ни странно, стало то, что сотрудник во время собеседования при переходе в другую компанию установил на рабочий компьютер присланный рекрутерами пакет программ. Оставим пока в стороне вопрос, действительно ли рекрутеры были теми, за кого себя выдавали: уже одно лишь установление незнакомой программы на рабочий компьютер — достаточно опасный шаг.
Сотрудник так и не заметил троянца; хакеры получили доступ, но приступили к действиям только месяц спустя. Вот это выдержка 😅
Теперь, вероятно, ужесточат контроль за правами доступа сотрудников биржи и мониторинг компьютеров. Кроме того, компьютеры должны будут быстрее распознавать, сообщать о подозрительных программах и блокировать их. Команда кошелька Binance до этого росла слишком быстро и без особых препятствий, так что теперь, возможно, ей придётся сбавить темп и заново пересмотреть соответствующие процессы.
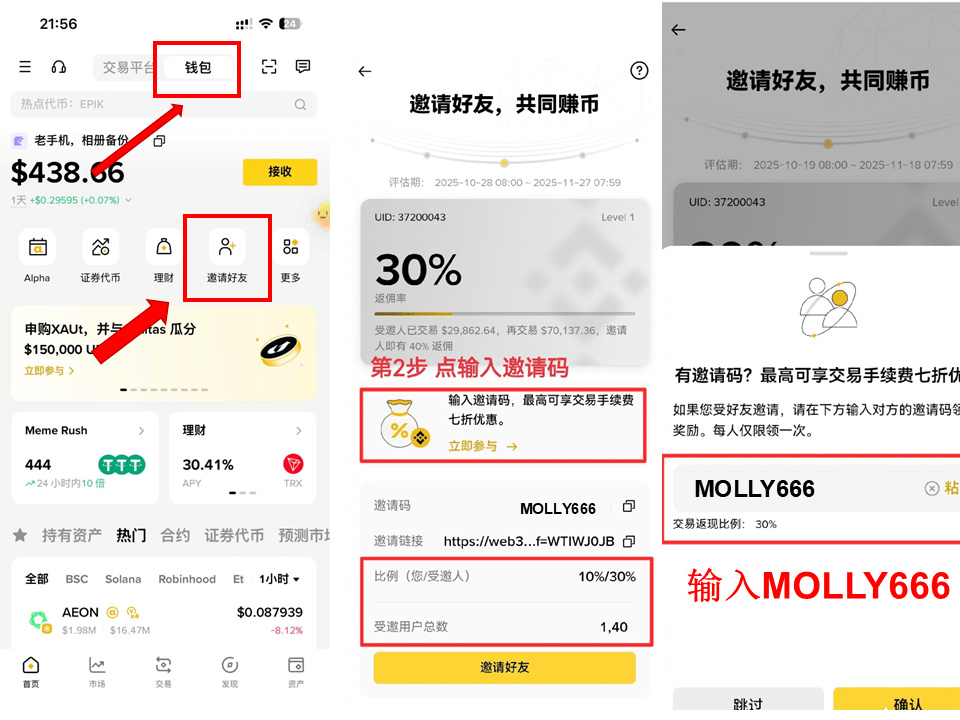
Код приглашения в кошелёк Binance: MOLLY666
Сотрудник так и не заметил троянца; хакеры получили доступ, но приступили к действиям только месяц спустя. Вот это выдержка 😅
Теперь, вероятно, ужесточат контроль за правами доступа сотрудников биржи и мониторинг компьютеров. Кроме того, компьютеры должны будут быстрее распознавать, сообщать о подозрительных программах и блокировать их. Команда кошелька Binance до этого росла слишком быстро и без особых препятствий, так что теперь, возможно, ей придётся сбавить темп и заново пересмотреть соответствующие процессы.
Код приглашения в кошелёк Binance: MOLLY666