На этой неделе Binance опубликовала собственный отчёт об инциденте с кражей $6.34B, и больше всего мне запомнилась хронология — не сумма.
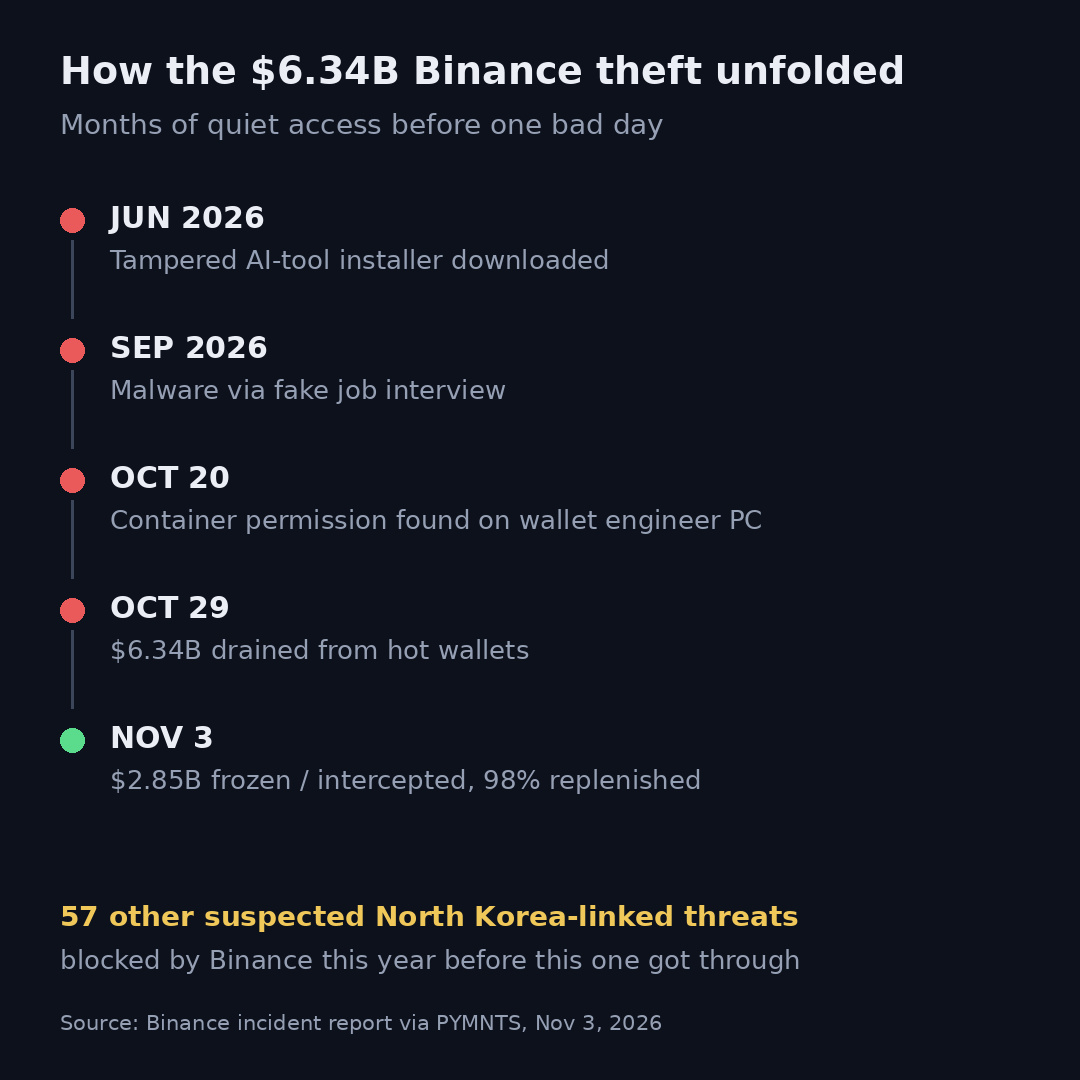
Это было не ограбление с налётом. Согласно отчёту (по данным PYMNTS от 3 ноября): в июне инженер команды по работе с кошельками скачал изменённый установщик, устанавливая популярный ИИ-инструмент для написания кода. В сентябре к другому инженеру обратились на легитимной платформе для поиска работы, и он скачал вредоносную программу, спрятанную в задании по программированию от фальшивого работодателя. 20 октября злоумышленники обнаружили на компьютере ещё одного инженера по кошелькам разрешение на развёртывание контейнера. 29 октября они использовали украденные учётные данные, чтобы развернуть контейнер и опустошить горячие кошельки. Binance сообщает, что в этом году уже заблокировала 57 других предполагаемых атак, связанных с Северной Кореей, — эта оказалась успешной.
Восстановление тоже идёт: на данный момент заморожено или перехвачено около $2.85B, 98% затронутых токенов восполнено, пользователям полностью возместили потери из резервного фонда Binance и средств компании, вывод средств возобновляется поэтапно.
На мой взгляд, самое пугающее здесь — не масштаб, а длительность скрытого присутствия: месяцы незаметного доступа до одного рокового дня. А способ проникновения должен насторожить каждого разработчика в криптоиндустрии: заражённый установщик ИИ-инструмента. Если ваша команда скачивает инструменты для программирования, проверяйте источник так же тщательно, как проверяли бы источник загрузки кошелька.
И снова старый урок: баланс на бирже — это торговый баланс, а не хранилище, независимо от того, храните вы BTC или что-то ещё. Если актив не нужен на бирже для торговли, ему там не место.
Изменил ли октябрь то, где вы храните свои активы, или вы по-прежнему держите большую часть на биржах? $BTC
Это было не ограбление с налётом. Согласно отчёту (по данным PYMNTS от 3 ноября): в июне инженер команды по работе с кошельками скачал изменённый установщик, устанавливая популярный ИИ-инструмент для написания кода. В сентябре к другому инженеру обратились на легитимной платформе для поиска работы, и он скачал вредоносную программу, спрятанную в задании по программированию от фальшивого работодателя. 20 октября злоумышленники обнаружили на компьютере ещё одного инженера по кошелькам разрешение на развёртывание контейнера. 29 октября они использовали украденные учётные данные, чтобы развернуть контейнер и опустошить горячие кошельки. Binance сообщает, что в этом году уже заблокировала 57 других предполагаемых атак, связанных с Северной Кореей, — эта оказалась успешной.
Восстановление тоже идёт: на данный момент заморожено или перехвачено около $2.85B, 98% затронутых токенов восполнено, пользователям полностью возместили потери из резервного фонда Binance и средств компании, вывод средств возобновляется поэтапно.
На мой взгляд, самое пугающее здесь — не масштаб, а длительность скрытого присутствия: месяцы незаметного доступа до одного рокового дня. А способ проникновения должен насторожить каждого разработчика в криптоиндустрии: заражённый установщик ИИ-инструмента. Если ваша команда скачивает инструменты для программирования, проверяйте источник так же тщательно, как проверяли бы источник загрузки кошелька.
И снова старый урок: баланс на бирже — это торговый баланс, а не хранилище, независимо от того, храните вы BTC или что-то ещё. Если актив не нужен на бирже для торговли, ему там не место.
Изменил ли октябрь то, где вы храните свои активы, или вы по-прежнему держите большую часть на биржах? $BTC