Криптовалюты: взлом Binance начался с фальшивого собеседования
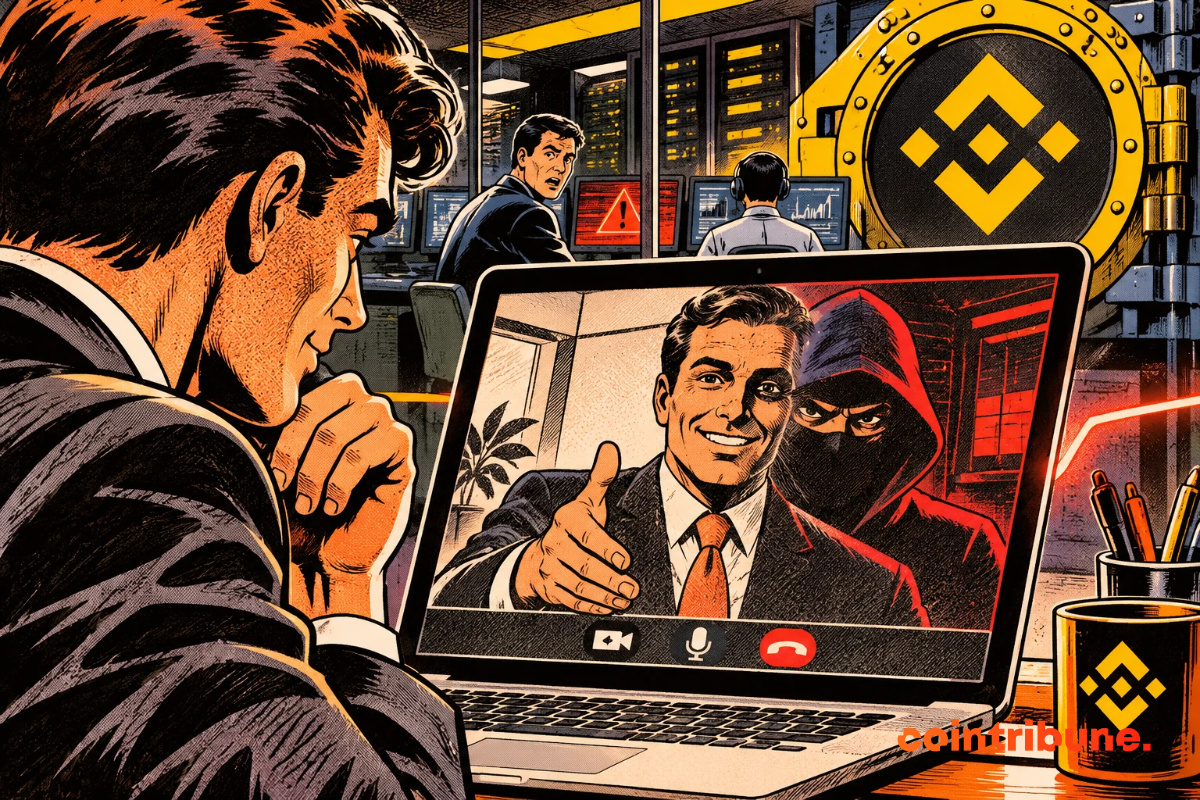
Фальшивое собеседование позволило хакерам заразить компьютер инженера Binance до кражи 6,34 миллиарда долларов 29 октября 2026 года. В отчёте, опубликованном 3 ноября, криптобиржа описывает подготовленную в течение нескольких месяцев операцию по проникновению с использованием вредоносных программ, украденных учётных данных и злоупотребления внутренним инструментом искусственного интеллекта.
После двух фальшивых собеседований инженер скачал заражённое тестовое задание по программированию.
Злоумышленники использовали внутренний инструмент ИИ и украденные учётные данные для развёртывания.
Binance заявляет, что возместила 98 % затронутых активов и заблокировала или перехватила 2,85 миллиарда долларов.
Фальшивый найм позволил проникнуть в Binance
Расследование показало, что операция длилась гораздо дольше, чем предполагалось. После взлома Binance, связанного с северокорейскими хакерами, платформа восстановила последовательность событий, начавшуюся в июне 2026 года — за четыре месяца до кражи.
Тогда инженер, отвечавший за работу кошельков, скачал модифицированный установщик Homebrew, разыскивая инструмент для программирования с помощью ИИ.
Homebrew — менеджер пакетов, широко используемый разработчиками macOS и Linux.
Binance обнаружила аномалию, заменила компьютер сотрудника и обновила затронутые учётные данные. Однако злоумышленники уже получили информацию о его обязанностях и коллегах.
В сентябре началась вторая операция.
Другой инженер получил предложение о работе через легитимную платформу для найма. Предполагаемый рекрутер представился менеджером проектов одной компании.
$BNB
$LINK
$MACI.US
#hakeo
Фальшивое собеседование позволило хакерам заразить компьютер инженера Binance до кражи 6,34 миллиарда долларов 29 октября 2026 года. В отчёте, опубликованном 3 ноября, криптобиржа описывает подготовленную в течение нескольких месяцев операцию по проникновению с использованием вредоносных программ, украденных учётных данных и злоупотребления внутренним инструментом искусственного интеллекта.
После двух фальшивых собеседований инженер скачал заражённое тестовое задание по программированию.
Злоумышленники использовали внутренний инструмент ИИ и украденные учётные данные для развёртывания.
Binance заявляет, что возместила 98 % затронутых активов и заблокировала или перехватила 2,85 миллиарда долларов.
Фальшивый найм позволил проникнуть в Binance
Расследование показало, что операция длилась гораздо дольше, чем предполагалось. После взлома Binance, связанного с северокорейскими хакерами, платформа восстановила последовательность событий, начавшуюся в июне 2026 года — за четыре месяца до кражи.
Тогда инженер, отвечавший за работу кошельков, скачал модифицированный установщик Homebrew, разыскивая инструмент для программирования с помощью ИИ.
Homebrew — менеджер пакетов, широко используемый разработчиками macOS и Linux.
Binance обнаружила аномалию, заменила компьютер сотрудника и обновила затронутые учётные данные. Однако злоумышленники уже получили информацию о его обязанностях и коллегах.
В сентябре началась вторая операция.
Другой инженер получил предложение о работе через легитимную платформу для найма. Предполагаемый рекрутер представился менеджером проектов одной компании.
$BNB
$LINK
$MACI.US
#hakeo