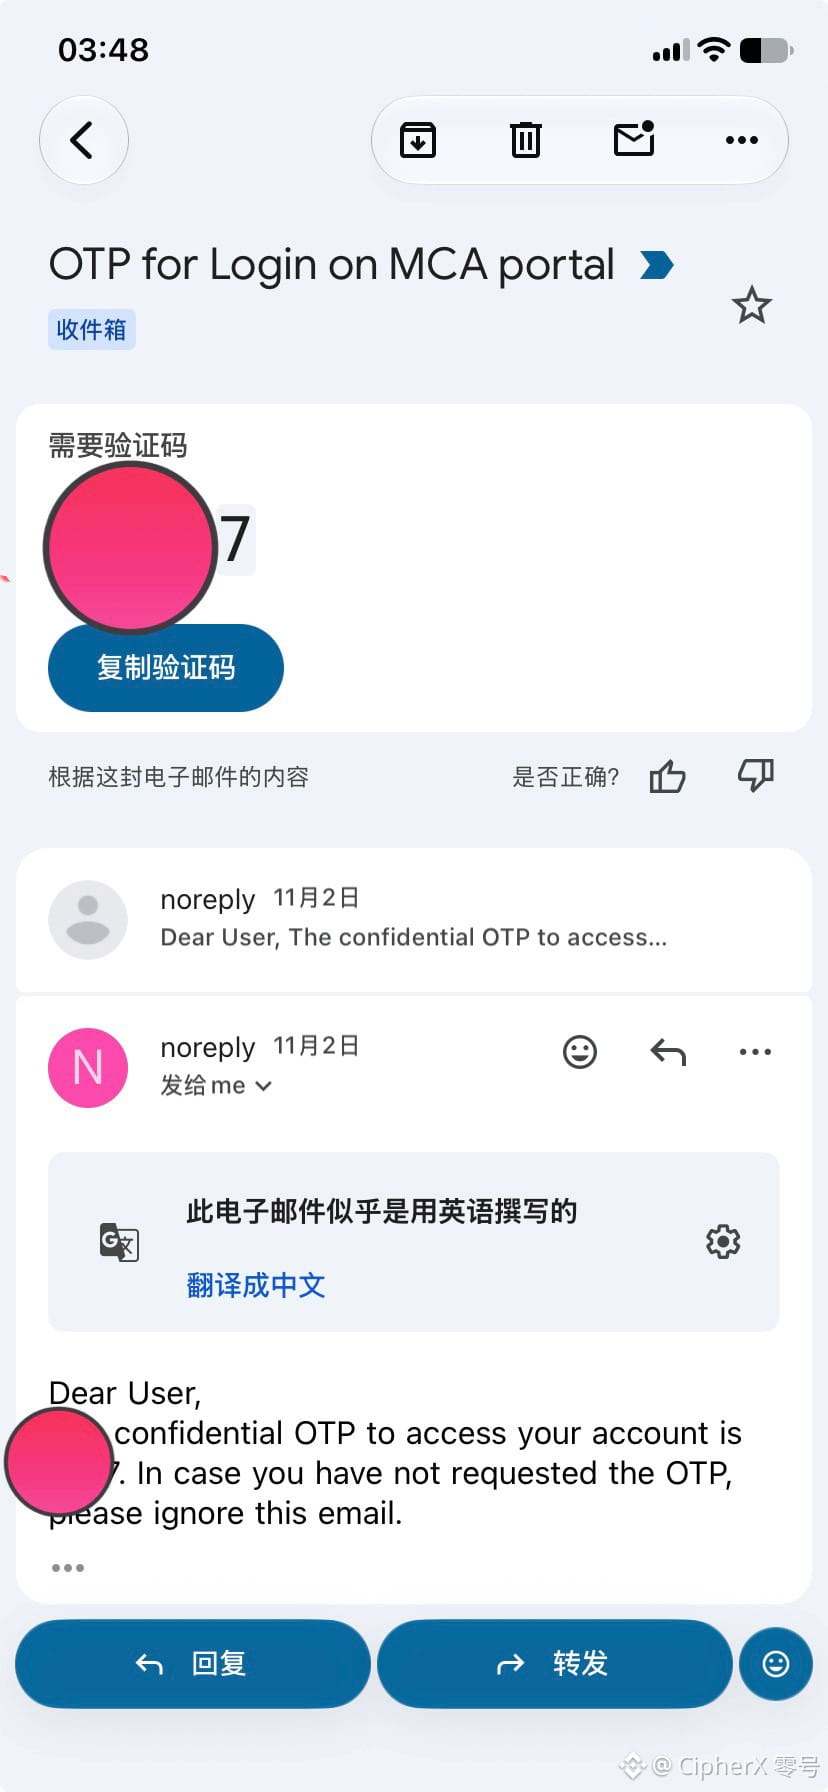
Мои системы недавно подверглись двум целенаправленным атакам подряд — 2 и 4 ноября.
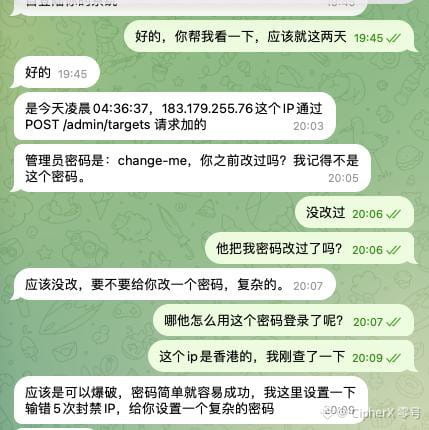
Пока с 3 по 4 ноября я обновлял систему защиты паролей, злоумышленник воспользовался окном технического обслуживания и взломал мою систему ИИ в 4:36 утра 4 ноября. Лишь в 19:40 того же дня, во время работы системы в реальном времени, я обнаружил внедрённое мошенническое имя пользователя, запускавшее в моей системе фоновые тестовые скрипты.
Это стало серьёзным поводом пересмотреть безопасность доступа. Я немедленно полностью перестроил и укрепил архитектуру защиты паролей, сбросил все учётные данные и внедрил специальный премиальный уровень защиты для всего окружения.
Тем временем я продолжаю обновлять пароли во всех своих аккаунтах на крупнейших платформах — на это потребуется ещё немного времени.
Пока с 3 по 4 ноября я обновлял систему защиты паролей, злоумышленник воспользовался окном технического обслуживания и взломал мою систему ИИ в 4:36 утра 4 ноября. Лишь в 19:40 того же дня, во время работы системы в реальном времени, я обнаружил внедрённое мошенническое имя пользователя, запускавшее в моей системе фоновые тестовые скрипты.
Это стало серьёзным поводом пересмотреть безопасность доступа. Я немедленно полностью перестроил и укрепил архитектуру защиты паролей, сбросил все учётные данные и внедрил специальный премиальный уровень защиты для всего окружения.
Тем временем я продолжаю обновлять пароли во всех своих аккаунтах на крупнейших платформах — на это потребуется ещё немного времени.