
🚨 ИНЦИДЕНТ БЕЗОПАСНОСТИ BINANCE ОТ 29 ОКТЯБРЯ: ПРЕДУПРЕЖДЕНИЕ, К КОТОРОМУ ВСЯ КРИПТОИНДУСТРИЯ ДОЛЖНА ОТНЕСТИСЬ СЕРЬЁЗНО.
Binance поделилась подробностями о том, как развивалась атака 29 октября. Выводы указывают на серьёзную уязвимость, которую должна устранить каждая криптоплатформа.
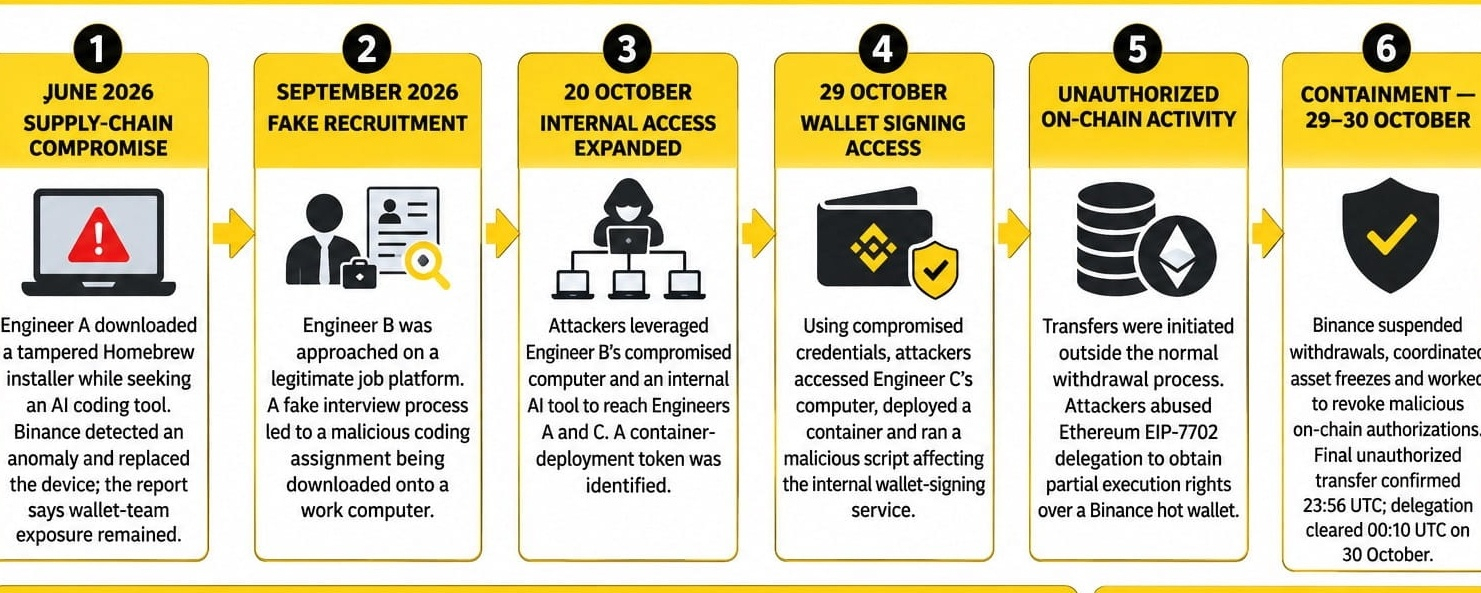
Согласно обновлению Binance о ходе расследования от 3 ноября, это был не просто случай кражи приватных ключей. Как сообщается, злоумышленники использовали фальшивые собеседования при приёме на работу, вредоносное ПО и скомпрометированный доступ сотрудников, чтобы проникнуть во внутренние системы.
Вот основные выводы:
🔹 Как началась атака?
По имеющимся данным, злоумышленники связывались с сотрудниками под видом собеседований и использовали вредоносное ПО, в итоге получив доступ к устройствам и внутренним учетным данным.
🔹 Как они добрались до операций с кошельками?
Злоумышленники использовали скомпрометированный внутренний доступ, а также злоупотребили механизмом авторизации EIP-7702 в Ethereum, чтобы получить несанкционированные права на выполнение операций с горячим кошельком Binance.
🔹 Что пострадало?
Речь идет примерно о 6,34 млрд долларов в цифровых активах, включая XRP, SOL, OP, BTC и ETH.
🔹 Как Binance возвращает средства
По данным Binance, к 31 октября удалось заморозить или перехватить активы на сумму около 2,85 млрд долларов, а 98% затронутых токенов были восполнены.
🔹 Кто несет ответственность?
Binance заявила, что ФБР связало инцидент с Северной Кореей (КНДР).
🔹 Что Binance сделала после этого?
Биржа сообщает, что восстановила работу затронутых систем кошельков, заменила скомпрометированные устройства, усилила контроль доступа и начала независимую проверку кибербезопасности.
МОЙ ВЗГЛЯД НА РЫНОК:
Для меня важен один вывод: безопасность криптовалют — это не только приватные ключи, холодные кошельки или технология блокчейна.
Иногда самая серьезная уязвимость — человеческий фактор.
Фальшивое собеседование, одна загрузка опасного ПО или скомпрометированная учетная запись сотрудника могут создать серьезные риски для целой финансовой платформы.
На мой взгляд, в дальнейшем следует уделить приоритетное внимание:
• Усилению внутренней безопасности и защите сотрудников.
• Независимым аудитам кибербезопасности.
• Совершенствованию систем авторизации операций с кошельками.
• Более быстрому выявлению угроз и реагированию на них.
• Полной прозрачности и защите пользовательских активов.
Криптоиндустрия растет, но системы безопасности должны развиваться еще быстрее.
Какой риск для безопасности вы считаете самым серьезным: скомпрометированные сотрудники, вредоносные атаки с использованием ИИ или уязвимости горячих кошельков?
Давайте обсудим.