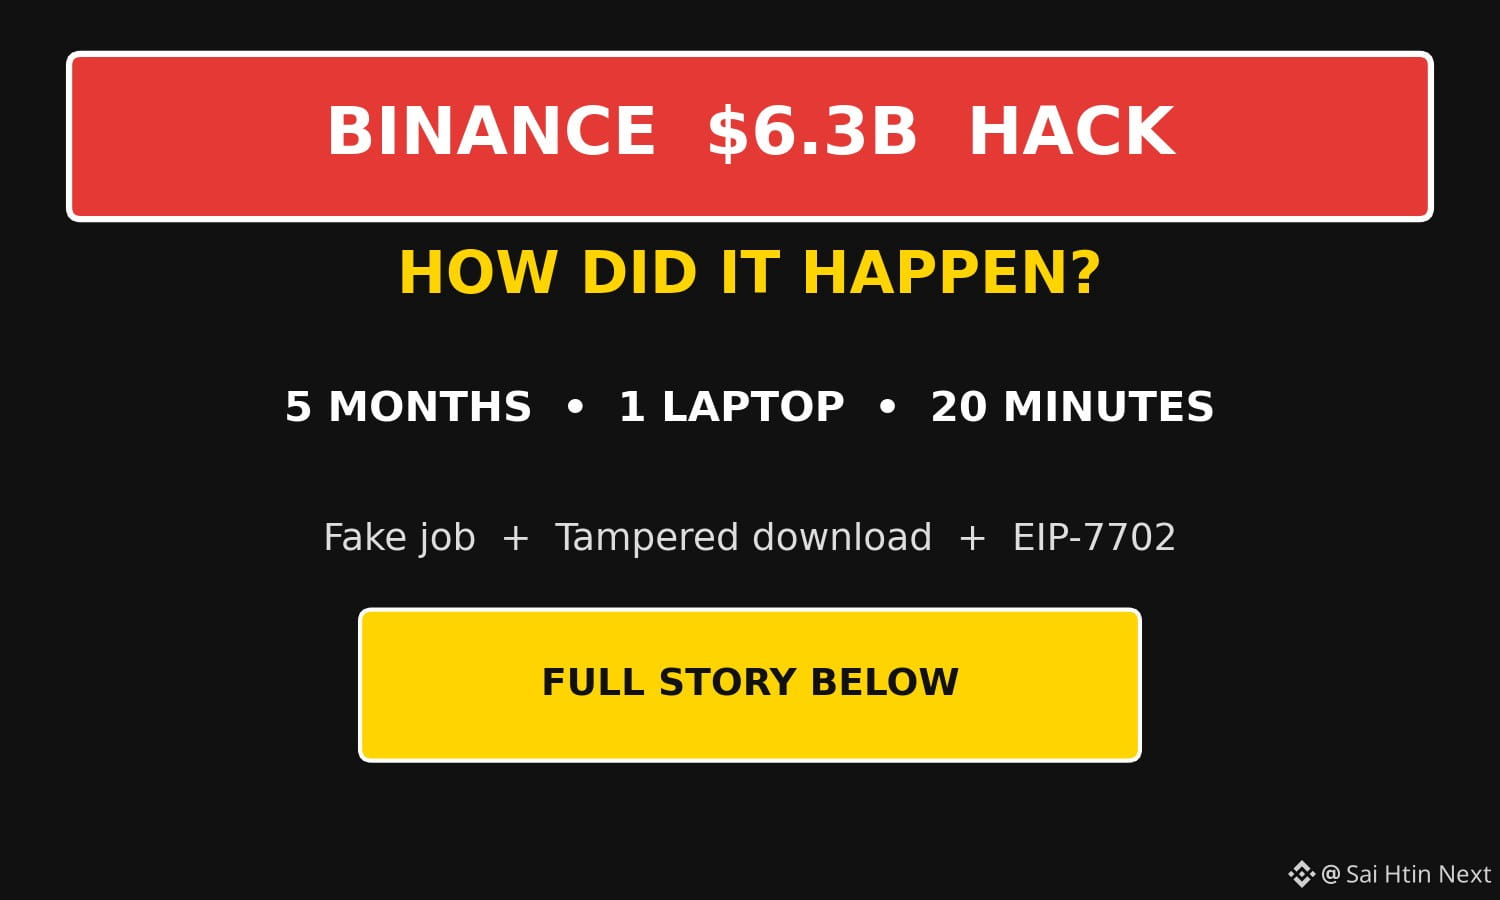
🔴 Как произошёл взлом Binance на $6,3 млрд? Пятимесячное проникновение, кража за 20 минут
Июнь: Инженер DevOps команды кошелька, пытаясь установить инструмент для программирования с ИИ, скачал подменённый установщик Homebrew.
Сентябрь: Подставной рекрутер связался с другим инженером, предложил ему пройти фальшивое собеседование и убедил скачать вредоносный репозиторий с кодом.
20 октября: Используя эти компьютеры и внутренний инструмент Binance на базе ИИ, злоумышленники взяли под контроль компьютеры ещё двух инженеров. Они также получили токен с правом развёртывания контейнеров.
29 октября: С компьютера инженера C, используя украденные учётные данные, они развернули контейнер и запустили вредоносный скрипт. Это позволило получить доступ к внутренней службе Binance для подписания транзакций кошелька и обойти стандартные проверки вывода средств.
В сети Ethereum 50 заранее подписанных разрешений EIP-7702 делегировали горячий кошелёк Binance 14 контракту злоумышленников, что позволило вывести 167,464 ETH + 1.615B USDT. В общей сложности из 10 сетей, включая 233.46M XRP, ~970,500 SOL и 18,270 BTC, было похищено активов примерно на $6,34 млрд, большая часть — в течение 20 минут.
Почему приостановка вывода средств не остановила атаку? Вредоносные делегирования EIP-7702 уже были записаны в блокчейн, а у MPC-кошелька нет единственного приватного ключа, который можно было бы отозвать, — для этого требовалась специальная процедура.
Кто? TRM Labs и ФБР связывают атаку с северокорейской группировкой TraderTraitor (той же, что стоит за кражей $1,5 млрд у Bybit); Северная Корея это отрицает. Binance заявляет, что не обнаружила доказательств утечки приватного ключа.
Сейчас: заморожено или перехвачено около $2,85 млрд; Binance заявляет, что восполнила около 98% средств.
Примечание: Информация основана на предварительном отчёте Binance от 3 ноября и выводах TRM Labs/ФБР; полный разбор инцидента и независимая проверка ещё не опубликованы.
Июнь: Инженер DevOps команды кошелька, пытаясь установить инструмент для программирования с ИИ, скачал подменённый установщик Homebrew.
Сентябрь: Подставной рекрутер связался с другим инженером, предложил ему пройти фальшивое собеседование и убедил скачать вредоносный репозиторий с кодом.
20 октября: Используя эти компьютеры и внутренний инструмент Binance на базе ИИ, злоумышленники взяли под контроль компьютеры ещё двух инженеров. Они также получили токен с правом развёртывания контейнеров.
29 октября: С компьютера инженера C, используя украденные учётные данные, они развернули контейнер и запустили вредоносный скрипт. Это позволило получить доступ к внутренней службе Binance для подписания транзакций кошелька и обойти стандартные проверки вывода средств.
В сети Ethereum 50 заранее подписанных разрешений EIP-7702 делегировали горячий кошелёк Binance 14 контракту злоумышленников, что позволило вывести 167,464 ETH + 1.615B USDT. В общей сложности из 10 сетей, включая 233.46M XRP, ~970,500 SOL и 18,270 BTC, было похищено активов примерно на $6,34 млрд, большая часть — в течение 20 минут.
Почему приостановка вывода средств не остановила атаку? Вредоносные делегирования EIP-7702 уже были записаны в блокчейн, а у MPC-кошелька нет единственного приватного ключа, который можно было бы отозвать, — для этого требовалась специальная процедура.
Кто? TRM Labs и ФБР связывают атаку с северокорейской группировкой TraderTraitor (той же, что стоит за кражей $1,5 млрд у Bybit); Северная Корея это отрицает. Binance заявляет, что не обнаружила доказательств утечки приватного ключа.
Сейчас: заморожено или перехвачено около $2,85 млрд; Binance заявляет, что восполнила около 98% средств.
Примечание: Информация основана на предварительном отчёте Binance от 3 ноября и выводах TRM Labs/ФБР; полный разбор инцидента и независимая проверка ещё не опубликованы.