Я дважды прочитал отчёт Binance о краже. Число в 6,3 млрд долларов я пробежал глазами, а остановился на том, как попался инженер B.
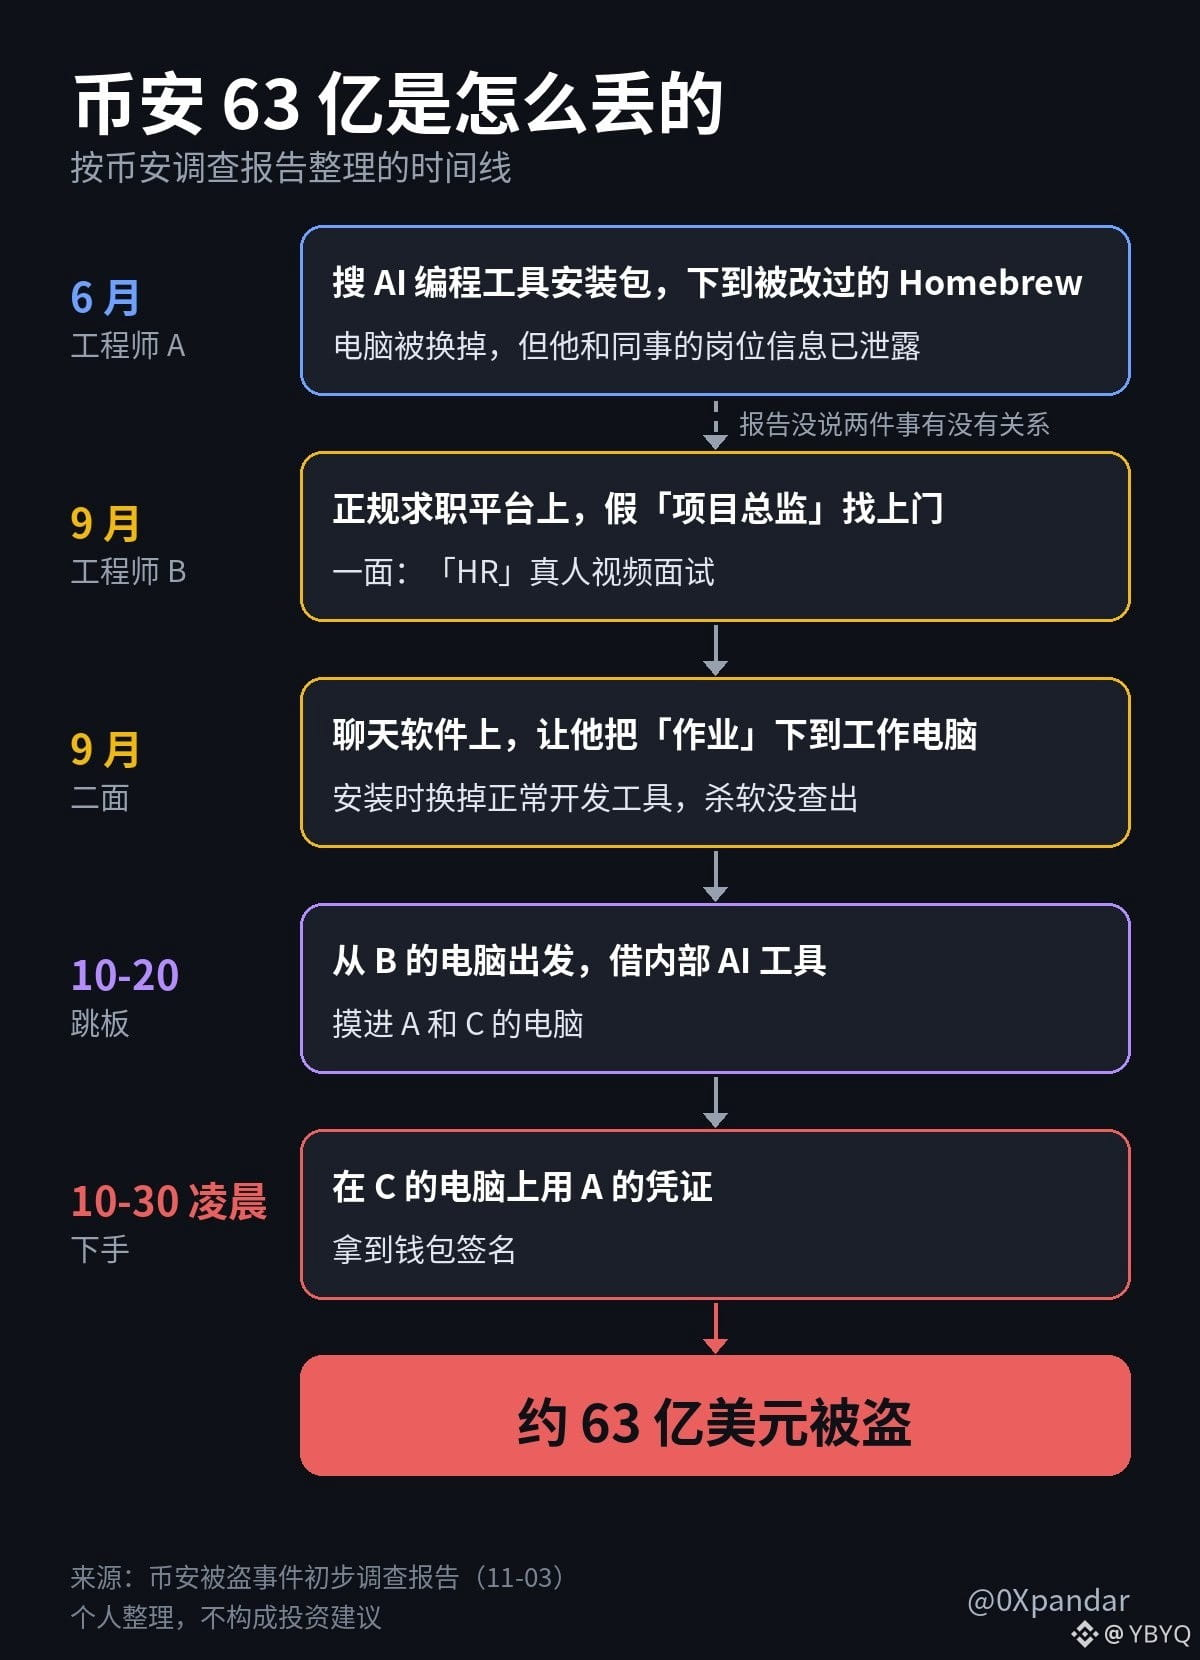
На одной известной платформе для поиска работы с ним связался «директор проекта». На первом этапе было настоящее видеоинтервью с HR, а собеседник даже показал свои аккаунты в соцсетях, где были одни фотографии из повседневной жизни.
На втором этапе они перешли в мессенджер. Под конец собеседник попросил скачать «тестовое задание» на рабочий компьютер. Код запустился прямо во время установки и незаметно подменил одну из обычных программ для разработки на компьютере вредоносной версией. Антивирус ничего не обнаружил.
Инженер A попался ещё раньше — в июне. Он хотел установить инструмент для программирования с ИИ, нашёл установочный пакет через поисковик, но скачал изменённый кем-то пакет Homebrew. Специалисты по безопасности сразу обнаружили подмену на том компьютере, но информация о должностях A и его коллег уже утекла к злоумышленникам. Думаю, именно так они и взяли B на прицел.
20 октября хакеры использовали компьютер B как плацдарм и через внутренний инструмент с ИИ проникли на компьютеры A и другого инженера, C. Рано утром 30 октября, используя учётные данные A, они добрались до подписи кошелька.
Когда я это прочитал, первой мыслью было: люди из криптоиндустрии каждый день сталкиваются с такими схемами — просто под другими предлогами.
В криптоиндустрии вместо собеседования предлагают «сотрудничество над проектом», «приглашение на закрытое тестирование» или «набор амбассадоров». Схема та же: сначала завоёвывают доверие, а потом просят скачать бета-версию, запустить скрипт или установить определённую программу для видеоконференций.
В моих личных сообщениях уже такое было: 〔скриншот подозрительного сообщения + что собеседник просил установить〕
По словам самой Binance, в этом году компания остановила 57 предполагаемых атак со стороны Северной Кореи. Среди методов были фальшивые собеседования, вредоносные программы под видом инструментов для разработки, изменённые расширения для браузера и поддельные программы для видеоконференций.
Остановили 57 атак, а одна проскочила — и вот уже 6,3 млрд долларов.
После прочтения отчёта я проверил и свой компьютер: 〔что именно вы проверили, как и что обнаружили〕
Юй Сянь сказал: не надо просто смеяться над тем, что эти инженеры оказались такими слабыми. Сначала сам попадёшь под удар — тогда и поймёшь, сколько там всяких хитростей. Я согласен. Если уж целая команда безопасности Binance попалась, нам тем более нельзя терять бдительность.
Я придерживаюсь трёх правил:
1. Всё, что кто-либо просит меня скачать, установить или запустить, я ни за что не буду трогать на компьютере или телефоне, где храню криптовалюту.
2. Кошельки, расширения и инструменты для разработки — только с официальных сайтов. Адрес ввожу сам или открываю из сохранённой закладки. Поисковыми результатами не пользуюсь.
3. Если во время «собеседования» или обсуждения «сотрудничества» меня просят установить программу, запустить код или включить демонстрацию экрана — сразу заканчиваю разговор.
Устройство, на котором хранятся средства, должно использоваться только для этого. Ян Хайпо из ViaBTC раскритиковал Binance, и первым пунктом назвал то, что написание кода, общение и работа в интернете не были изолированы от производственной среды. Для нас это значит: на одном устройстве общаемся и скачиваем файлы, на другом подписываем транзакции и переводим средства. Подойдёт даже старый телефон.
И ещё: настоящее видео и аккаунт, полный фотографий из повседневной жизни, ничего не доказывают — B попался именно на этом. Судите о собеседнике не по тому, настоящий ли он, а по тому, что он просит вас сделать. Если он просит установить что-либо на свой компьютер — заканчивайте разговор.
Если вам недавно тоже приходили похожие сообщения, сделайте скриншот и отправьте его в комментарии. Только замажьте личные данные — я помогу разобраться.
#Предупреждение
#避坑提醒 #crypto #meme #BSC
На одной известной платформе для поиска работы с ним связался «директор проекта». На первом этапе было настоящее видеоинтервью с HR, а собеседник даже показал свои аккаунты в соцсетях, где были одни фотографии из повседневной жизни.
На втором этапе они перешли в мессенджер. Под конец собеседник попросил скачать «тестовое задание» на рабочий компьютер. Код запустился прямо во время установки и незаметно подменил одну из обычных программ для разработки на компьютере вредоносной версией. Антивирус ничего не обнаружил.
Инженер A попался ещё раньше — в июне. Он хотел установить инструмент для программирования с ИИ, нашёл установочный пакет через поисковик, но скачал изменённый кем-то пакет Homebrew. Специалисты по безопасности сразу обнаружили подмену на том компьютере, но информация о должностях A и его коллег уже утекла к злоумышленникам. Думаю, именно так они и взяли B на прицел.
20 октября хакеры использовали компьютер B как плацдарм и через внутренний инструмент с ИИ проникли на компьютеры A и другого инженера, C. Рано утром 30 октября, используя учётные данные A, они добрались до подписи кошелька.
Когда я это прочитал, первой мыслью было: люди из криптоиндустрии каждый день сталкиваются с такими схемами — просто под другими предлогами.
В криптоиндустрии вместо собеседования предлагают «сотрудничество над проектом», «приглашение на закрытое тестирование» или «набор амбассадоров». Схема та же: сначала завоёвывают доверие, а потом просят скачать бета-версию, запустить скрипт или установить определённую программу для видеоконференций.
В моих личных сообщениях уже такое было: 〔скриншот подозрительного сообщения + что собеседник просил установить〕
По словам самой Binance, в этом году компания остановила 57 предполагаемых атак со стороны Северной Кореи. Среди методов были фальшивые собеседования, вредоносные программы под видом инструментов для разработки, изменённые расширения для браузера и поддельные программы для видеоконференций.
Остановили 57 атак, а одна проскочила — и вот уже 6,3 млрд долларов.
После прочтения отчёта я проверил и свой компьютер: 〔что именно вы проверили, как и что обнаружили〕
Юй Сянь сказал: не надо просто смеяться над тем, что эти инженеры оказались такими слабыми. Сначала сам попадёшь под удар — тогда и поймёшь, сколько там всяких хитростей. Я согласен. Если уж целая команда безопасности Binance попалась, нам тем более нельзя терять бдительность.
Я придерживаюсь трёх правил:
1. Всё, что кто-либо просит меня скачать, установить или запустить, я ни за что не буду трогать на компьютере или телефоне, где храню криптовалюту.
2. Кошельки, расширения и инструменты для разработки — только с официальных сайтов. Адрес ввожу сам или открываю из сохранённой закладки. Поисковыми результатами не пользуюсь.
3. Если во время «собеседования» или обсуждения «сотрудничества» меня просят установить программу, запустить код или включить демонстрацию экрана — сразу заканчиваю разговор.
Устройство, на котором хранятся средства, должно использоваться только для этого. Ян Хайпо из ViaBTC раскритиковал Binance, и первым пунктом назвал то, что написание кода, общение и работа в интернете не были изолированы от производственной среды. Для нас это значит: на одном устройстве общаемся и скачиваем файлы, на другом подписываем транзакции и переводим средства. Подойдёт даже старый телефон.
И ещё: настоящее видео и аккаунт, полный фотографий из повседневной жизни, ничего не доказывают — B попался именно на этом. Судите о собеседнике не по тому, настоящий ли он, а по тому, что он просит вас сделать. Если он просит установить что-либо на свой компьютер — заканчивайте разговор.
Если вам недавно тоже приходили похожие сообщения, сделайте скриншот и отправьте его в комментарии. Только замажьте личные данные — я помогу разобраться.
#Предупреждение
#避坑提醒 #crypto #meme #BSC