


Во вторник, 3 ноября, Binance сообщила, что взлом компании начался с фальшивого собеседования: северокорейские хакеры дали одному из её инженеров тест по программированию со встроенным вредоносным ПО. Однако многие трейдеры по-прежнему сомневаются, что это вся история.
В результате кражи 29 октября из горячих кошельков Binance пропало 6,34 миллиарда долларов — это крупнейшее ограбление в истории криптовалют. В отчёте Binance об инциденте описана многомесячная кампания: подменённый файл для скачивания в июне, фальшивое собеседование в сентябре и внутренний инструмент на базе ИИ, который помог злоумышленникам найти инженеров, отвечавших за кошельки компании.
Не все этому верят. После взлома трейдеры в X называли его инсайдерской работой. Они указывают на то, как быстро деньги вывели — примерно за 20 минут через десять блокчейнов — и на то, как часто Binance меняла свою версию.
СРОЧНО: Binance заявляет, что хакеры заразили компьютер сотрудника через фальшивое собеседование. Вредоносная программа позволила им взломать внутренний ИИ-инструмент Binance, получить доступ к аккаунтам других инженеров и вывести $6.34 миллиарда из горячих кошельков компании.
— Bull Theory (@BullTheoryio) November 3, 2026
Доказательств никто не представил. ФБР связало кражу с северокорейской группировкой TraderTraitor, и компания TRM Labs, занимающаяся анализом блокчейнов, с высокой степенью уверенности согласна с этой версией.
BNB тоже не восстановился. Сейчас он торгуется по $703.33, прибавив сегодня 0.7%, но всё ещё на 7.4% ниже цены закрытия в $759.85 за день до взлома.
Так что же, по словам Binance, произошло и почему трейдеры всё ещё сомневаются?
Как, по версии Binance, произошёл взлом?
Это происходило постепенно и затронуло трёх инженеров. Содиректор Binance Ричард Тэн рассказал CNBC, что злоумышленники «месяцами прокладывали себе путь внутрь» и отверг версию, что слабым звеном был один ноутбук.
В отчёте описаны четыре этапа:
Июнь: инженер DevOps-команды кошельков, искавший ИИ-инструмент для написания кода, нажал на рекламу поддельной версии Homebrew — популярного инструмента разработчиков. Binance обнаружила угрозу, заменила устройство и обновила учётные данные, но к тому времени злоумышленники уже выяснили, кто обслуживает её кошельки.
Сентябрь: на сотрудника Binance, упомянувшего компанию в своём профиле, на сайте вакансий вышел фальшивый «директор проекта». После видеозвонка с «отделом кадров» и переписки с поддельным генеральным директором сотрудник скачал тестовое задание по программированию, в котором была скрыта вредоносная программа, не обнаруженная средствами защиты.
К 20 октября: с этого ноутбука злоумышленники использовали внутренний ИИ-инструмент, чтобы получить доступ к аккаунтам двух инженеров из команды кошельков. На компьютере одного из них находился токен для развёртывания контейнеров.
29 октября: злоумышленники использовали этот токен, чтобы развернуть вредоносный скрипт, получить доступ к сервису подписания транзакций кошелька и вывести средства через несколько блокчейн-сетей.
«Это была не одна ошибка и не одно нарушение безопасности — это была кампания, которая длилась несколько месяцев», — написал Тэн в X.
Binance заявляет, что пользователи ничего не потеряют. Компания возместила 98% украденных активов из собственных средств, а около $2.85 миллиарда было заморожено или перехвачено при содействии Tether, Circle и других компаний.
Читайте также: После взлома Binance опционы на $10.9 миллиарда истекли точно на уровне максимальной боли по биткоину
Почему трейдеры не верят версии Binance о взломе?
Потому что сомнения возникли ещё до публикации отчёта, а сам отчёт их не развеял. Через два дня после кражи трейдер Financelancelot назвал её «явно инсайдерской работой», а трейдер Solana Ansem написал: «Я больше не доверяю Binance».
Скептики снова и снова возвращаются к пяти пунктам:
Версия менялась: 29 октября Binance сначала обвинила в произошедшем ноутбук одного инженера DevOps. На следующий день компания обнаружила «дополнительные точки проникновения», а в окончательной версии фигурируют три инженера, четыре месяца и ИИ-инструмент.
Скорость: большую часть средств вывели примерно за 20 минут через десять блокчейн-сетей, причём все подписи были действительными. Критики спрашивают, как взломанный ноутбук мог обеспечить такой широкий доступ.
Предупреждение в июне: Binance обнаружила первое вторжение и обновила учётные данные, однако в октябре у инженера той же команды всё ещё был токен для развёртывания, а вредоносная программа из задания на собеседовании оставалась незамеченной несколько недель.
Деньги продолжали перемещаться: компания Bitquery, занимающаяся анализом данных в блокчейне, обнаружила исходящие переводы Ethereum вплоть до 23:56 UTC, уже после того как Binance приостановила вывод средств. В отчёте говорится, что злоумышленник продолжал опустошать горячий кошелёк благодаря 50 предварительно подписанным разрешениям EIP-7702.
Размер горячих кошельков: в кошельках, подключённых к интернету, находилось $6.34 миллиарда, и критики хотят знать, почему под угрозой оказалась такая крупная сумма.
Доказательство резервов не помогло. В доказательстве Binance от 2 ноября использовался снимок от 31 октября, сделанный после того, как компания уже выкупила большую часть украденных монет. Поэтому критики говорят, что по нему невозможно понять, насколько велика была недостача.
Взлом такого масштаба означает серьёзные сбои в системе безопасности. Не существует платформ, которые нельзя взломать, но это не может служить оправданием. Каждый инцидент выявляет уязвимости, которые следовало устранить. Некоторые детали выглядят неловко. Публичные объяснения также упрощают то, что, по всей видимости, было… https://t.co/ZMAjZt2hF8
— CZ BNB (@cz_binance) November 4, 2026
Некоторые из самых громких обвинений уже рассыпались. Вирусный пост, обвинявший в случившемся северокорейскую «медовую ловушку», набрал более 800 000 просмотров, прежде чем соосновательница И Хэ назвала его ложью и заявила, что ZachXBT, расследователя, на которого ссылался пост, этого не говорил.
То, что злоумышленники проникли в систему через ноутбук сотрудника, не означает, что это была инсайдерская работа. Фальшивые предложения о работе с вредоносными заданиями по программированию — самый известный приём TraderTraitor, той же группы, которая в феврале 2025 года совершила взлом Bybit на $1.5 миллиарда.
Где сейчас украденные деньги?
Удалось остановить менее половины. По словам Binance, из похищенных $6.34 миллиарда было заморожено или перехвачено $2.85 миллиарда. Значительная часть этой суммы приходится на стейблкоины, которые Tether и Circle могли заблокировать.
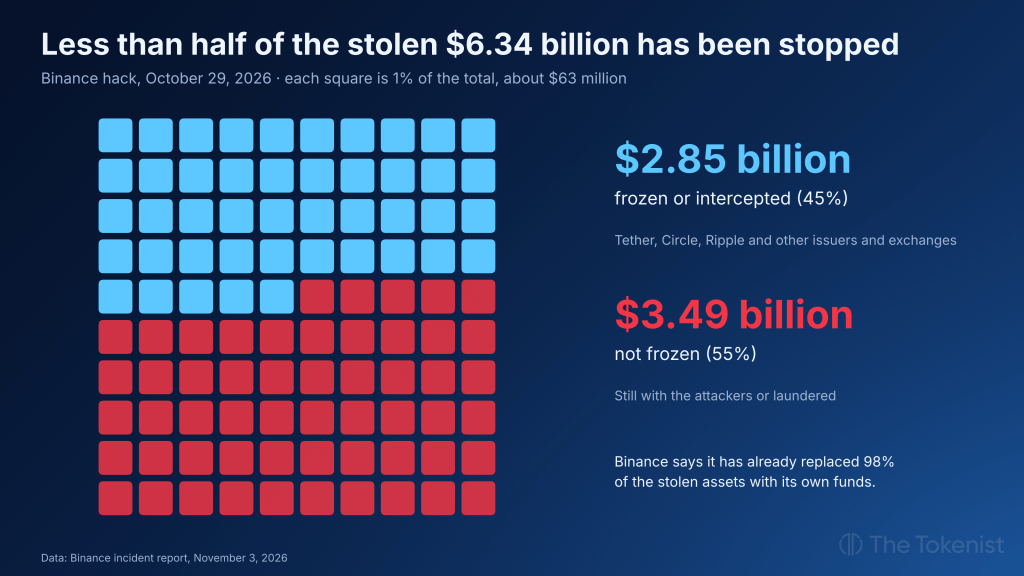
Остальные средства продолжают перемещаться. Компания Elliptic, занимающаяся анализом блокчейнов, насчитала около $3.24 миллиарда на адресах, связанных с атакующими, а Chainalysis обнаружила, что украденные средства смешивали с деньгами, полученными в результате сентябрьского взлома Bitget.
Одна часть средств так и не сдвинулась с места. 233.46 миллиона XRP, похищенных у Binance и оценённых примерно в $299 миллионов, с 2 ноября лежат в шести кошельках; по состоянию на утро среды их не тронули.
Читайте также: Продавцы биткоина фиксируют убытки уже неделю при цене ниже $80 000, пока Strategy и Strive продолжают покупать: удержится ли уровень $75 000?
Что может изменить мнение трейдеров?
Скоро появятся новые доказательства. В ближайшие несколько дней ожидаются три события:
Второй снимок резервов: Binance планировала сделать его сегодня, включив больше токенов. На создание доказательства с нулевым разглашением уходит около 40–50 часов.
Вывод средств: его возобновляют по отдельным сетям, добавляя новые активы с вторника.
Независимая проверка: сторонние компании по кибербезопасности проверяют выводы Binance, однако компания не сообщила, когда и в каком объёме опубликует результаты.
Анализ цены BNB: сможет ли BNB вернуться к уровню до взлома?
Пока нет. 29 октября BNB упал на 8.1% — с $759.85 до $698.46 — при объёме торгов в $414 миллионов, более чем в четыре раза превышавшем объём предыдущего дня.
С тех пор цена держится у 200-дневной экспоненциальной скользящей средней (EMA). Сегодня BNB опускался до $680.74, приблизившись к минимуму в день взлома на уровне $680, а затем отскочил до $703.33.
Ключевые уровни:
$727.73: 50-дневная EMA, которая сейчас направлена вниз
$759.85: цена закрытия 28 октября, последний уровень перед взломом
$693.01: 200-дневная EMA
$680: минимум 29 октября
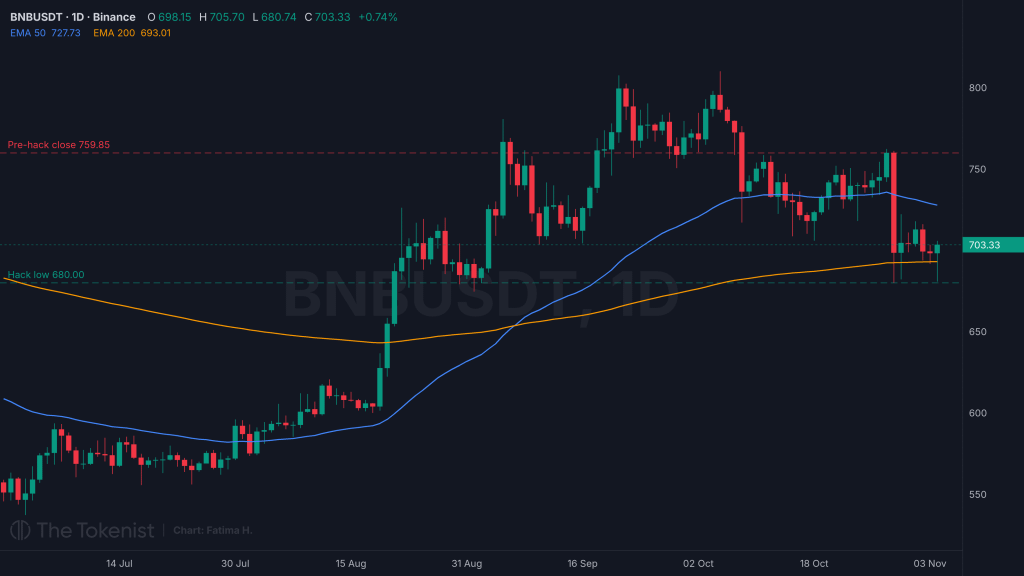
Дневной график BNBUSDT. Источник: TradingView.
Сценарий Условие Возможное развитие Рост Дневное закрытие выше $727.73 $759.85, цена закрытия перед взломом Пауза Удержание в диапазоне $693–$727.73 Боковое движение до следующего доказательства резервов Снижение Дневное закрытие ниже $680 $674.60, минимум 1 сентября
Binance подробно изложила свою версию взлома. Пока независимая проверка её не подтвердит, трейдеры будут воспринимать график BNB как показатель доверия к компании.
Публикация «Binance заявляет, что взлом на $6.3 миллиарда начался с фальшивого собеседования, но трейдеры не убеждены» впервые появилась на Tokenist.