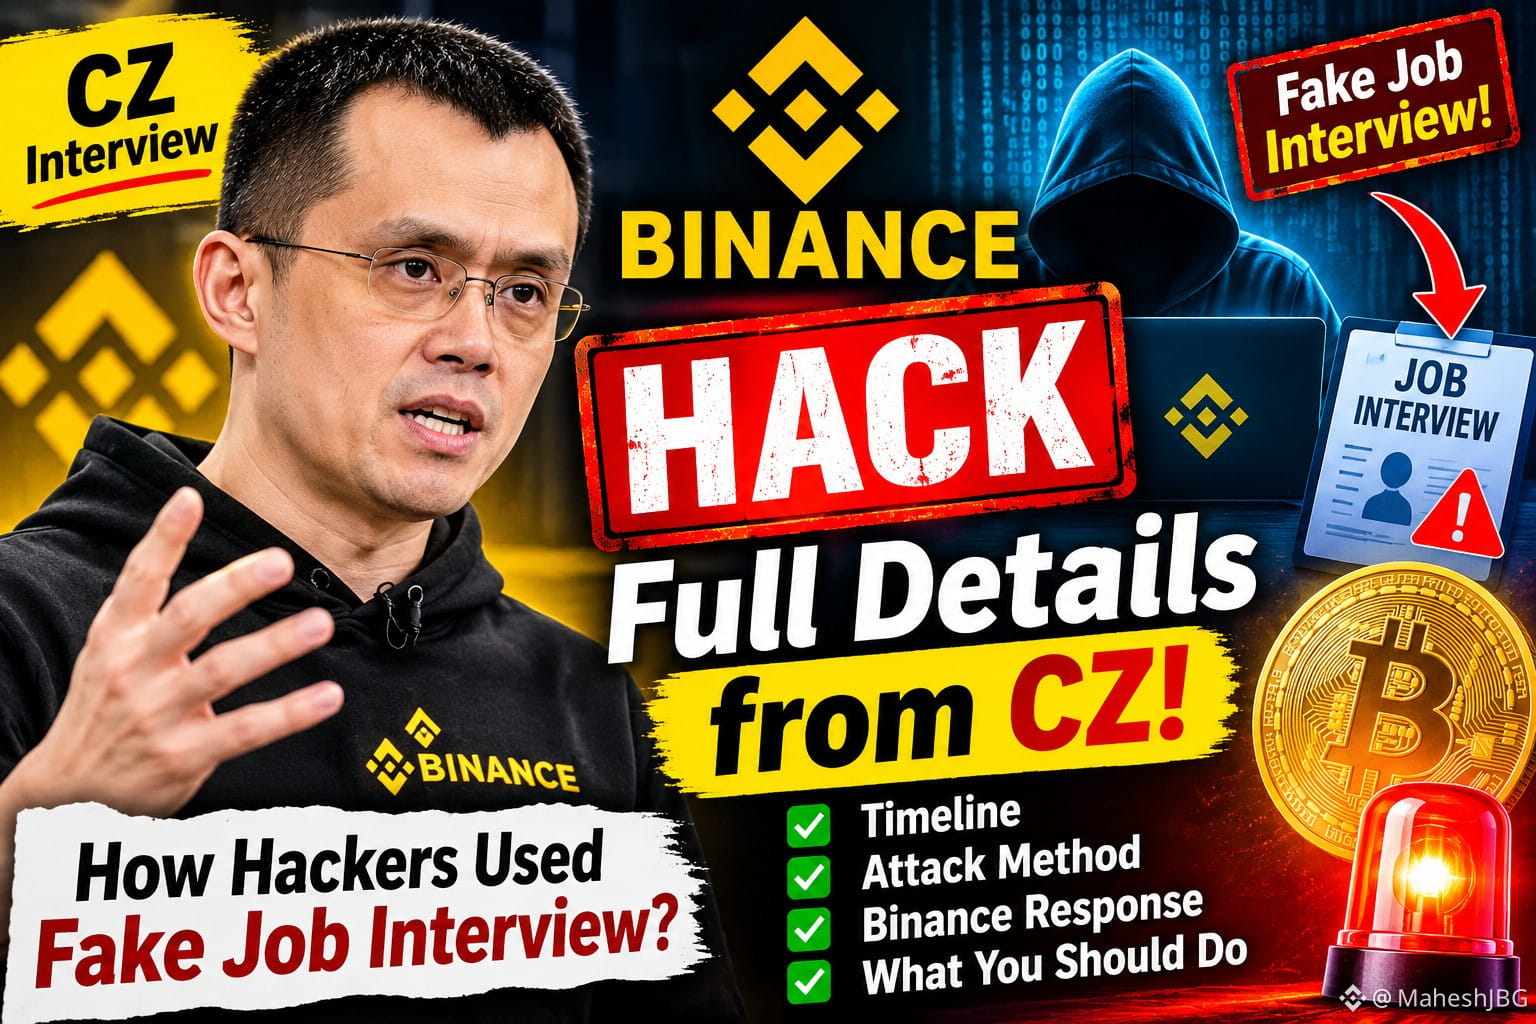
Согласно сводке Binance об инциденте и публичным комментариям CZ, это была не простая хакерская атака, а целенаправленная операция социальной инженерии, продолжавшаяся несколько месяцев.
Хронология атаки
- Июнь 2026 года: инженер скачал вредоносный инструмент для разработчиков, замаскированный под легальное программное обеспечение. Вредоносная программа позволила злоумышленникам получить первоначальный доступ.
- Сентябрь 2026 года: с другим инженером Binance связались под видом собеседования при приёме на работу. В ходе собеседования инженера попросили скачать и запустить «техническое задание», которое тайно установило вредоносную программу.
- 20 октября: злоумышленники использовали скомпрометированные устройства и злоупотребили внутренним инструментом ИИ, чтобы расширить доступ к системам Binance.
- 29 октября: используя украденные учётные данные, злоумышленники запустили вредоносные скрипты и за считаные минуты вывели активы из горячих кошельков, подключённых к интернету. Binance заморозила активы на сумму около 2,8–3,0 миллиарда долларов, однако в целом пострадали криптоактивы на сумму около 6,3 миллиарда долларов.
Что сказал CZ
В своём первом интервью после инцидента CZ подчеркнул:
- Криптоиндустрии необходимо теснее сотрудничать в вопросах безопасности.
- ИИ помогает как злоумышленникам, так и защитникам, поэтому биржам нужны более эффективные системы обнаружения угроз на базе ИИ.
- Биржам следует делиться данными об угрозах и быстрее замораживать украденные активы по всей отрасли.
- Binance компенсирует потери пострадавшим пользователям и продолжит активно инвестировать в кибербезопасность.
Уроки для пользователей криптовалют
- Никогда не устанавливайте программы, присланные неизвестными рекрутерами или интервьюерами.
- По возможности используйте для работы и операций с криптовалютой отдельные устройства.
- Включите двухфакторную аутентификацию с аппаратным ключом вместо SMS.
- Проверяйте рекрутеров и компании, прежде чем скачивать тестовые задания по программированию или другие задания.
- Остерегайтесь неожиданных предложений о работе в LinkedIn или Telegram.
$BNB $ETH $XRP
Хронология атаки
- Июнь 2026 года: инженер скачал вредоносный инструмент для разработчиков, замаскированный под легальное программное обеспечение. Вредоносная программа позволила злоумышленникам получить первоначальный доступ.
- Сентябрь 2026 года: с другим инженером Binance связались под видом собеседования при приёме на работу. В ходе собеседования инженера попросили скачать и запустить «техническое задание», которое тайно установило вредоносную программу.
- 20 октября: злоумышленники использовали скомпрометированные устройства и злоупотребили внутренним инструментом ИИ, чтобы расширить доступ к системам Binance.
- 29 октября: используя украденные учётные данные, злоумышленники запустили вредоносные скрипты и за считаные минуты вывели активы из горячих кошельков, подключённых к интернету. Binance заморозила активы на сумму около 2,8–3,0 миллиарда долларов, однако в целом пострадали криптоактивы на сумму около 6,3 миллиарда долларов.
Что сказал CZ
В своём первом интервью после инцидента CZ подчеркнул:
- Криптоиндустрии необходимо теснее сотрудничать в вопросах безопасности.
- ИИ помогает как злоумышленникам, так и защитникам, поэтому биржам нужны более эффективные системы обнаружения угроз на базе ИИ.
- Биржам следует делиться данными об угрозах и быстрее замораживать украденные активы по всей отрасли.
- Binance компенсирует потери пострадавшим пользователям и продолжит активно инвестировать в кибербезопасность.
Уроки для пользователей криптовалют
- Никогда не устанавливайте программы, присланные неизвестными рекрутерами или интервьюерами.
- По возможности используйте для работы и операций с криптовалютой отдельные устройства.
- Включите двухфакторную аутентификацию с аппаратным ключом вместо SMS.
- Проверяйте рекрутеров и компании, прежде чем скачивать тестовые задания по программированию или другие задания.
- Остерегайтесь неожиданных предложений о работе в LinkedIn или Telegram.
$BNB $ETH $XRP