Честный вопрос: если приятный рекрутер присылает тебе «небольшое техническое задание», которое нужно установить, ты его запускаешь?
В сентябре так поступил инженер Binance. Согласно предварительному отчёту, опубликованному Binance 3 ноября, этот шаг открыл путь к краже 29 октября на сумму 6,34 млрд $.
Кратко:
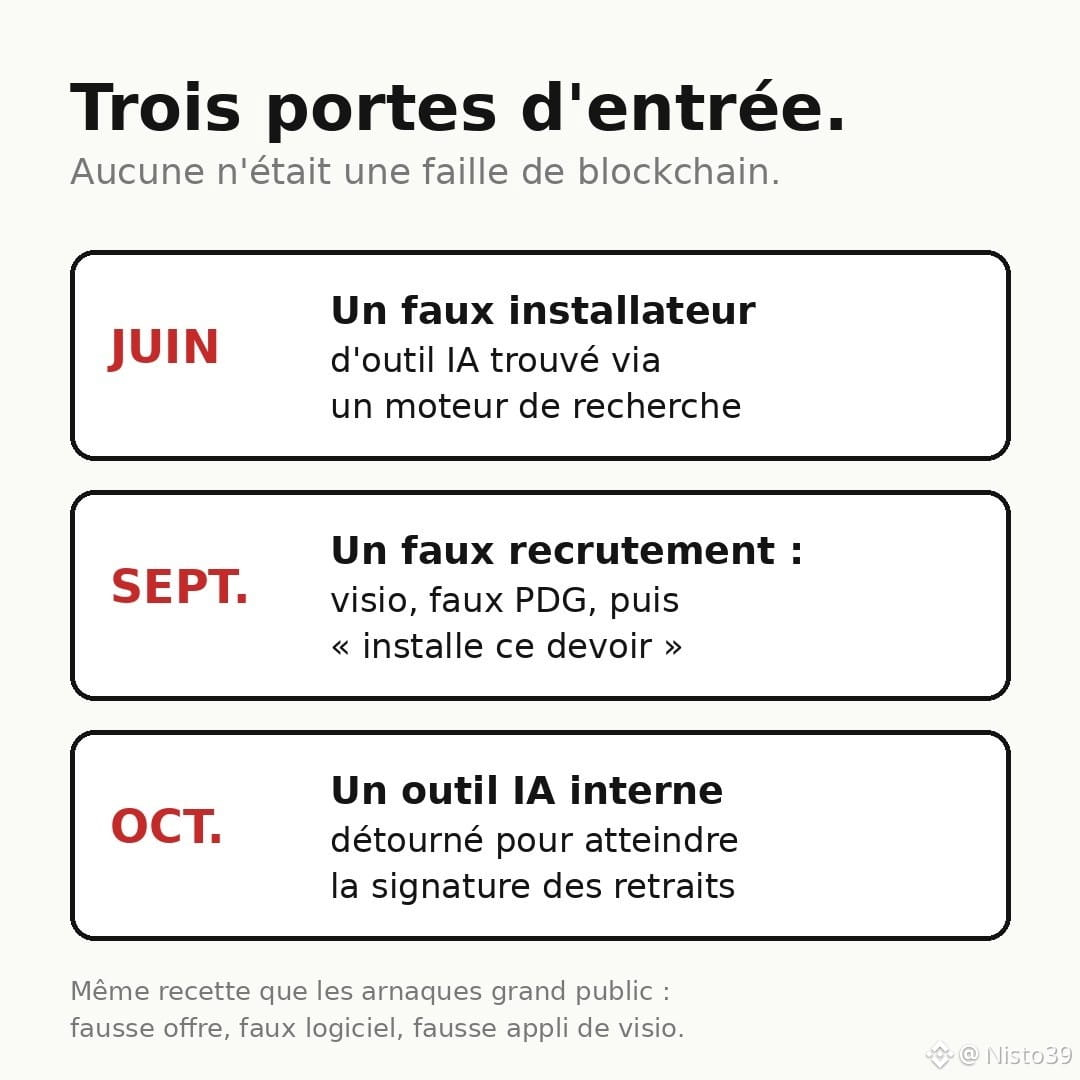
• июнь: инженер ищет инструмент для ИИ-кодинга в поисковике и устанавливает поддельную версию. Компьютер заменили, но данные о его команде утекли.
• сентябрь: с коллегой связываются на настоящей платформе для поиска работы. Фальшивая сотрудница отдела кадров выходит на видеосвязь и показывает свои соцсети, чтобы вызвать доверие, а затем появляется фальшивый гендиректор. В конце: «скачай это задание на рабочий компьютер». Вредоносная программа запускается, антивирус ничего не замечает.
• октябрь: через внутренний ИИ-инструмент злоумышленники добираются до сервиса, который подписывает вывод средств.
Меня поражает вот что: никакой эффектной уязвимости в блокчейне. Только терпение и злоупотребление доверием.
И это угрожает не только гигантам. Binance сообщает, что в 2026 году заблокировала 57 атак, связанных с Северной Кореей, используя знакомые всем уловки: фальшивое предложение о работе, поддельная программа, найденная через рекламу, фальшивое приложение для видеозвонков «для собеседования».
Binance заявляет, что заморозила или заблокировала 2,85 млрд $ и возместила 98 % активов по состоянию на 31/10. $BNB потерял ~8 % за неделю, а $ETH находится в центре этой истории: хакеры злоупотребили EIP-7702 — функцией Ethereum, которая позволяет аккаунту делегировать действия смарт-контракту.
Тебе когда-нибудь предлагали работу, для которой нужно было «просто установить файл»? Что насторожило тебя?
Источники: отчёт Binance, The Hacker News, PANews, CoinEdition. Не является финансовой рекомендацией.
#Binance #Securite #Arnaque #Crypto
В сентябре так поступил инженер Binance. Согласно предварительному отчёту, опубликованному Binance 3 ноября, этот шаг открыл путь к краже 29 октября на сумму 6,34 млрд $.
Кратко:
• июнь: инженер ищет инструмент для ИИ-кодинга в поисковике и устанавливает поддельную версию. Компьютер заменили, но данные о его команде утекли.
• сентябрь: с коллегой связываются на настоящей платформе для поиска работы. Фальшивая сотрудница отдела кадров выходит на видеосвязь и показывает свои соцсети, чтобы вызвать доверие, а затем появляется фальшивый гендиректор. В конце: «скачай это задание на рабочий компьютер». Вредоносная программа запускается, антивирус ничего не замечает.
• октябрь: через внутренний ИИ-инструмент злоумышленники добираются до сервиса, который подписывает вывод средств.
Меня поражает вот что: никакой эффектной уязвимости в блокчейне. Только терпение и злоупотребление доверием.
И это угрожает не только гигантам. Binance сообщает, что в 2026 году заблокировала 57 атак, связанных с Северной Кореей, используя знакомые всем уловки: фальшивое предложение о работе, поддельная программа, найденная через рекламу, фальшивое приложение для видеозвонков «для собеседования».
Binance заявляет, что заморозила или заблокировала 2,85 млрд $ и возместила 98 % активов по состоянию на 31/10. $BNB потерял ~8 % за неделю, а $ETH находится в центре этой истории: хакеры злоупотребили EIP-7702 — функцией Ethereum, которая позволяет аккаунту делегировать действия смарт-контракту.
Тебе когда-нибудь предлагали работу, для которой нужно было «просто установить файл»? Что насторожило тебя?
Источники: отчёт Binance, The Hacker News, PANews, CoinEdition. Не является финансовой рекомендацией.
#Binance #Securite #Arnaque #Crypto