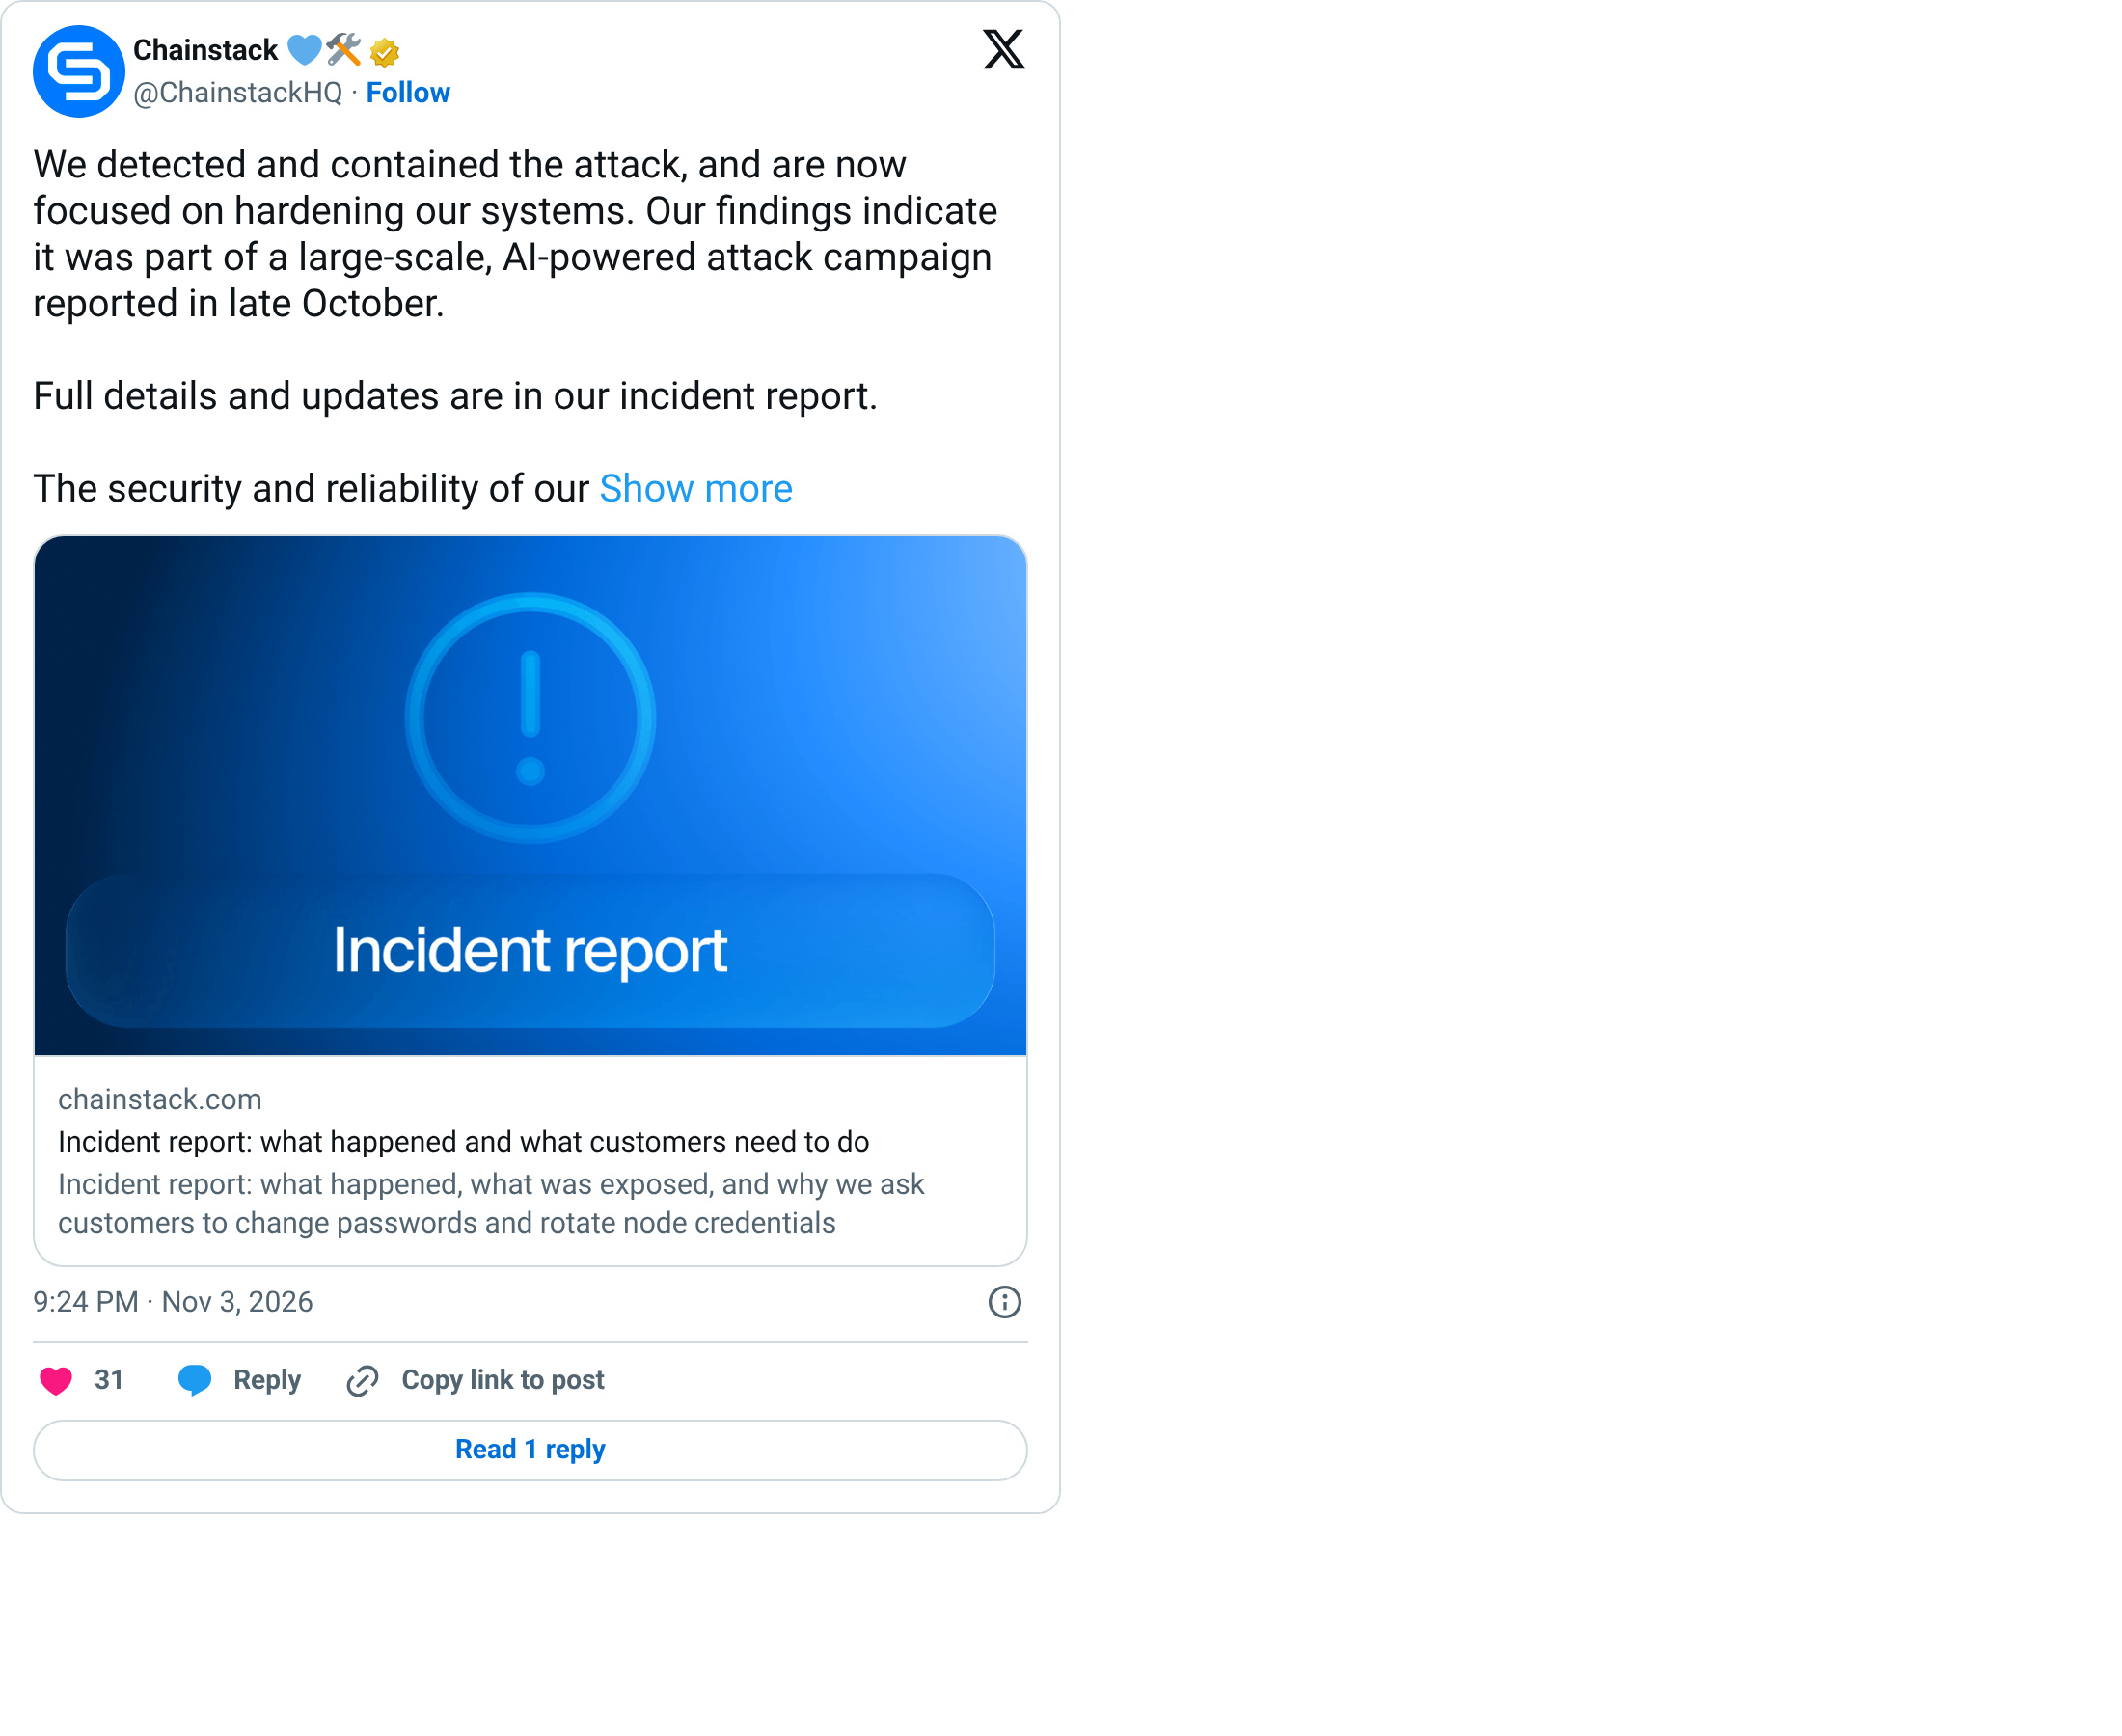
Если вы запускали узел через Chainstack, считайте, что ваши адрес электронной почты, хеш пароля и ключ узла уже скомпрометированы: компания официально рассматривает их как утекшие
Эта компания предоставляет многим проектам RPC и узлы.
Хакеры проникли в среду разработки через сторонний компонент, а затем получили доступ к части производственной базы данных.
Компания считает, что это было частью волны атак с использованием ИИ в конце октября.
В затронутой клиентской базе были названия организаций, имена учётных записей, адреса электронной почты участников и хеши паролей.
Также был затронут сервис, где хранятся учётные данные узлов. Компания заявляет, что нет доказательств, что к ним обращались, но на всякий случай считает их скомпрометированными.
Клиентам предписали немедленно сменить пароли, заменить ключи узлов и выпустить новые API-ключи платформы.
Сами узлы продолжали работать. Данные карт не хранились, поэтому утечки не было.
Эта компания предоставляет многим проектам RPC и узлы.
Хакеры проникли в среду разработки через сторонний компонент, а затем получили доступ к части производственной базы данных.
Компания считает, что это было частью волны атак с использованием ИИ в конце октября.
В затронутой клиентской базе были названия организаций, имена учётных записей, адреса электронной почты участников и хеши паролей.
Также был затронут сервис, где хранятся учётные данные узлов. Компания заявляет, что нет доказательств, что к ним обращались, но на всякий случай считает их скомпрометированными.
Клиентам предписали немедленно сменить пароли, заменить ключи узлов и выпустить новые API-ключи платформы.
Сами узлы продолжали работать. Данные карт не хранились, поэтому утечки не было.