
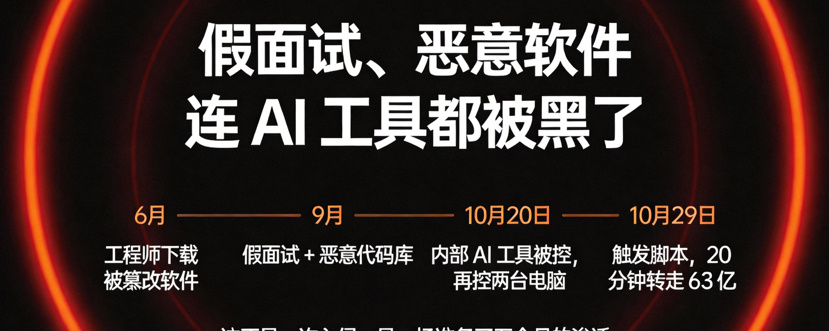
3 ноября Binance опубликовала предварительный отчёт о расследовании — возможно, это самый важный отчёт по безопасности за этот год, который стоит прочитать каждому специалисту. Это была не просто история о том, что кто-то «попался на фишинг», а многоэтапное проникновение, подготовка к которому заняла пять месяцев:
Июнь|Заложить семя
Инженер из команды разработчиков кошелька скачал модифицированное программное обеспечение. Внутренние системы обнаружили угрозу, и ему заменили устройство, но хакеры уже выяснили, чем он занимается и кто его коллеги по команде.
Сентябрь|Фальшивое собеседование
Кто-то выдал себя за директора проекта и связался с инженером-программистом через легальную платформу для поиска работы. Затем другой человек, представившись генеральным директором одной компании, провёл с ним «собеседование» в приложении для общения и попросил скачать тестовое задание, в котором была спрятана вредоносная библиотека кода. Вредоносная программа использовала сложные методы обфускации и обхода защиты, напрямую подменила компоненты легальных инструментов разработки, а затем установила связь с внешним сервером.
20 октября|Горизонтальное перемещение
Злоумышленники воспользовались ноутбуком инженера, которого «собеседовали», и с помощью внутреннего ИИ-инструмента Binance получили контроль над компьютерами ещё двух инженеров-разработчиков, отвечавших за цифровые кошельки.
29 октября|Атака
Удалённо войдя в компьютер третьего инженера, они запустили вредоносный скрипт и за 20 минут вывели 6,3 миллиарда долларов.
Вот что в этой истории действительно пугает:
Это были не фишинговые письма, не утечка приватных ключей и не злой умысел сотрудника.
Злоумышленники использовали ИИ-инструмент как трамплин. Собственный ИИ-помощник Binance превратился в инструмент для горизонтального перемещения хакеров. Это первый публично известный случай, который вывел на первый план тему «безопасности цепочки поставок ИИ».
Что сейчас делает Binance:
Восстанавливает затронутые системы кошельков, внутренние ИИ-инструменты и системы контроля доступа; усиливает контроль рисков для кошельков; внедряет обнаружение аномального поведения ИИ; привлекает сторонних экспертов по кибербезопасности для комплексной проверки.
Три напоминания для обычных пользователей:
① «На собеседовании просят скачать тестовое задание или проект» — сейчас это самый распространённый способ целевой атаки. Если при найме вас просят запустить неизвестный код, сначала проверьте личность собеседника.
② Подмена инструментов разработки — один из самых незаметных видов вторжения. Среда, которой вы пользуетесь каждый день, сама может стать вектором атаки.
③ Безопасность криптобиржи — это не вопрос «доверяете вы ей или нет», а вопрос «готова ли она раскрывать подробности». То, что на этот раз она их раскрыла, — ей в плюс.
Какой этап этого отчёта удивил вас больше всего? Обсудим в комментариях.
Подписывайтесь на меня: сегодня вечером расскажу, как повлияли результаты промежуточных выборов и что делать теперь.
$BTC #Binance #Безопасность
Мнение не является рекомендацией. Вы несёте ответственность за свои риски.