#Отчёт Binance о расследовании инцидента безопасности 30 октября
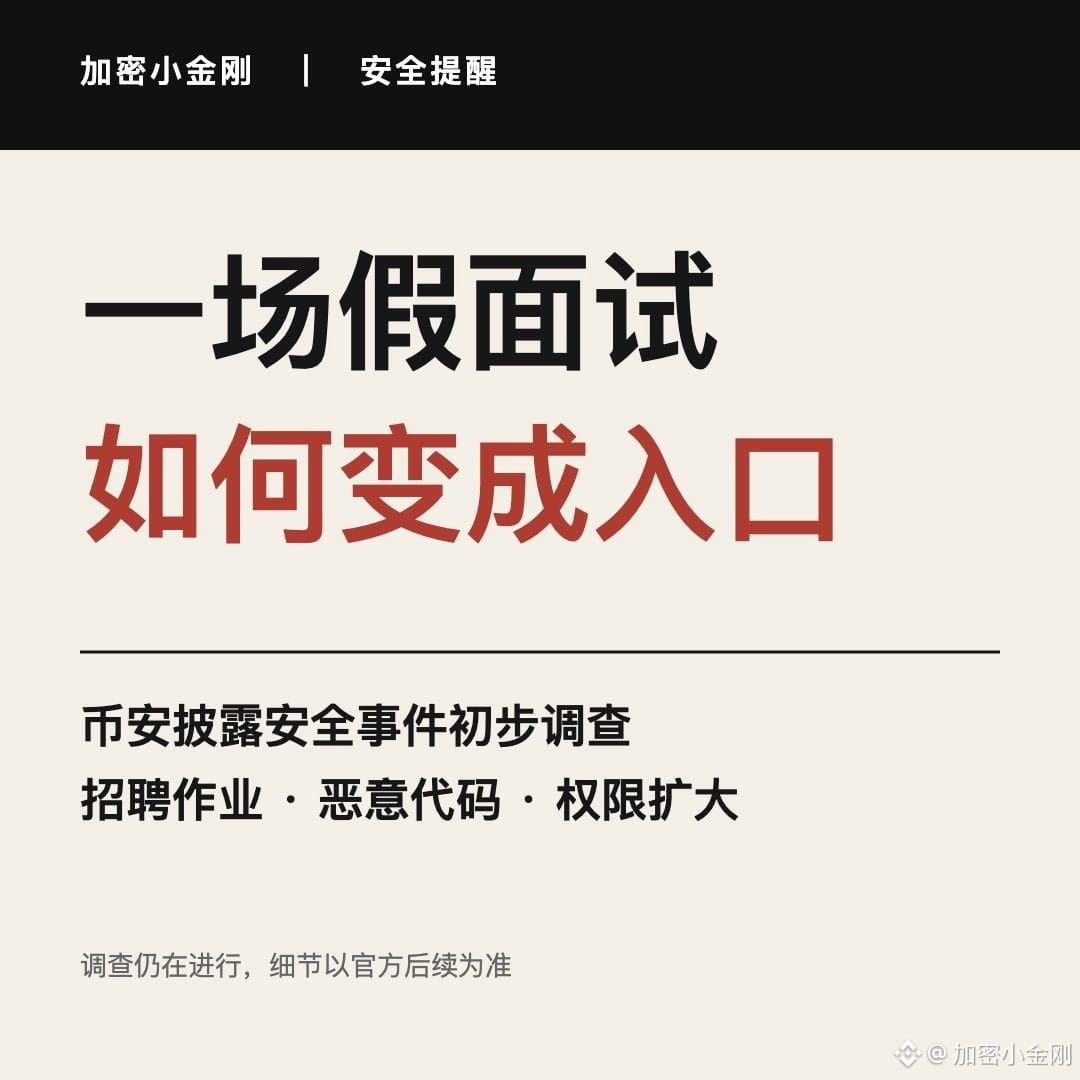
Как фальшивое собеседование стало способом проникновения в системы кошельков?
В предварительном отчёте Binance есть эпизод, на который особенно стоит обратить внимание тем, кто ищет работу: собеседование прошло в два этапа, а собеседовавший показал аккаунты в соцсетях с фотографиями и видео. Перед завершением второго этапа инженера попросили скачать на рабочий компьютер задание по программированию.
Проблема скрывалась в репозитории с кодом задания: Binance сообщила, что вредоносный код выполнился во время установки окружения. Затем злоумышленники воспользовались заражённым устройством и внутренними инструментами, чтобы получить контроль над устройствами других инженеров, и в итоге добрались до систем, связанных с подписанием транзакций кошелька.
Инцидент затронул несколько звеньев, расследование продолжается; фальшивое собеседование было не единственным способом проникновения, упомянутым в отчёте. Платформа также сообщила, что привлечёт независимых экспертов по безопасности для проверки.
Разработчикам и соискателям стоит прямо сейчас проверить две вещи:
1️⃣ Если проект прислал незнакомый рекрутер, сначала проверьте компанию и информацию о вакансии, а затем изучите установочные скрипты и зависимости. Не запускайте код из неизвестного источника на компьютере, где хранятся рабочие учётные данные или кошельки.
2️⃣ Если на рабочем устройстве запускался подозрительный код, незамедлительно обратитесь в команду безопасности. Простое удаление файлов проекта не доказывает, что вредоносная программа и утёкшие учётные данные были полностью удалены.
Одного видеоинтервью и аккаунтов в соцсетях, которые выглядят настоящими, недостаточно, чтобы считать код безопасным.
Только для справки, не является инвестиционной рекомендацией.
#БезопасностьКриптовалют #Кибербезопасность
Как фальшивое собеседование стало способом проникновения в системы кошельков?
В предварительном отчёте Binance есть эпизод, на который особенно стоит обратить внимание тем, кто ищет работу: собеседование прошло в два этапа, а собеседовавший показал аккаунты в соцсетях с фотографиями и видео. Перед завершением второго этапа инженера попросили скачать на рабочий компьютер задание по программированию.
Проблема скрывалась в репозитории с кодом задания: Binance сообщила, что вредоносный код выполнился во время установки окружения. Затем злоумышленники воспользовались заражённым устройством и внутренними инструментами, чтобы получить контроль над устройствами других инженеров, и в итоге добрались до систем, связанных с подписанием транзакций кошелька.
Инцидент затронул несколько звеньев, расследование продолжается; фальшивое собеседование было не единственным способом проникновения, упомянутым в отчёте. Платформа также сообщила, что привлечёт независимых экспертов по безопасности для проверки.
Разработчикам и соискателям стоит прямо сейчас проверить две вещи:
1️⃣ Если проект прислал незнакомый рекрутер, сначала проверьте компанию и информацию о вакансии, а затем изучите установочные скрипты и зависимости. Не запускайте код из неизвестного источника на компьютере, где хранятся рабочие учётные данные или кошельки.
2️⃣ Если на рабочем устройстве запускался подозрительный код, незамедлительно обратитесь в команду безопасности. Простое удаление файлов проекта не доказывает, что вредоносная программа и утёкшие учётные данные были полностью удалены.
Одного видеоинтервью и аккаунтов в соцсетях, которые выглядят настоящими, недостаточно, чтобы считать код безопасным.
Только для справки, не является инвестиционной рекомендацией.
#БезопасностьКриптовалют #Кибербезопасность