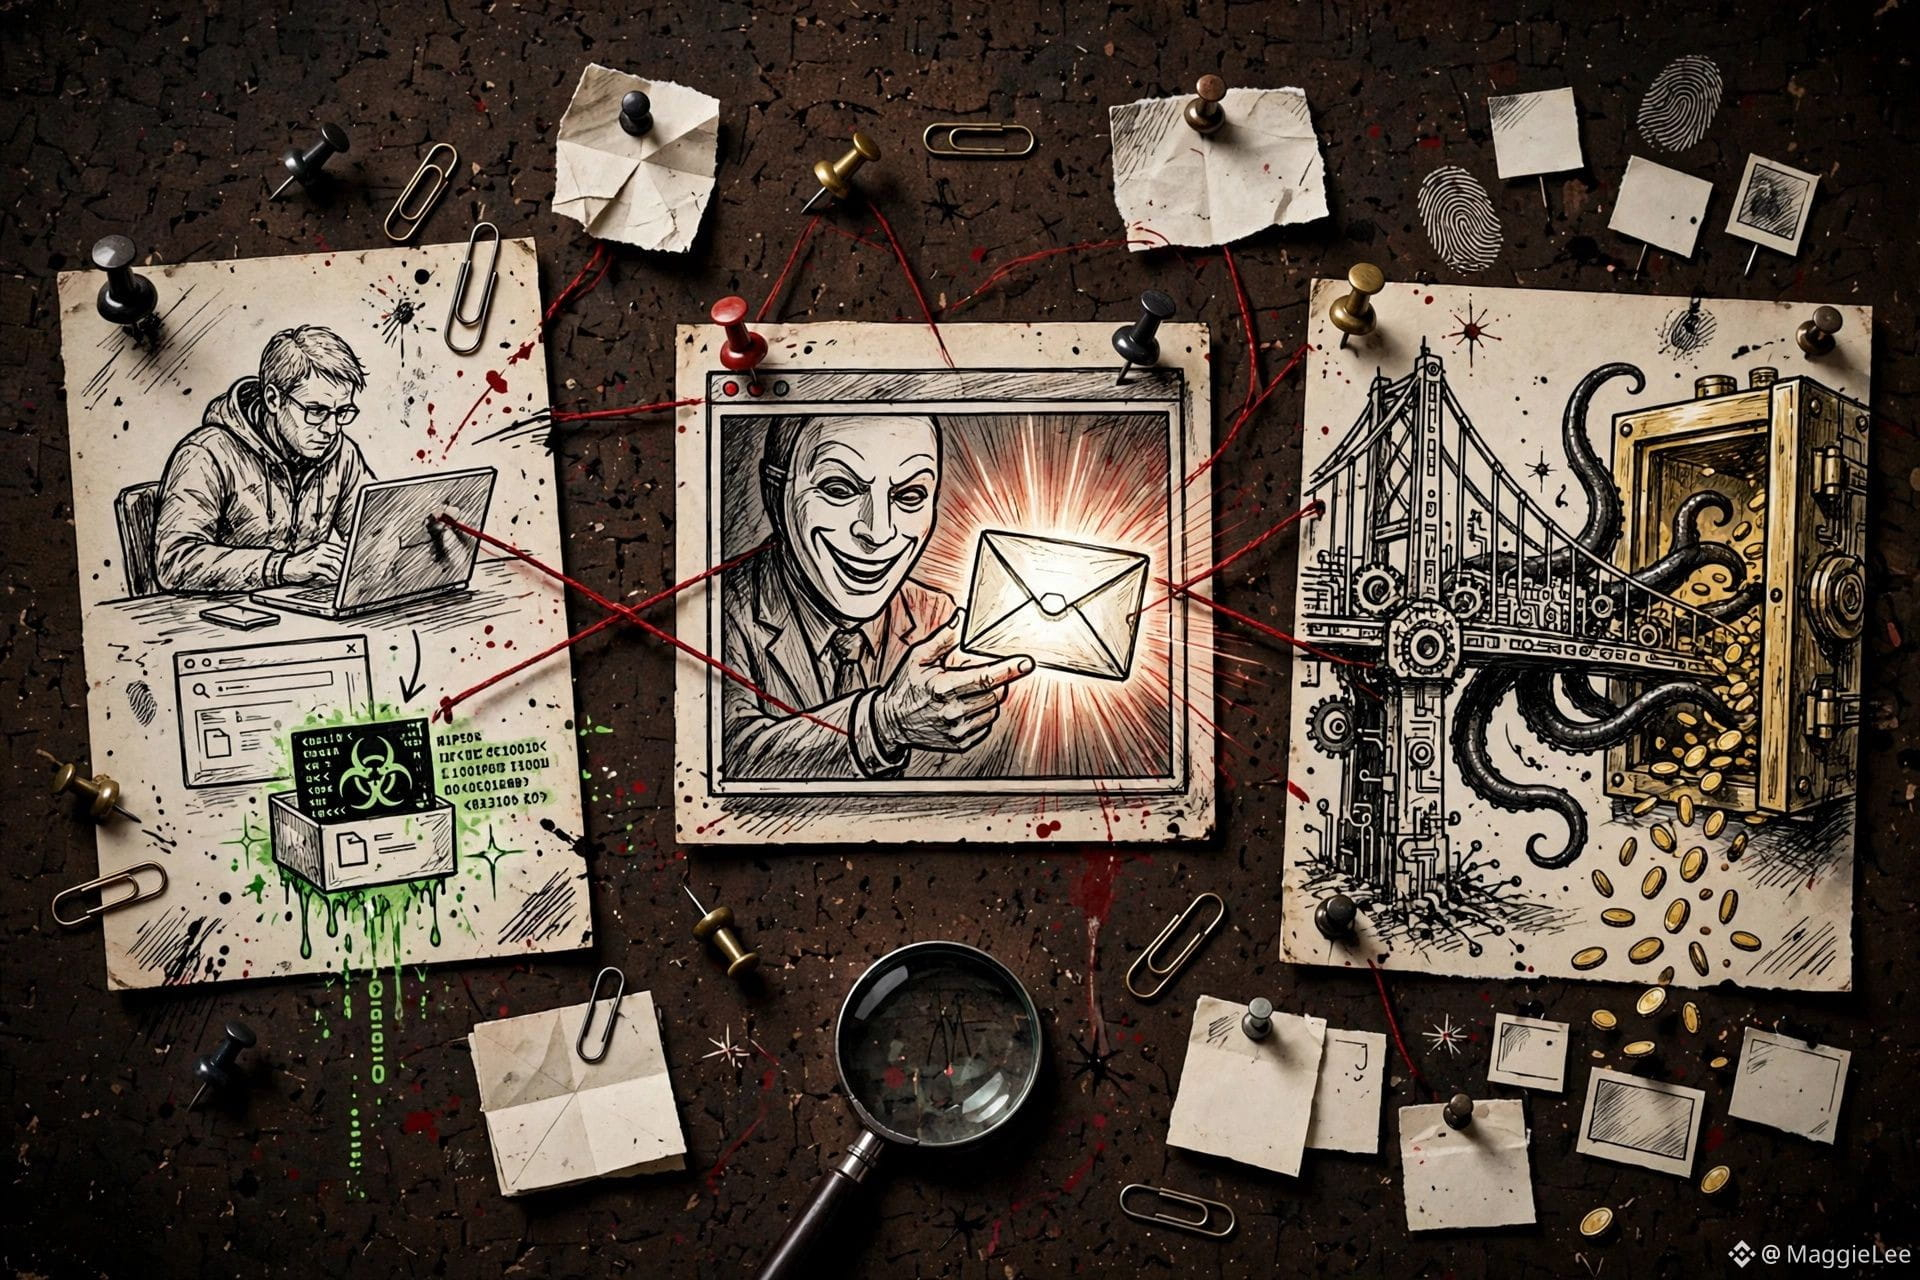
Полная схема взлома на 6,3 млрд наконец раскрыта: это были не предатели внутри компании и не ошибка одного компьютера — это проникновение, которому 5 месяцев методично прокладывали путь.
Вчера Binance опубликовала отчет с разбором инцидента, восстановив всю цепочку атаки, приведшей к крупнейшей краже криптовалюты в истории 29 октября:
Шаг первый — июнь. DevOps-инженер команды кошельков искал в поисковике ИИ-инструмент для программирования и скачал установочный пакет Homebrew, зараженный через вредоносную рекламу Google. Компьютер был скомпрометирован. Команда безопасности Binance обнаружила проблему и заменила устройство, но пропустила вторую волну атаки: хакеры удалили легальный исполняемый файл pyenv и подменили его вредоносной версией, оставив бэкдор. Система защиты конечных устройств не подала сигнал тревоги.
Шаг второй — сентябрь. Второго инженера поймали на «фальшивом собеседовании» на платформе для поиска работы: сначала прошло настоящее видеоинтервью, а HR даже прислал ссылку на личный аккаунт в соцсети с фотографиями, чтобы завоевать доверие. На втором этапе появился «гендиректор несуществующей компании», а в конце прислали «тестовое задание по программированию» — стоило его запустить, как активировался троян нулевого дня. За несколько месяцев хакеры таким образом получили доступы нескольких инженеров.
Шаг третий — 20 октября. Используя компьютер второго инженера и внутренний ИИ-инструмент Binance, хакеры проникли в сеть и добрались до компьютеров первого инженера и третьего инженера команды кошельков. 29 октября с 17:15 до 19:56 они вошли в компьютер третьего инженера, развернули контейнер и запустили вредоносный скрипт — активы на 6,34 млрд долларов начали утекать.
Особенно стоит вдуматься в объяснение из отчета: почему после первого подозрительного перевода почти 2 часа не удавалось остановить атаку? Потому что в горячем кошельке использовались многосторонние вычисления MPC — не было единого закрытого ключа, которым можно было бы «одним нажатием отменить» вредоносное разрешение EIP-7702. Архитектура безопасности, призванная устранить единую точку отказа, в экстренной ситуации как раз стала самым медленным звеном. Между безопасностью и скоростью остановки потерь впервые возник такой дорогой компромисс.
В цифрах: около 2,85 млрд долларов уже заморожено или перехвачено; 98% затронутых активов восполнено из резервов компании, пользователи не понесут убытков. Хэ И уже опровергла версию о «предателях внутри компании», а Teng признал в эфире CNBC: «Этого не должно было произойти. Мы полностью берем на себя ответственность».
Но не позволяйте фразе «98% уже восполнено» сбить вас с толку. Восполнить потери удалось потому, что это Binance. Если бы атака такого масштаба обрушилась на любую небольшую или среднюю биржу, та просто обнулилась бы — восполнять 98% было бы нечем. Главный урок этого дела не в том, что «Binance очень безопасна», а в том, что «только Binance может позволить себе заплатить за этот урок».
К слову: Binance заявила, что в этом году уже пресекла 57 киберугроз, предположительно связанных с Северной Кореей. В деле на 6,3 млрд долларов ФБР приписало атаку группе TraderTraitor, но использованные методы — фальшивые собеседования, зараженные инструменты разработки, скомпрометированные ИИ-инструменты — это то, чем каждый разработчик пользуется ежедневно. Поверхность атаки давно изменилась, а методы защиты за ней не поспели.
Личное исследование, не является инвестиционной рекомендацией.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #БезопасностьБирж
Вчера Binance опубликовала отчет с разбором инцидента, восстановив всю цепочку атаки, приведшей к крупнейшей краже криптовалюты в истории 29 октября:
Шаг первый — июнь. DevOps-инженер команды кошельков искал в поисковике ИИ-инструмент для программирования и скачал установочный пакет Homebrew, зараженный через вредоносную рекламу Google. Компьютер был скомпрометирован. Команда безопасности Binance обнаружила проблему и заменила устройство, но пропустила вторую волну атаки: хакеры удалили легальный исполняемый файл pyenv и подменили его вредоносной версией, оставив бэкдор. Система защиты конечных устройств не подала сигнал тревоги.
Шаг второй — сентябрь. Второго инженера поймали на «фальшивом собеседовании» на платформе для поиска работы: сначала прошло настоящее видеоинтервью, а HR даже прислал ссылку на личный аккаунт в соцсети с фотографиями, чтобы завоевать доверие. На втором этапе появился «гендиректор несуществующей компании», а в конце прислали «тестовое задание по программированию» — стоило его запустить, как активировался троян нулевого дня. За несколько месяцев хакеры таким образом получили доступы нескольких инженеров.
Шаг третий — 20 октября. Используя компьютер второго инженера и внутренний ИИ-инструмент Binance, хакеры проникли в сеть и добрались до компьютеров первого инженера и третьего инженера команды кошельков. 29 октября с 17:15 до 19:56 они вошли в компьютер третьего инженера, развернули контейнер и запустили вредоносный скрипт — активы на 6,34 млрд долларов начали утекать.
Особенно стоит вдуматься в объяснение из отчета: почему после первого подозрительного перевода почти 2 часа не удавалось остановить атаку? Потому что в горячем кошельке использовались многосторонние вычисления MPC — не было единого закрытого ключа, которым можно было бы «одним нажатием отменить» вредоносное разрешение EIP-7702. Архитектура безопасности, призванная устранить единую точку отказа, в экстренной ситуации как раз стала самым медленным звеном. Между безопасностью и скоростью остановки потерь впервые возник такой дорогой компромисс.
В цифрах: около 2,85 млрд долларов уже заморожено или перехвачено; 98% затронутых активов восполнено из резервов компании, пользователи не понесут убытков. Хэ И уже опровергла версию о «предателях внутри компании», а Teng признал в эфире CNBC: «Этого не должно было произойти. Мы полностью берем на себя ответственность».
Но не позволяйте фразе «98% уже восполнено» сбить вас с толку. Восполнить потери удалось потому, что это Binance. Если бы атака такого масштаба обрушилась на любую небольшую или среднюю биржу, та просто обнулилась бы — восполнять 98% было бы нечем. Главный урок этого дела не в том, что «Binance очень безопасна», а в том, что «только Binance может позволить себе заплатить за этот урок».
К слову: Binance заявила, что в этом году уже пресекла 57 киберугроз, предположительно связанных с Северной Кореей. В деле на 6,3 млрд долларов ФБР приписало атаку группе TraderTraitor, но использованные методы — фальшивые собеседования, зараженные инструменты разработки, скомпрометированные ИИ-инструменты — это то, чем каждый разработчик пользуется ежедневно. Поверхность атаки давно изменилась, а методы защиты за ней не поспели.
Личное исследование, не является инвестиционной рекомендацией.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #БезопасностьБирж